Group Policy Objects (GPOs): Ein Leitfaden zur Windows-Steuerung

Table of Contents
GPO 101: Alles, was Sie über Gruppenrichtlinienobjekte wissen müssen
Wenn Sie für die Verwaltung eines Computernetzwerks in Ihrer Organisation verantwortlich sind, haben Sie wahrscheinlich schon von Gruppenrichtlinienobjekten (GPOs) gehört. Aber wissen Sie wirklich, was sie sind und wie sie funktionieren?
GPOs sind ein leistungsstarkes Werkzeug, mit dem Sie zentral Einstellungen verwalten und konfigurieren können – für Gruppen von Computern oder Benutzern in Ihrem Netzwerk. Mit GPOs können Sie alles steuern, von Sicherheitsrichtlinien und Softwareinstallationen bis hin zu Desktopeinstellungen und Anmeldeskripten.
Die Einrichtung und Verwaltung von GPOs kann jedoch eine Herausforderung sein, besonders für Einsteiger. Hier kommt GPO 101 ins Spiel. Dieser umfassende Leitfaden bietet Ihnen alles, was Sie über GPOs wissen müssen, einschließlich deren Funktionsweise und wie Sie sie effektiv verwalten.
Egal, ob Sie ein erfahrener IT-Profi sind oder gerade erst anfangen – dieser Leitfaden vermittelt Ihnen das Wissen und die Fähigkeiten, um GPOs voll auszuschöpfen und Ihre Netzwerkverwaltungsaufgaben zu vereinfachen.
Was sind GPOs und wie funktionieren sie?
Gruppenrichtlinienobjekte (GPOs) sind eine grundlegende Funktion der Microsoft Windows-Betriebssysteme, die Administratoren ermöglichen, Richtlinien und Einstellungen für Benutzer und Computer innerhalb einer Active Directory-Domäne zu definieren und durchzusetzen. GPOs fungieren als Regelwerk, das das Verhalten von Computern und Benutzern im Netzwerk steuert. Diese Regeln werden in einer hierarchischen Struktur innerhalb der Active Directory-Domäne gespeichert, und ihre Anwendung basiert auf dem Standort der Benutzer und Computer in dieser Hierarchie.
Wenn sich ein Benutzer an einem Computer anmeldet, der zu einer Active Directory-Domäne gehört, ruft der Computer die relevanten GPOs vom Domänencontroller ab. Diese GPOs werden dann auf den Benutzer und den Computer angewendet, um die Durchsetzung der definierten Einstellungen oder Richtlinien sicherzustellen. Dieser zentrale Ansatz hilft Administratoren, Einstellungen für Gruppen von Computern oder Benutzern effizient zu verwalten und zu konfigurieren und fördert die Konsistenz im gesamten Netzwerk.
GPOs bieten umfangreiche Konfigurationsmöglichkeiten, mit denen Administratoren Einstellungen in verschiedenen Bereichen definieren können, wie zum Beispiel:
Sicherheitsrichtlinien: GPOs ermöglichen die Durchsetzung von Sicherheitsrichtlinien im gesamten Netzwerk. Diese Richtlinien können Anforderungen an die Passwortkomplexität, Kontosperrungsgrenzen, Firewall-Einstellungen und mehr umfassen. Durch die Implementierung von GPO-basierten Sicherheitsrichtlinien können Organisationen ihre Netzwerksicherheit verbessern.
Softwareinstallation und -konfiguration: GPOs erleichtern die automatisierte Installation und Konfiguration von Softwarepaketen auf Zielcomputern. Administratoren können GPOs definieren, die festlegen, welche Softwareanwendungen auf Computern innerhalb der Domäne bereitgestellt und automatisch installiert werden sollen. Diese Funktion vereinfacht die Softwareverwaltung und sorgt für konsistente Softwarekonfigurationen im gesamten Netzwerk.
Desktopeinstellungen: GPOs erlauben es Administratoren, Desktopeinstellungen auf vernetzten Computern zu definieren und durchzusetzen. Diese Einstellungen können Desktop-Hintergründe, Bildschirmschoner-Konfigurationen, Taskleistenpräferenzen und andere visuelle oder funktionale Aspekte der Desktopumgebung umfassen. Durch die Verwendung von GPOs für Desktopeinstellungen können Organisationen eine standardisierte Benutzererfahrung auf ihren vernetzten Computern gewährleisten.
Anmeldeskripte: GPOs können genutzt werden, um Anmeldeskripte auszuführen, also Anweisungen, die beim Anmelden eines Benutzers auf seinem Computer ausgeführt werden. Anmeldeskripte können verschiedene Aktionen ausführen, wie das Zuordnen von Netzlaufwerken, das Verbinden mit Netzwerkressourcen, das Ausführen von Befehlen oder das Konfigurieren spezifischer Benutzereinstellungen. Dies ermöglicht Administratoren, benutzerspezifische Aufgaben und Konfigurationen während des Anmeldevorgangs zu automatisieren.
Die Vielseitigkeit und Leistungsfähigkeit von GPOs machen sie zu einem unverzichtbaren Werkzeug für effizientes Netzwerkmanagement, konsistente Richtliniendurchsetzung und vereinfachte Administration. Um GPOs weiter zu erkunden und zu lernen, wie man sie effektiv nutzt, können Sie die [offizielle Microsoft-Dokumentation zu Gruppenrichtlinien]( https://learn.microsoft.com/en-us/previous-versions/windows/it-pro/windows-server-2012-r2-and-2012/hh831791(v=ws.11) konsultieren.
Vorteile der Verwendung von GPOs
Gruppenrichtlinienobjekte (GPOs) bieten zahlreiche Vorteile bei der Verwaltung und Konfiguration von Einstellungen in Ihrem Netzwerk. Hier sind einige der wichtigsten Vorteile:
Zentrale Verwaltung und Konfiguration: GPOs ermöglichen es Ihnen, Einstellungen für Gruppen von Computern oder Benutzern in Ihrem Netzwerk zentral zu verwalten und zu konfigurieren. Dieser zentrale Ansatz vereinfacht die Administration und spart Zeit und Aufwand, insbesondere in größeren Netzwerken. Anstatt Einstellungen manuell auf jedem Computer oder Benutzerkonto zu konfigurieren, können Sie Richtlinien einmal definieren und automatisch auf die relevanten Ziele anwenden lassen.
Konsistente Richtliniendurchsetzung: Mit GPOs können Sie Richtlinien und Einstellungen im gesamten Netzwerk konsistent durchsetzen. Indem Sie Richtlinien auf Domänen- oder OU-Ebene definieren, stellen Sie sicher, dass alle Computer und Benutzer die festgelegten Konfigurationen einhalten. Diese Konsistenz erhöht die Sicherheit und verringert das Risiko von Schwachstellen oder Fehlkonfigurationen, die zu Sicherheitsverletzungen oder Betriebsproblemen führen können.
Automatisierung von Netzwerkverwaltungsaufgaben: GPOs ermöglichen die Automatisierung verschiedener Netzwerkverwaltungsaufgaben, vereinfachen den Betrieb und sorgen für Konsistenz. Zum Beispiel können Sie GPOs verwenden, um Softwareinstallation und -konfiguration zu automatisieren, sodass Sie Softwarepakete auf Zielcomputern ohne manuelles Eingreifen bereitstellen können. Außerdem können Sie Desktop-Einstellungen wie Hintergrundbild, Bildschirmschoner und Sicherheitseinstellungen im gesamten Netzwerk durchsetzen. GPOs ermöglichen auch die Ausführung von Anmeldeskripten, die bestimmte Aktionen beim Benutzeranmelden ausführen, wie das Zuordnen von Netzlaufwerken oder das Ausführen benutzerdefinierter Befehle.
Durch die Nutzung der Leistungsfähigkeit von GPOs können Sie eine effiziente Verwaltung, konsistente Richtlinienumsetzung und vereinfachte Automatisierung von Netzwerkverwaltungsaufgaben erreichen. Dies führt letztlich zu erhöhter Produktivität, Sicherheit und Stabilität in Ihrer Netzwerkumgebung.
Um mehr über GPOs und deren Funktionen zu erfahren, können Sie die [offizielle Microsoft-Dokumentation zu Gruppenrichtlinien]( https://learn.microsoft.com/en-us/previous-versions/windows/it-pro/windows-server-2012-r2-and-2012/hh831791(v=ws.11) konsultieren.
GPO-Hierarchie und Vererbung
Im Kontext von Group Policy Objects (GPOs) ist das Verständnis der Konzepte der GPO-Hierarchie und Vererbung entscheidend für eine effektive Verwaltung und Konfiguration von Einstellungen innerhalb einer Active Directory-Domäne. Lassen Sie uns diese Konzepte näher betrachten und erkunden, wie sie Ihr Netzwerk beeinflussen.
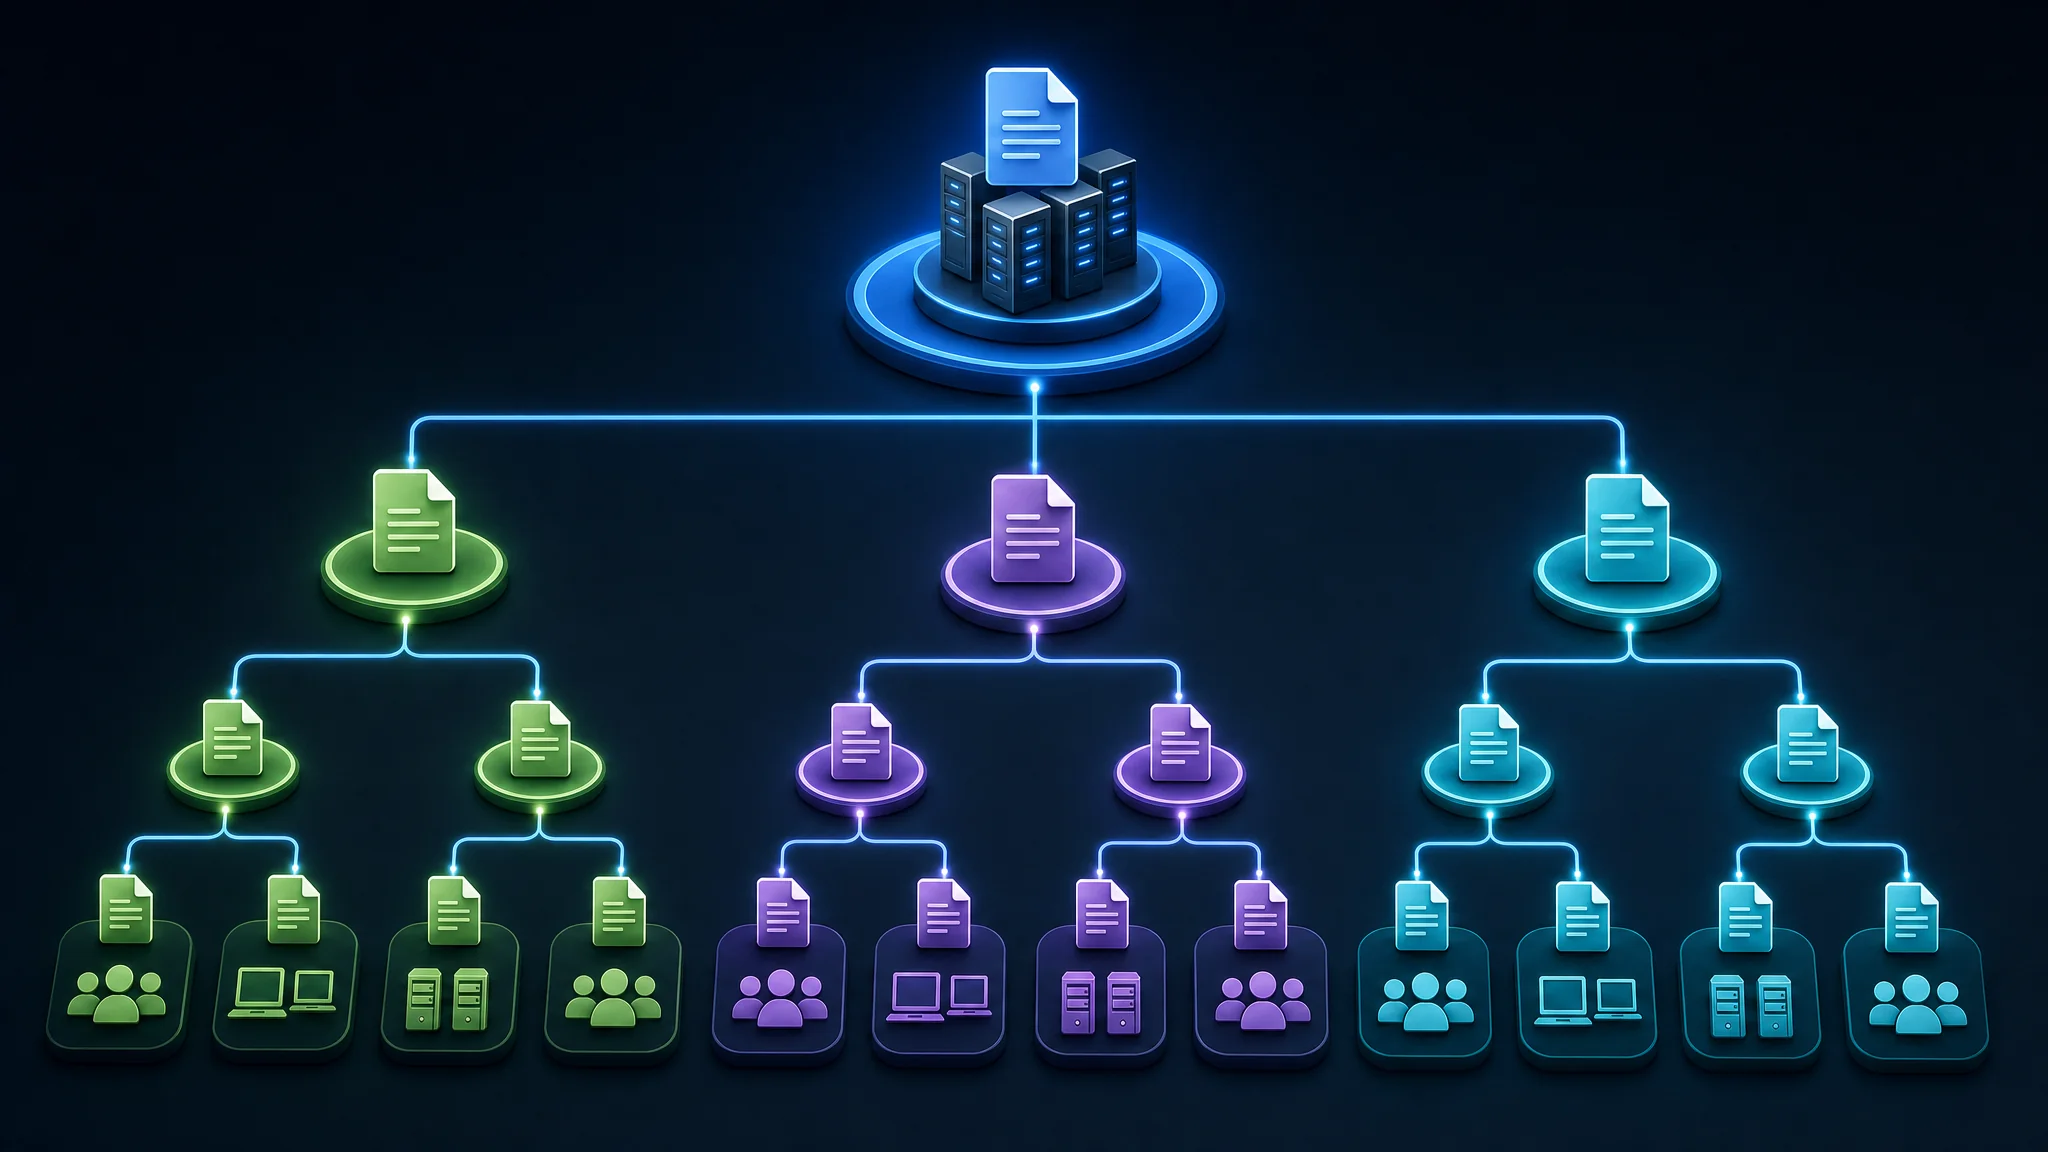
GPO-Hierarchie: GPOs sind in einer hierarchischen Struktur organisiert, beginnend mit dem Domänen-GPO auf der obersten Ebene. Dieses Domänen-GPO umfasst Einstellungen, die für alle Computer und Benutzer innerhalb der Domäne gelten. Unterhalb des Domänen-GPOs befinden sich Organizational Unit (OU) GPOs, die spezifische Einstellungen für die Computer und Benutzer innerhalb jeder OU enthalten. Diese hierarchische Struktur ermöglicht es, Einstellungen auf verschiedenen Ebenen anzuwenden und so unterschiedlichen Gruppen oder Abteilungen innerhalb Ihrer Organisation gerecht zu werden.
Zum Beispiel nehmen wir an, Sie haben eine Active Directory-Domäne namens „example.com“. Innerhalb dieser Domäne gibt es mehrere OUs, wie „Vertrieb“, „Marketing“ und „Finanzen“. Jede dieser OUs kann eigene GPOs haben, die spezifische Konfigurationen für die darin enthaltenen Computer und Benutzer anwenden. Diese hierarchische Anordnung erleichtert die gezielte Anwendung von Richtlinien und Einstellungen.
GPO-Vererbung: Wenn ein GPO an eine OU verknüpft ist, werden die darin definierten Einstellungen von allen untergeordneten OUs und Objekten innerhalb der übergeordneten OU geerbt. Diese Vererbung ermöglicht eine konsistente Durchsetzung von Richtlinien über die gesamte Hierarchie hinweg. Beachten Sie jedoch, dass Einstellungen in untergeordneten OUs die von übergeordneten OUs geerbten Einstellungen überschreiben können, was Flexibilität und feinkörnige Kontrolle über Konfigurationen bietet.
Betrachten wir ein Beispiel: Angenommen, Sie haben eine übergeordnete OU namens „Marketing“ und eine untergeordnete OU darin namens „Grafikdesign“. Wenn Sie ein GPO an die übergeordnete OU „Marketing“ verknüpfen, gelten die Einstellungen dieses GPOs für alle Objekte sowohl in der OU „Marketing“ als auch in der OU „Grafikdesign“. Wenn Sie jedoch ein separates GPO speziell an die OU „Grafikdesign“ verknüpfen, haben die Einstellungen dieses GPOs Vorrang vor den von der übergeordneten OU geerbten Einstellungen.
Das Verständnis der GPO-Hierarchie und Vererbung ist entscheidend, da sie den Geltungsbereich und die Priorität der auf Computer und Benutzer in Ihrem Netzwerk angewendeten Einstellungen bestimmen. Durch eine strategische Organisation und Konfiguration von GPOs können Sie eine konsistente Richtlinienumsetzung sicherstellen und gleichzeitig spezifische Anforderungen auf verschiedenen Ebenen Ihrer Organisationsstruktur berücksichtigen.
Für weitere Informationen und detaillierte Beispiele können Sie die offizielle Microsoft-Dokumentation zur GPO-Verarbeitung und Priorität einsehen.
Group Policy Management Console (GPMC)
Die Group Policy Management Console (GPMC) ist ein leistungsstarkes Werkzeug, das die Verwaltung von Group Policy Objects (GPOs) in Ihrem Netzwerk erleichtert. Es bietet eine benutzerfreundliche grafische Oberfläche zum effizienten Erstellen, Bearbeiten und Verwalten von GPOs.
Mit der GPMC können Sie verschiedene Aufgaben im Zusammenhang mit der GPO-Verwaltung durchführen, darunter:
- Anzeigen und Verwalten der GPO-Hierarchie: Die GPMC ermöglicht es Ihnen, die GPO-Hierarchie in Ihrem Netzwerk zu visualisieren und zu navigieren. Sie können leicht die Beziehungen zwischen verschiedenen GPOs und deren Verknüpfungen zu Organizational Units (OUs) verstehen.
- Erstellen und Bearbeiten von GPOs: Die GPMC bietet intuitive Optionen zum Erstellen neuer GPOs. Zum Beispiel können Sie mit der rechten Maustaste auf eine OU klicken und „Ein GPO in dieser Domäne erstellen und hier verknüpfen“ auswählen. So können Sie GPOs einfach mit bestimmten OUs verknüpfen. Nach der Erstellung können Sie GPOs bearbeiten, indem Sie sie in der GPMC auswählen und auf die Schaltfläche „Bearbeiten“ klicken.
- Verknüpfen von GPOs mit OUs: Die GPMC ermöglicht es Ihnen, GPOs mit bestimmten OUs zu verknüpfen, sodass die in den GPOs definierten Richtlinien und Einstellungen auf die entsprechenden Computer und Benutzer innerhalb dieser OUs angewendet werden. Dieser Verknüpfungsmechanismus unterstützt die gezielte Umsetzung von Konfigurationen für verschiedene Gruppen in Ihrem Netzwerk.
- Anzeigen des GPO-Status und der Einstellungen: Die GPMC liefert umfassende Informationen über den Status und die Einstellungen Ihrer GPOs. Sie können leicht die angewendeten Richtlinien, Konfigurationen und Vererbungsdetails für jedes GPO überprüfen. Diese Transparenz ermöglicht es Ihnen, GPO-Bereitstellungen effektiv zu validieren und zu beheben.
- Delegieren von GPO-Verwaltungsaufgaben: Die GPMC unterstützt die Delegierung von GPO-Verwaltungsaufgaben an andere Administratoren. Diese Funktion ermöglicht es Ihnen, Verantwortlichkeiten zu verteilen und die GPO-Verwaltungsprozesse innerhalb Ihrer Organisation zu vereinfachen.
Die GPMC ist ein unverzichtbares Werkzeug für die Verwaltung von GPOs und ist in Windows Server 2008 und späteren Versionen enthalten. Um mehr über die GPMC und ihre Funktionen zu erfahren, können Sie die [offizielle Microsoft-Dokumentation]( https://docs.microsoft.com/en-us/previous-versions/windows/it-pro/windows-server-2008-R2-and-2008/cc731764(v=ws.10) konsultieren.
Erstellen und Bearbeiten von GPOs
Das Erstellen und Bearbeiten von Group Policy Objects (GPOs) ist mit der Group Policy Management Console (GPMC) ein relativ einfacher Vorgang. Um ein neues GPO zu erstellen, klicken Sie einfach mit der rechten Maustaste auf die OU, in der das GPO verknüpft werden soll, und wählen „Ein GPO in dieser Domäne erstellen und hier verknüpfen“. Anschließend können Sie dem GPO einen Namen geben und dessen Einstellungen konfigurieren. Zum Beispiel möchten Sie vielleicht ein GPO erstellen, um eine bestimmte Sicherheitsrichtlinie für eine Gruppe von Computern durchzusetzen. Sie navigieren zur entsprechenden OU in der GPMC, klicken mit der rechten Maustaste und wählen „Ein GPO in dieser Domäne erstellen und hier verknüpfen“. Dann benennen Sie das GPO, beispielsweise „Sicherheitsrichtlinie GPO“, und konfigurieren die gewünschten Sicherheitseinstellungen innerhalb des GPOs, wie Anforderungen an die Passwortkomplexität oder Firewallregeln.
Um ein GPO zu bearbeiten, wählen Sie einfach das GPO in der GPMC aus und klicken auf die Schaltfläche „Bearbeiten“. Dadurch wird der Gruppenrichtlinien-Editor geöffnet, mit dem Sie die Einstellungen im GPO konfigurieren können. Im Gruppenrichtlinien-Editor können Sie durch verschiedene Richtlinienkategorien navigieren und deren Einstellungen entsprechend Ihren Anforderungen ändern. Zum Beispiel nehmen wir an, Sie haben ein bestehendes GPO, das Desktopeinstellungen für eine Benutzergruppe definiert. Sie wählen das GPO in der GPMC aus, klicken auf die Schaltfläche „Bearbeiten“ und navigieren dann im Gruppenrichtlinien-Editor zum Abschnitt „Benutzerkonfiguration“. Dort können Sie verschiedene Einstellungen bezüglich der Desktopumgebung ändern, wie z. B. Hintergrundbild, Bildschirmschoner oder Ordnerumleitung.
Beim Erstellen und Bearbeiten von GPOs ist es wichtig, Best Practices zu befolgen, um sicherzustellen, dass Ihre GPOs effektiv und effizient sind. Dazu gehört, GPOs in einer Nicht-Produktionsumgebung zu testen, bevor Sie sie in Ihrem Netzwerk bereitstellen, sowie die Dokumentation Ihrer GPO-Konfigurationen für zukünftige Referenz. Die Einhaltung dieser Praktiken hilft, das Risiko unbeabsichtigter Folgen zu minimieren und stellt sicher, dass Ihre GPOs den Anforderungen Ihres Netzwerks entsprechen.
Für detailliertere Informationen zum Erstellen und Bearbeiten von GPOs können Sie die offizielle Microsoft-Dokumentation konsultieren.
Häufige GPO-Einstellungen und -Konfigurationen
Bei Gruppenrichtlinienobjekten (GPOs) gibt es viele Einstellungen und Konfigurationen, mit denen Sie Ihr Netzwerk verwalten und steuern können. Hier sind einige der häufigsten Einstellungen und Konfigurationen:
Sicherheitsrichtlinien: GPOs ermöglichen es Ihnen, Sicherheitsrichtlinien im gesamten Netzwerk durchzusetzen. Dazu gehören Einstellungen wie Kennwortrichtlinien, Zuweisung von Benutzerrechten und Sicherheitsoptionen. Durch das Definieren und Anwenden dieser Richtlinien über GPOs können Sie die allgemeine Sicherheitslage Ihrer Organisation verbessern.
Softwareinstallation und -konfiguration: GPOs bieten einen leistungsstarken Mechanismus zum Bereitstellen von Anwendungen und Konfigurieren von Anwendungseinstellungen auf vernetzten Computern. Sie können GPOs verwenden, um Softwarepakete automatisch zu installieren, Anwendungseinstellungen anzupassen und eine konsistente Softwarekonfiguration im gesamten Netzwerk sicherzustellen. Zum Beispiel können Sie Produktivitätstools wie Microsoft Office oder branchenspezifische Anwendungen Ihrer Organisation bereitstellen.
Desktopeinstellungen: Mit GPOs können Sie Desktopeinstellungen auf vernetzten Computern definieren und durchsetzen. Dazu gehört die Konfiguration des Desktop-Hintergrunds, Bildschirmschoners, Taskleistenpräferenzen und mehr. Durch die Durchsetzung standardisierter Desktopeinstellungen gewährleisten Sie eine konsistente Benutzererfahrung und erhalten ein einheitliches Erscheinungsbild in Ihrer Organisation.
Anmeldeskripte: GPOs ermöglichen die Ausführung von Anmeldeskripten, wenn sich Benutzer an ihren Computern anmelden. Diese Skripte können verschiedene Aktionen ausführen, wie das Zuordnen von Netzlaufwerken, das Verbinden mit Ressourcen, das Ausführen von Befehlen oder das Konfigurieren benutzerspezifischer Einstellungen. Anmeldeskripte automatisieren wiederkehrende Aufgaben und erlauben die Personalisierung der Benutzerumgebung beim Anmelden.
Internet Explorer-Einstellungen: GPOs bieten eine granulare Steuerung der Internet Explorer-Einstellungen auf vernetzten Computern. Sie können Einstellungen wie Proxy-Einstellungen, Startseiten, Sicherheitszonen und mehr konfigurieren. Dies gewährleistet ein standardisiertes Web-Browsing-Erlebnis und ermöglicht die Durchsetzung von Sicherheitsmaßnahmen in der gesamten Organisation.
Windows Update-Einstellungen: GPOs erlauben es Ihnen, Windows Update-Einstellungen auf vernetzten Computern zu konfigurieren. Sie können automatische Update-Richtlinien festlegen, die Installation von Updates planen und das Update-Verhalten steuern. So stellen Sie sicher, dass die Computer in Ihrem Netzwerk stets mit den neuesten Sicherheitsupdates und Funktionsaktualisierungen versorgt werden.
Die spezifischen Einstellungen und Konfigurationen, die Sie mit GPOs umsetzen, hängen von den individuellen Bedürfnissen und Anforderungen Ihrer Organisation ab. Um das umfangreiche Spektrum der verfügbaren GPO-Einstellungen zu erkunden, können Sie die offizielle Microsoft-Dokumentation zu Gruppenrichtlinieneinstellungen heranziehen.
Indem Sie die Leistungsfähigkeit von GPOs nutzen und diese Einstellungen an die Ziele Ihrer Organisation anpassen, können Sie eine gut verwaltete und kontrollierte Netzwerkumgebung schaffen, die genau auf Ihre spezifischen Anforderungen zugeschnitten ist.
Fehlerbehebung bei GPO-Problemen
Obwohl Gruppenrichtlinienobjekte (GPOs) leistungsstarke Werkzeuge zur Verwaltung von Netzwerkkonfigurationen sind, können gelegentlich Probleme auftreten, die eine Fehlerbehebung erfordern. Hier sind einige häufige Probleme, die bei GPOs auftreten können:
GPOs werden nicht angewendet: Manchmal werden GPOs nicht auf Zielcomputer oder Benutzer angewendet. Dies kann verschiedene Ursachen haben, wie falsche GPO-Konfiguration, Konflikte mit anderen GPOs oder Probleme mit der Anwendungsreihenfolge. Zur Diagnose dieses Problems können Sie das Tool Gruppenrichtlinienergebnisse (GPResult) verwenden. GPResult zeigt die angewendeten GPO-Einstellungen auf einem bestimmten Computer oder Benutzer an und hilft Ihnen, Abweichungen oder Fehler zu erkennen.
Falsche Einstellungen werden angewendet: In manchen Fällen wenden GPOs falsche Einstellungen auf Computer oder Benutzer an, was zu unerwünschtem Verhalten führt. Dies kann durch Fehlkonfigurationen im GPO selbst oder Konflikte mit anderen GPOs verursacht werden. Zur Fehlerbehebung können Sie das Tool Gruppenrichtlinienmodellierung verwenden. Dieses Tool ermöglicht es Ihnen, die Anwendung von GPOs auf einem bestimmten Computer oder Benutzer zu simulieren, gibt Einblicke in die anzuwendenden Einstellungen und hilft, Abweichungen oder Konflikte zu identifizieren.
Probleme bei der GPO-Replikation: In einer Umgebung mit mehreren Domänencontrollern müssen GPOs korrekt repliziert werden, um eine konsistente Anwendung im Netzwerk sicherzustellen. Wenn die GPO-Replikation fehlschlägt oder Fehler auftreten, kann dies zu inkonsistenter Richtliniendurchsetzung führen. Zur Fehlerbehebung bei Replikationsproblemen können Sie die Replikationsüberwachungstools Ihres Verzeichnisdienstes verwenden, wie z. B. das Active Directory Replication Status Tool (ADREPLSTATUS). Diese Tools ermöglichen es Ihnen, den Replikationsstatus der GPOs zwischen Domänencontrollern zu überwachen und Replikationsfehler oder Verzögerungen zu erkennen.
Bei der Fehlerbehebung von GPO-Problemen ist es wichtig, ein gründliches Verständnis der GPO-Konfiguration sowie der verfügbaren Diagnose- und Lösungstools zu haben. Zudem kann das Verfolgen der neuesten Microsoft-Dokumentation zur Fehlerbehebung bei GPOs wertvolle Einblicke und Lösungen für häufige GPO-bezogene Probleme bieten.
Durch effektive Fehlerbehebung bei GPO-Problemen können Sie den reibungslosen Betrieb und die konsistente Anwendung von Richtlinien und Einstellungen in Ihrem Netzwerk sicherstellen.
Best Practices für die Verwaltung von GPOs
Um die Effektivität und Effizienz Ihrer Group Policy Objects (GPOs) zu maximieren, sollten Sie Best Practices für die GPO-Verwaltung befolgen. Durch die Einhaltung dieser Praktiken können Sie den reibungslosen Ablauf Ihrer Netzwerkverwaltungsaufgaben gewährleisten. Hier sind einige empfohlene Best Practices:
Testen Sie GPOs in einer Nicht-Produktionsumgebung: Bevor Sie GPOs in Ihrem Produktionsnetzwerk bereitstellen, sollten Sie diese in einer Nicht-Produktionsumgebung testen. So können Sie potenzielle Probleme oder Konflikte erkennen und beheben, bevor sie Ihr Live-Netzwerk beeinträchtigen.
Dokumentieren Sie GPO-Konfigurationen: Die Dokumentation Ihrer GPO-Konfigurationen ist für zukünftige Referenzen und Fehlerbehebungen unerlässlich. Diese Dokumentation sollte Details wie den Zweck der GPO, deren Einstellungen sowie etwaige Abhängigkeiten oder Anforderungen enthalten.
Verwenden Sie aussagekräftige Namen: Vergeben Sie beschreibende und aussagekräftige Namen für Ihre GPOs. Klare und intuitive Namen erleichtern die Identifikation des Zwecks oder der Funktion jeder GPO, insbesondere wenn Sie viele GPOs in Ihrem Netzwerk verwalten.
Implementieren Sie Sicherheitsfilterung: Um sicherzustellen, dass GPOs nur auf die entsprechenden Benutzer und Computer angewendet werden, verwenden Sie Sicherheitsfilterung. Dabei werden GPOs basierend auf der Mitgliedschaft in Sicherheitsgruppen oder anderen Kriterien angewendet. Durch Sicherheitsfilterung stellen Sie sicher, dass GPOs gezielt an die vorgesehenen Empfänger gerichtet sind, was Sicherheit und Effizienz erhöht.
Vermeiden Sie eine Überkomplexität der GPOs: Obwohl GPOs große Flexibilität bieten, ist es wichtig, sie nicht zu überkomplizieren. Zu viele Einstellungen oder Konfigurationen in einer einzigen GPO können die Verwaltung und Fehlerbehebung erschweren. Erstellen Sie stattdessen separate GPOs für unterschiedliche Zwecke oder Konfigurationen und halten Sie jede GPO auf einen spezifischen Satz von Einstellungen fokussiert.
Durch die Umsetzung dieser Best Practices können Sie die Verwaltung Ihrer GPOs optimieren, Netzwerk-Konfigurationsaufgaben vereinfachen und den konsistenten sowie effizienten Betrieb Ihres Netzwerks sicherstellen.
Für weitere Anleitungen zu Best Practices bei der GPO-Verwaltung können Sie auf Microsofts offizielle Dokumentation zur Gruppenrichtlinienverwaltung zurückgreifen. Diese Ressource bietet detaillierte Informationen und Empfehlungen, um Ihnen bei der effektiven Verwaltung von GPOs in Ihrem Netzwerk zu helfen.
Fazit
Zusammenfassend bieten Group Policy Objects (GPOs) erhebliche Vorteile bei der Verwaltung und Konfiguration von Einstellungen innerhalb eines Windows-Netzwerks. Durch die Nutzung der GPO-Hierarchie und Vererbung, den Einsatz der Group Policy Management Console (GPMC) und die Einhaltung von Best Practices können Sie GPOs effektiv verwalten und Konsistenz im gesamten Netzwerk gewährleisten.
GPOs bieten eine zentrale Steuerung über kritische Aspekte wie Sicherheitsrichtlinien, Softwareinstallationen und Desktop-Einstellungen. Dieses Maß an Kontrolle hilft, standardisierte Konfigurationen durchzusetzen, die Sicherheit zu erhöhen und Netzwerkverwaltungsaufgaben zu vereinfachen.
Das Verständnis der GPO-Hierarchie ist entscheidend, um sicherzustellen, dass Einstellungen korrekt angewendet werden. GPOs sind in einer hierarchischen Struktur innerhalb der Active Directory-Domäne organisiert, beginnend mit der Domänen-GPO und weiterführend zu den organisatorischen Einheiten (OUs). Diese Struktur ermöglicht Vererbung, wobei untergeordnete OUs Einstellungen von übergeordneten OUs übernehmen, diese aber bei Bedarf auch überschreiben können.
Die Group Policy Management Console (GPMC) ist ein leistungsstarkes Werkzeug, das die Verwaltung und Administration von GPOs erleichtert. Sie bietet eine umfassende Oberfläche zum Erstellen, Bearbeiten und Verknüpfen von GPOs mit den entsprechenden Containern in Ihrem Netzwerk. Außerdem ermöglicht die GPMC erweiterte Aufgaben wie Sicherung und Wiederherstellung, Berichterstellung und Delegierung administrativer Berechtigungen.
Bei der Fehlerbehebung von GPO-Problemen können Tools wie GPResult und Group Policy Modeling bei der Diagnose und Lösung helfen. GPResult zeigt die auf einen bestimmten Computer oder Benutzer angewendeten GPO-Einstellungen an, während Group Policy Modeling die Anwendung von GPOs simuliert, um Konflikte oder Abweichungen zu identifizieren.
Indem Sie Best Practices für die GPO-Verwaltung befolgen, einschließlich des Testens von GPOs in einer Nicht-Produktionsumgebung, der Dokumentation von Konfigurationen, der Verwendung aussagekräftiger Namen, der Implementierung von Sicherheitsfilterung und der Vermeidung von Überkomplexität, können Sie die Effektivität und Effizienz Ihrer GPOs optimieren.
Insgesamt helfen GPOs IT-Administratoren dabei, Netzwerkverwaltungsaufgaben zu vereinfachen, konsistente Konfigurationen durchzusetzen und die Sicherheit in ihren Windows-Netzwerken zu erhöhen. Die Nutzung von GPOs sowie der zugehörigen Werkzeuge und Best Practices kann Ihre IT-Administration erheblich verbessern und zu einer gut verwalteten Netzwerkumgebung beitragen.
Für weitere Informationen und detaillierte Anleitungen zur Verwaltung von GPOs können Sie auf Microsofts offizielle Dokumentation zu Gruppenrichtlinien verweisen. Diese Ressource bietet umfassende Informationen, Beispiele und Best Practices, um Sie bei der effektiven Nutzung von GPOs in Ihrem Netzwerk zu unterstützen.
Quellen
- Überblick zu Gruppenrichtlinien - Microsoft Dokumentation
- Group Policy Management Console (GPMC) - Microsoft Download Center
- Fehlerbehebung bei Gruppenrichtlinien - Microsoft Dokumentation
- Best Practices für Gruppenrichtlinien - Microsoft Dokumentation
Related Posts