Cyberresilienz stärken

Table of Contents
Die Bedeutung regelmäßiger Penetrationstests für die Cybersicherheit
Regelmäßige Penetrationstests sind ein wichtiger Bestandteil einer wirksamen Cybersicherheitsstrategie. Durch die Simulation realistischer Angriffe erkennen Organisationen Schwachstellen in ihren Systemen und können diese proaktiv beheben. Dieser Artikel erläutert die Rolle von Penetrationstests in der Cybersicherheit, den Ablauf, die eingesetzten Werkzeuge und Technologien, ihre Bedeutung für die Einhaltung von Vorgaben und die Zukunft des Fachgebiets.
Die wichtigsten Punkte
- Regelmäßige Penetrationstests helfen Organisationen, Schwachstellen in ihren Systemen zu erkennen.
- Regelmäßige Tests helfen dabei, aufkommenden Bedrohungen einen Schritt voraus zu sein.
- Zu den gängigen Techniken zählen Netzwerkscans, Sicherheitsscans von Webanwendungen und das Knacken von Passwörtern.
- Zu den Herausforderungen zählen der Bedarf an erfahrenen Testern und mögliche Auswirkungen auf Produktivsysteme.
- Penetrationstests unterstützen die Einhaltung gesetzlicher Anforderungen, den Schutz sensibler Daten und eine bessere Reaktion auf Sicherheitsvorfälle.
Die Rolle von Penetrationstests in der Cybersicherheit
Was sind Penetrationstests?
Penetrationstests, auch ethisches Hacken genannt, sind ein wichtiger Prozess in der Cybersicherheit. Dabei simulieren Tester realistische Angriffe auf ein System oder Netzwerk, um Schwachstellen zu erkennen. Organisationen können so ihre Schutzmaßnahmen proaktiv prüfen und notwendige Schritte zur Verringerung möglicher Risiken einleiten.
Penetrationstests helfen, Schwachstellen zu erkennen und zu beheben, bevor Angreifer sie ausnutzen. Sie geben Organisationen einen Überblick über ihr Sicherheitsniveau und zeigen, wie wirksam ihre Sicherheitskontrollen sind.
Wichtige Vorteile regelmäßiger Penetrationstests:
- Schwachstellen erkennen: Tests decken Schwachstellen in Systemen, Netzwerken und Anwendungen auf, damit Organisationen sie vor einer Ausnutzung beheben.
- Sicherheitskontrollen bewerten: Durch die Prüfung ihrer Wirksamkeit stellen Organisationen fest, ob ihre Systeme angemessen geschützt sind.
- Reaktion auf Sicherheitsvorfälle verbessern: Tests zeigen Lücken in Einsatzplänen auf und verbessern die Fähigkeit, Sicherheitsvorfälle zu erkennen, darauf zu reagieren und sich davon zu erholen.
Penetrationstests helfen Organisationen außerdem, gesetzliche Vorgaben einzuhalten, sensible Daten zu schützen und ihre Sorgfalt im Bereich Cybersicherheit nachzuweisen.
Hinweis: Verankere regelmäßige Penetrationstests in der Cybersicherheitsstrategie deiner Organisation, um die Wirksamkeit der Schutzmaßnahmen laufend zu prüfen.
Vorteile regelmäßiger Penetrationstests
Regelmäßige Penetrationstests verbessern das Sicherheitsniveau einer Organisation. Sie helfen dabei:
Schwachstellen zu erkennen: Fachleute simulieren realistische Angriffe und finden Schwachstellen in Systemen, Netzwerken und Anwendungen, die Angreifer ausnutzen könnten.
Sicherheitskontrollen zu bewerten: Durch verschiedene Angriffsszenarien lässt sich die Widerstandsfähigkeit von Schutzmaßnahmen einschätzen und Verbesserungsbedarf erkennen.
Sicherheitsinvestitionen zu prüfen: Tests zeigen, ob Sicherheitsinvestitionen wirksam sind. Organisationen können Ressourcen auf die wichtigsten Probleme ausrichten.
Risiken zu mindern: Durch die proaktive Erkennung und Behebung von Schwachstellen sinkt die Wahrscheinlichkeit erfolgreicher Angriffe. Mögliche Schäden für Geschäftsbetrieb und Ruf fallen geringer aus.
Vorgaben einzuhalten: Viele Regelwerke verlangen regelmäßige Penetrationstests. Ihre Durchführung zeigt das Engagement einer Organisation für Sicherheit und Regelkonformität.
Die Reaktion auf Sicherheitsvorfälle zu verbessern: Simulierte Angriffe decken Lücken in Abläufen auf. Organisationen entwickeln daraufhin bessere Verfahren, um Vorfälle zu erkennen, darauf zu reagieren und sich davon zu erholen.
Das Sicherheitsbewusstsein zu stärken: Tests vermitteln Mitarbeitenden die Bedeutung der Cybersicherheit, mögliche Bedrohungen und ihre Rolle beim Schutz der Umgebung.
Angreifern voraus zu sein: Durch fortlaufende Tests von Systemen und Anwendungen lassen sich Schwachstellen beheben, bevor Angreifer sie ausnutzen.
Regelmäßige Penetrationstests sind ein wichtiger Teil der Cybersicherheitsstrategie einer Organisation. Sie helfen, Schwachstellen zu erkennen, Kontrollen zu bewerten, Investitionen zu prüfen, Risiken zu mindern, Vorgaben einzuhalten, die Reaktion auf Vorfälle zu verbessern und das Sicherheitsbewusstsein zu stärken.
Gängige Techniken für Penetrationstests
Penetrationstests nutzen verschiedene Techniken, um Schwachstellen in Systemen und Netzwerken zu erkennen. Diese Verfahren helfen, die Sicherheit der Infrastruktur einer Organisation zu prüfen. Eine der wichtigsten Techniken ist das Netzwerkscanning. Dabei werden offene Ports, Dienste und mögliche Zugangspunkte für Angreifer gesucht.
Eine weitere verbreitete Methode ist die Schwachstellenbewertung. Dabei werden Schwachstellen eines Systems oder Netzwerks ermittelt und bewertet. Dazu gehören Analysen von Softwarekonfigurationen, Patchständen und Systemeinstellungen.
Die Ausnutzung von Schwachstellen ist eine zentrale Technik. Tester versuchen, erkannte Schwachstellen zu nutzen, um unbefugten Zugriff auf ein System zu erlangen oder die Kontrolle darüber zu übernehmen. So lassen sich die Auswirkungen einer Schwachstelle und die Wirksamkeit bestehender Schutzmaßnahmen bewerten.
Nach einem erfolgreichen Zugriff versuchen Tester mitunter, den Zugang aufrechtzuerhalten und weitere Informationen zu sammeln. So lassen sich realistische Szenarien und mögliche Schäden durch einen Angreifer beurteilen.
Abschließend gehören Berichterstattung und Behebung zu einem Penetrationstest. Das Team dokumentiert Ergebnisse, priorisiert Schwachstellen und empfiehlt Korrekturen. So können Organisationen Probleme angehen und ihr Sicherheitsniveau verbessern.
Herausforderungen bei Penetrationstests
Penetrationstests bringen einige Herausforderungen mit sich. Organisationen benötigen erfahrene Fachleute für die Durchführung. Sicherheitsmaßnahmen entwickeln sich ständig weiter , deshalb müssen Tester neue Techniken und Werkzeuge verfolgen. Die Komplexität moderner IT-Infrastrukturen erschwert das Auffinden aller Schwachstellen und verlangt breite Kenntnisse zu Systemen und Technologien. Tests können auch den normalen Geschäftsbetrieb stören. Organisationen müssen sie daher sorgfältig planen und terminieren. Schließlich erfordert die Phase der Berichterstattung und Behebung eine klare Kommunikation der Schwachstellen und empfohlenen Maßnahmen.
Bewährte Vorgehensweisen für wirksame Penetrationstests
Wirksame Penetrationstests erfordern sorgfältige Planung, Durchführung und Analyse. Diese bewährten Vorgehensweisen helfen, die Tests gründlich und nützlich zu gestalten:
Klare Ziele festlegen: Definiere vor dem Test genau, was erreicht werden soll. So entsprechen die Testaktivitäten den Sicherheitsanforderungen der Organisation.
Den Umfang vollständig festlegen: Bestimme Systeme, Netzwerke und Anwendungen, die getestet werden, sowie Einschränkungen. Das verhindert unbeabsichtigte Folgen.
Automatisierte und manuelle Tests kombinieren: Automatisierte Werkzeuge erkennen häufige Probleme. Manuelle Tests helfen, komplexe Schwachstellen aufzudecken und realistische Angriffe nachzustellen.
Neue Bedrohungen und Schwachstellen verfolgen: Neue Schwachstellen und Angriffstechniken treten regelmäßig auf. Tester müssen sie kennen, damit die Tests umfassend bleiben.
Ergebnisse nachvollziehbar dokumentieren und vermitteln: Beschreibe Schwachstellen, mögliche Auswirkungen und empfohlene Maßnahmen genau. Teile klare, knappe Berichte mit den zuständigen Beteiligten.
Tests regelmäßig wiederholen und neu bewerten: Ein Penetrationstest sollte keine einmalige Maßnahme sein. Wiederhole Tests an Systemen und Anwendungen, um Behebungen zu prüfen und neue Schwachstellen zu finden. So bleibt das Sicherheitsniveau hoch und Risiken werden begrenzt.
Mit diesen Vorgehensweisen stärken Organisationen ihre Abwehr und beheben Schwachstellen proaktiv, bevor Angreifer sie ausnutzen.
Der Ablauf eines Penetrationstests
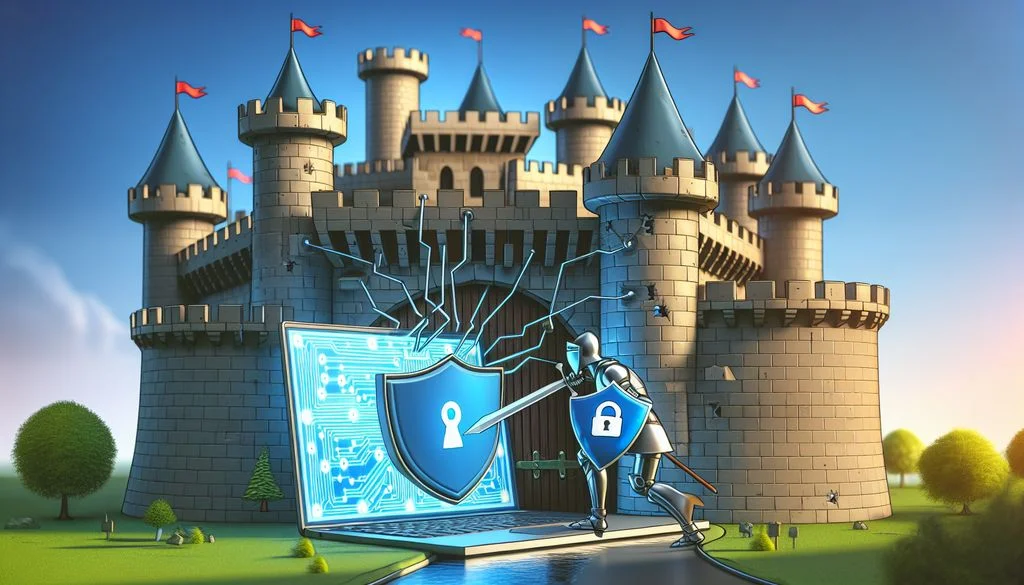
Planung und Umfang
Planung und Umfang sind wichtige Phasen eines Penetrationstests. Hier werden Ziele, Umfang und Grenzen festgelegt. Sorgfältige Planung hilft, den Test wirksam und effizient durchzuführen. Zu berücksichtigen sind:
- Die zu testenden Systeme und Ressourcen bestimmen, intern wie extern.
- Die Testmethode auswählen, etwa Black-Box-, White-Box- oder Gray-Box-Tests.
- Die Testregeln vereinbaren, damit Tester und Organisation klare Erwartungen und Kommunikationswege haben.
- Den Zeitplan festlegen, damit jede Phase ausreichend Zeit erhält.
- Mögliche Auswirkungen auf Systeme und Geschäftsbetrieb einschätzen.
Hinweis: Beziehe Beteiligte aus verschiedenen Bereichen ein, darunter IT, Sicherheit und Führung. So entsteht ein umfassendes Verständnis der Infrastruktur und Ziele.
Nach der Planung und Festlegung des Umfangs können die Tester mit der nächsten Phase beginnen.
Aufklärung und Informationsbeschaffung
Aufklärung und Informationsbeschaffung sind wichtige Phasen eines Penetrationstests. Dabei sammelt der Tester möglichst viele Informationen über das Zielsystem oder -netzwerk, um mögliche Schwachstellen zu erkennen. Diese Phase vertieft das Verständnis des Ziels und hilft bei der Planung der nächsten Schritte.
Dafür kommen verschiedene Techniken und Werkzeuge zum Einsatz:
- Open-Source-Intelligence (OSINT): Informationen aus öffentlich verfügbaren Quellen wie sozialen Medien, Onlineforen und Suchmaschinen sammeln.
- Netzwerkscanning: Aktive Hosts, offene Ports und Dienste im Zielnetzwerk erkennen.
- DNS-Aufzählung: Informationen zu Domänennamen, IP-Adressen und zugehörigen Diensten des Ziels sammeln.
- Social Engineering: Informationen durch Manipulation und Täuschung beschaffen, etwa mit Phishing oder dem Vortäuschen einer Identität.
Tester müssen Aufklärung und Informationsbeschaffung ethisch und im gesetzlichen Rahmen durchführen. Sie benötigen die nötige Genehmigung und dürfen keinen Schaden verursachen oder die Privatsphäre verletzen.
Neben technischem Wissen erfordern Aufklärung und Informationsbeschaffung gute Analyse- und Recherchefähigkeiten. Die gesammelten Daten müssen ausgewertet werden, um Schwachstellen zu erkennen und die nächsten Schritte zu planen.
Eine sorgfältig ausgeführte Aufklärungsphase bildet die Grundlage eines erfolgreichen Penetrationstests. Sie liefert wertvolle Erkenntnisse und ermöglicht fundierte Entscheidungen.
Schwachstellenbewertung
Ein wichtiger Schritt im Penetrationstest ist die Schwachstellenbewertung. Dabei werden mögliche Schwachstellen in einem System oder Netzwerk erkannt und bewertet. Eine gründliche Prüfung zeigt Fachleuten, welche Schwächen Angreifer ausnutzen könnten. Schwachstellen zu erkennen ist wichtig, um Risiken wirksam zu mindern und das allgemeine Sicherheitsniveau zu stärken.
Ausnutzung und Aktivitäten nach dem Zugriff
Ausnutzung und Aktivitäten nach dem Zugriff sind wichtige Phasen eines Penetrationstests. In der ersten versucht der Tester, Schwachstellen auszunutzen, die bei der Bewertung erkannt wurden. So erlangt er unbefugten Zugriff auf ein Zielsystem oder -netzwerk oder übernimmt die Kontrolle. Ziel ist es, realistische Angriffe nachzustellen und die Auswirkungen einer erfolgreichen Ausnutzung zu bewerten.
Nach dem Zugriff versucht der Tester, diesen aufrechtzuerhalten und seine Berechtigungen im kompromittierten System oder Netzwerk auszuweiten. Diese Phase bildet nach, wie ein erfahrener Angreifer nach einem Einbruch vorgehen würde. Durch weitere Untersuchungen lassen sich zusätzliche Schwachstellen und sensible Informationen finden sowie mögliche Schäden einschätzen.
Für diese Aktivitäten nutzen Tester verschiedene Werkzeuge und Techniken:
- Exploit-Frameworks: Frameworks wie Metasploit stellen vorgefertigte Exploits und Nutzlasten zum Testen von Schwachstellen bereit.
- Techniken zur Rechteausweitung: Tester erhöhen ihre Berechtigungen im kompromittierten System, etwa durch fehlerhafte Konfigurationen oder schwache Zugriffskontrollen.
- Pivoting: Ein kompromittiertes System dient als Zwischenstation, um auf weitere Systeme im Zielnetzwerk zuzugreifen.
Tester müssen bei Aktivitäten nach dem Zugriff vorsichtig vorgehen und ethische Leitlinien befolgen. Ziel ist, Schwachstellen kontrolliert aufzudecken, ohne die Zielumgebung zu schädigen oder zu stören. Gründliche Tests liefern Organisationen Einblicke in ihr Sicherheitsniveau und helfen, Risiken proaktiv zu verringern.
Berichterstattung und Behebung
Nach dem Penetrationstest folgen Berichterstattung und Behebung. In dieser Phase werden Ergebnisse und gefundene Schwachstellen dokumentiert und Maßnahmen zu ihrer Behebung empfohlen.
Ein strukturierter Ablauf hilft, erkannte Probleme wirksam zu behandeln. Dazu gehören:
Dokumentation: Beschreibe Schwachstellen, ihre Auswirkungen und mögliche Risiken ausführlich.
Priorisierung: Ordne Schwachstellen nach Schweregrad und möglichen Auswirkungen auf Systeme und Daten der Organisation.
Empfehlungen: Nenne für jede Schwachstelle konkrete Schritte zur Behebung.
Zusammenarbeit: Eine enge Zusammenarbeit zwischen Testteam sowie IT- und Sicherheitsteams ist für erfolgreiche Behebungen wichtig.
Validierung: Prüfe nach Umsetzung der Maßnahmen erneut, ob die Fehler behoben wurden.
Abschluss: Der Penetrationstest gilt als abgeschlossen, wenn alle Schwachstellen behoben und die Korrekturen geprüft wurden.
Hinweis: Lege klare Fristen für Behebungen fest und stelle sicher, dass erkannte Schwachstellen innerhalb dieser Fristen bearbeitet werden.
Die Phase der Berichterstattung und Behebung ist für den Erfolg eines Penetrationstests entscheidend. Sie hilft Organisationen, Schwachstellen proaktiv anzugehen und die Cybersicherheit zu stärken.
Werkzeuge und Technologien für Penetrationstests
Werkzeuge für Netzwerkscans
Werkzeuge für Netzwerkscans sind im Penetrationstestprozess wichtig. Sie untersuchen Netzwerke auf Schwachstellen, die Angreifer ausnutzen könnten. Scans geben Fachleuten einen Überblick über den Sicherheitszustand eines Netzwerks und Bereiche, die weitere Aufmerksamkeit oder Korrekturen benötigen. Die Werkzeuge erfassen die Netzwerkinfrastruktur, verbundene Geräte, offene Ports und darauf laufende Dienste. Diese Informationen helfen, die Angriffsfläche und mögliche Zugangspunkte zu verstehen.
Sicherheitsscanner für Webanwendungen
Sicherheitsscanner für Webanwendungen erkennen Schwachstellen und helfen Organisationen, sensible Daten vor möglichen Angriffen zu schützen. Durch die Simulation realistischer Angriffstechniken entdecken sie häufige Sicherheitsfehler wie SQL-Injection, Cross-Site-Scripting (XSS) und unsichere direkte Objektreferenzen. Die Ergebnisse zeigen den Sicherheitszustand von Webanwendungen und helfen dabei, Risiken proaktiv zu mindern.
Werkzeuge zum Knacken von Passwörtern
Werkzeuge zum Knacken von Passwörtern helfen Testern, die Stärke der in Systemen einer Organisation verwendeten Passwörter zu bewerten. Sie nutzen verschiedene Techniken, um schwache Passwörter und mögliche Schwachstellen zu erkennen. Durch realistische Angriffssimulationen prüfen Tester die Wirksamkeit von Passwortrichtlinien und erklären Beteiligten die Bedeutung sicherer Passwörter.
Werkzeuge zur Prüfung drahtloser Netzwerke
Werkzeuge zur Prüfung drahtloser Netzwerke helfen, Schwachstellen in WLANs zu finden und Risiken zu mindern. Wireshark ist ein verbreitetes Werkzeug zum Erfassen und Analysieren von Netzwerkverkehr. Paketdetails helfen, verdächtige oder schädliche Aktivitäten zu erkennen.
Ein weiteres wichtiges Werkzeug ist Aircrack-ng, mit dem sich die Sicherheit von WLANs prüfen lässt. Es kann WEP- und WPA-PSK-Schlüssel knacken, um die Stärke der Verschlüsselung zu bewerten. Aircrack-ng umfasst außerdem Funktionen zum Erfassen und Einschleusen von Paketen.
Fachleute verwenden mitunter auch Kismet, einen quelloffenen WLAN-Detektor, Sniffer und ein System zur Erkennung von Eindringversuchen. Kismet erkennt und protokolliert auch versteckte Netzwerke und erfasst Netzwerkverkehr zur Analyse. Es liefert Informationen über WLANs in der Nähe, etwa SSID, MAC-Adresse und Signalstärke.
Ein weiteres Werkzeug ist NetStumbler, ein Windows-Programm zum Erkennen drahtloser Netzwerke. Es zeigt SSID, MAC-Adresse, Kanal und Signalstärke an. Außerdem unterstützt es grundlegende Netzwerkdiagnosen und die Erkennung möglicher Störungen.
Werkzeuge zur Prüfung drahtloser Netzwerke helfen, Schwachstellen zu finden, Netzwerkverkehr zu analysieren und Verschlüsselung zu bewerten. Damit können Fachleute WLANs schützen und Vertraulichkeit sowie Integrität übertragener Daten sichern.
Rahmenwerke für Social Engineering
Frameworks für Social Engineering bieten einen strukturierten Ansatz, um realistische Angriffe nachzustellen und die Anfälligkeit einer Organisation zu bewerten. Sie helfen, Schwachstellen in Sicherheitsmaßnahmen rund um den menschlichen Faktor zu erkennen und passende Gegenmaßnahmen zu planen. Phishing und Spear-Phishing verleiten Menschen dazu, sensible Daten preiszugeben oder sicherheitsgefährdende Handlungen vorzunehmen. Beim Pretexting wird eine falsche Identität oder Situation erfunden, um Informationen zu erhalten. Tailgating und das Beobachten über die Schulter nutzen Vertrauen oder Sichtkontakt aus, um unbefugten Zugang zu geschützten Bereichen oder sensiblen Informationen zu erlangen. Solche Methoden gehören nur in genehmigte Penetrationstests .
Die Rolle von Penetrationstests bei der Einhaltung von Vorgaben
Schwachstellen erkennen
Schwachstellen zu erkennen ist ein wichtiger Teil von Penetrationstests. Gründliche Prüfungen decken Sicherheitslücken auf, die Angreifer ausnutzen könnten. Tester untersuchen Zielsysteme, Netzwerke oder Anwendungen systematisch auf Schwachstellen, die unbefugten Zugriff oder Datenverluste ermöglichen könnten.
Tester kombinieren manuelle Prüfungen, automatisierte Scans und Verfahren zur Schwachstellenbewertung. Zusammen liefern diese Methoden einen umfassenden Überblick über die Sicherheit und konkrete Empfehlungen zur Behebung.
Neben technischen Prüfungen analysieren Tester auch Sicherheitsrichtlinien, Abläufe und das Sicherheitsbewusstsein der Mitarbeitenden. So werden Schwächen des menschlichen Faktors sichtbar, etwa Anfälligkeit für Social Engineering oder unzureichende Sicherheitsschulungen.
Zur Darstellung ihrer Ergebnisse verwenden Tester quantitative und qualitative Methoden. Ein Bericht beschreibt erkannte Schwachstellen, mögliche Auswirkungen und empfohlene Gegenmaßnahmen. Eine nach Schweregrad und Ausnutzbarkeit geordnete Liste hilft, Ressourcen gezielt einzusetzen.
Das Erkennen von Schwachstellen ist ein fortlaufender Prozess. Da sich Technologien verändern und neue Bedrohungen auftreten, müssen Organisationen regelmäßig Penetrationstests durchführen. Das kontinuierliche Prüfen und Beheben von Schwachstellen stärkt die Sicherheit und schützt sensible Daten vor unbefugtem Zugriff.
Sensible Daten schützen
Der Schutz sensibler Daten ist ein zentraler Teil der Cybersicherheit. Bei einem Verlust oder einer Offenlegung drohen erhebliche finanzielle, rechtliche oder rufschädigende Folgen. Verschlüsselung schützt Daten, indem sie in eine Form umgewandelt werden, die sich nur mit dem passenden Entschlüsselungsschlüssel lesen lässt. Selbst abgefangene Daten bleiben dadurch für Unbefugte unlesbar und unbrauchbar.
Eine weitere wichtige Maßnahme ist die Zugriffskontrolle. Strenge Berechtigungen und Authentifizierungsverfahren stellen sicher, dass nur befugte Personen sensible Informationen einsehen. Begrenzter Zugriff senkt das Risiko einer unbefugten Offenlegung oder missbräuchlichen Verwendung.
Neben Verschlüsselung und Zugriffskontrolle sollten Organisationen Lösungen zur Verhinderung von Datenverlust (DLP) erwägen. Sie überwachen und verhindern die unbefugte Übertragung oder Speicherung sensibler Daten. So können sie Versuche erkennen und blockieren, sensible Daten per E-Mail, Dateiübertragung oder über andere Kanäle zu versenden.
Organisationen sollten Daten außerdem regelmäßig nach Sensibilität klassifizieren. Die Datenklassifizierung hilft, Schutzmaßnahmen und Ressourcen festzulegen. So lassen sich kritische Datenbestände erkennen und angemessen schützen.
Der Schutz sensibler Daten erfordert eine Kombination aus Verschlüsselung, Zugriffskontrolle, Verhinderung von Datenverlust und Datenklassifizierung. Diese Maßnahmen senken das Risiko von Datenpannen und schützen wertvolle Informationen.
Reaktion auf Sicherheitsvorfälle verbessern
Penetrationstests helfen, Schwachstellen in Systemen und Netzwerken zu erkennen und die Reaktion auf Sicherheitsvorfälle zu verbessern. Die Reaktion auf Sicherheitsvorfälle umfasst das Erkennen, Behandeln und Beheben von Vorfällen. Teams arbeiten zusammen, um Auswirkungen zu begrenzen und den normalen Betrieb wiederherzustellen.
Penetrationstests unterstützen die Reaktion auf Sicherheitsvorfälle auf verschiedene Weise:
Schwachstellen erkennen: Tests decken Probleme auf, die Angreifer ausnutzen könnten. Organisationen können Patches einspielen oder andere Schutzmaßnahmen treffen und so die Wahrscheinlichkeit eines erfolgreichen Angriffs senken.
Reaktionspläne prüfen: Simulierte Angriffe helfen, die Wirksamkeit von Plänen und Abläufen zu bewerten und nötige Verbesserungen vorzunehmen.
Reaktionsfähigkeit verbessern: Ergebnisse und Empfehlungen helfen, Abläufe zu aktualisieren, Mitarbeitende zu schulen und neue Werkzeuge oder Technologien einzuführen.
Koordination verbessern: Penetrationstests bringen IT-, Sicherheits- und Einsatzteams zusammen. Bessere Abstimmung und Kommunikation machen die Reaktion effizienter.
Regelmäßige Penetrationstests stärken die Reaktionsfähigkeit. Schwachstellen zu erkennen, Pläne zu prüfen, Kompetenzen auszubauen und Teams besser abzustimmen hilft Organisationen, Sicherheitsvorfälle zu bewältigen.
Sorgfalt nachweisen
Der Nachweis angemessener Sorgfalt gehört zu Penetrationstests. Organisationen führen gründliche Prüfungen durch und treffen geeignete Maßnahmen, um Systeme und Daten zu schützen. Regelmäßige Tests erkennen proaktiv verborgene Schwachstellen und Schwächen in Infrastruktur, Anwendungen und Abläufen. So können Organisationen sie beheben, bevor Angreifer sie ausnutzen.
Die Zukunft der Penetrationstests
Neue Technologien und Bedrohungen
Neue Technologien bringen Chancen und Herausforderungen für die Cybersicherheit mit sich. Sie schaffen neue Angriffswege und Schwachstellen, die Cyberkriminelle ausnutzen könnten. Fachleute müssen neue Technologien und die damit verbundenen Bedrohungen verfolgen.
Das Internet der Dinge (IoT) verbindet Geräte und Objekte, die kommunizieren und Daten austauschen. Die wachsende Verbreitung von IoT-Geräten bringt Sicherheitsrisiken mit sich, darunter schwache Authentifizierung, unsichere Kommunikationsprotokolle und unbefugter Zugriff auf sensible Daten.
Auch künstliche Intelligenz (KI) stellt die Cybersicherheit vor neue Herausforderungen. KI-Systeme kommen in vielen Branchen zum Einsatz, schaffen aber auch neue Risiken. Angreifer können KI-Algorithmen für ausgefeilte Angriffe nutzen, etwa für KI-generierte Phishing-E-Mails oder KI-gestützte Schadsoftware.
Um diesen Bedrohungen zu begegnen, müssen Fachleute ihre Strategien und Schutzmaßnahmen fortlaufend anpassen. IoT-Geräte benötigen starke Authentifizierung und Verschlüsselung. Organisationen können außerdem Sicherheitslösungen mit KI einsetzen, um KI-gestützte Angriffe zu erkennen und abzuwehren.
Der schnelle technologische Fortschritt bringt Chancen und Herausforderungen für die Cybersicherheit. Fachleute müssen aufmerksam bleiben und ihre Strategien an neue Technologien und Bedrohungen anpassen.
Automatisierung und künstliche Intelligenz bei Penetrationstests
Automatisierung und künstliche Intelligenz (KI) verändern Penetrationstests und bieten Fachleuten Vorteile. Sie ermöglichen eine schnellere und effizientere Erkennung von Schwachstellen, damit Organisationen möglichen Bedrohungen voraus sein können. Wenn wiederkehrende Aufgaben automatisiert und KI-Algorithmen eingesetzt werden, können sich Fachleute auf komplexe Sicherheitsprobleme und wirksame Gegenmaßnahmen konzentrieren.
Kontinuierliche Tests und DevSecOps
Kontinuierliche Tests und DevSecOps sind wichtige Konzepte der Cybersicherheit. Kontinuierliche Tests integrieren Prüfungen in den gesamten Lebenszyklus der Softwareentwicklung, damit Schwachstellen früh erkannt und behoben werden. Das beschleunigt die Behebung von Sicherheitsproblemen und senkt das Risiko von Sicherheitsvorfällen.
DevSecOps integriert Sicherheitspraktiken in die Softwareentwicklung. Entwicklungs-, Betriebs- und Sicherheitsteams arbeiten zusammen, damit jede Phase des Entwicklungszyklus geschützt wird.
Organisationen können kontinuierliche Tests und DevSecOps mit folgenden Vorgehensweisen umsetzen:
- Automatisierung: Automatisiere Sicherheitstests, um eine gleichmäßige und gründliche Testabdeckung zu erreichen.
- Integration: Integriere Sicherheitswerkzeuge und -abläufe in die Entwicklungspipeline, damit Schwachstellen früh erkannt und behoben werden.
- Zusammenarbeit: Fördere die Zusammenarbeit von Entwicklungs-, Betriebs- und Sicherheitsteams, damit Sicherheit eine gemeinsame Verantwortung ist.
- Schulung: Biete Entwicklern und anderen Beteiligten regelmäßig Schulungen zu bewährten Sicherheitspraktiken an.
Kontinuierliche Tests und DevSecOps verbessern die Sicherheit von Softwareanwendungen und verringern das Risiko von Cyberangriffen.
Ethische Überlegungen bei Penetrationstests
Ethische Überlegungen sind bei Penetrationstests wichtig. Fachleute müssen nach ethischen Standards und Grundsätzen handeln. Cyberkriminelle entwickeln ihre Methoden ständig weiter, um Schwachstellen in Systemen und Netzwerken auszunutzen . Tester müssen deshalb aktuelle ethische Richtlinien und bewährte Vorgehensweisen kennen.
Fähigkeiten und Schulung für Penetrationstester
Penetrationstester benötigen solide Grundlagen in Netzwerken, Betriebssystemen und Programmiersprachen. Außerdem sollten sie Sicherheitsgrundsätze und bewährte Praktiken kennen. Techniken und Werkzeuge des ethischen Hackens sind ebenfalls wichtig.
Wer Penetrationstester werden möchte, sollte eine formale Ausbildung absolvieren und passende Zertifizierungen erwerben, etwa Certified Ethical Hacker (CEH) oder Offensive Security Certified Professional (OSCP). Diese Zertifizierungen bestätigen Kenntnisse und Fähigkeiten für Penetrationstests.
Neben technischen Kenntnissen benötigen Tester analytisches Denkvermögen und Problemlösungsfähigkeiten. Sie müssen wie Angreifer denken und mögliche Schwachstellen in Systemen und Anwendungen erkennen können.
Um neue Trends und Techniken zu verfolgen, sollten Fachleute kontinuierlich lernen und an Cybersicherheitskonferenzen sowie Capture-the-Flag-Wettbewerben (CTF) teilnehmen.
Technisches Fachwissen, analytisches Denken und kontinuierliche Weiterbildung helfen Penetrationstestern, Sicherheitsrisiken wirksam zu erkennen und zu verringern.
Die Zukunft der Penetrationstests entwickelt sich schnell. Mit dem technologischen Fortschritt und ausgefeilteren Bedrohungen müssen Organisationen ihre Cybersicherheit weiterentwickeln. Auf simeononsecurity.com findest du Sicherheitseinblicke und Ressourcen von Fachleuten. Die Website bietet Einsteigern und erfahrenen Fachleuten Informationen zu Trends, bewährten Vorgehensweisen und wichtigen Ressourcen für ihre Fähigkeiten . Besuche simeononsecurity.com , um mehr über Cybersicherheit zu erfahren.
Fazit
Regelmäßige Penetrationstests tragen zur Sicherheit und Widerstandsfähigkeit der Cyberabwehr einer Organisation bei. Mit systematischen Prüfungen erkennen und beheben Organisationen Schwachstellen und mögliche Sicherheitslücken, bevor Angreifer sie ausnutzen. Zu den Vorteilen gehören eine bessere Reaktion auf Sicherheitsvorfälle, die Einhaltung gesetzlicher Anforderungen und ein verbesserter Schutz sensibler Daten. Wirksame Penetrationstests erfordern eine sorgfältige Planung, passende Werkzeuge und Technologien sowie die Einhaltung bewährter Vorgehensweisen. Die Tests müssen sich an neue Technologien und Bedrohungen anpassen, Automatisierung und künstliche Intelligenz einbeziehen und mit kontinuierlichen Tests und DevSecOps verbunden werden. Ethische Grundsätze und die fortlaufende Weiterentwicklung der Fähigkeiten von Testern bleiben ebenfalls entscheidend für einen verantwortungsvollen und wirksamen Einsatz.
Häufig gestellte Fragen
Was sind Penetrationstests?
Penetrationstests, auch ethisches Hacken genannt, sind ein proaktiver Ansatz, um Schwachstellen in Computersystemen und Netzwerken zu erkennen. Tester simulieren realistische Angriffe und bewerten damit das Sicherheitsniveau einer Organisation.
Warum sind regelmäßige Penetrationstests wichtig?
Sie helfen Organisationen, Schwachstellen zu erkennen und zu beheben, bevor Angreifer sie ausnutzen. Unternehmen bleiben dadurch Cyberbedrohungen voraus und schützen sensible Daten.
Welche Vorteile bieten regelmäßige Penetrationstests?
Zu den Vorteilen gehören das Erkennen von Schwächen in Sicherheitskontrollen, das Prüfen der Wirksamkeit von Schutzmaßnahmen, eine bessere Reaktion auf Sicherheitsvorfälle und die Einhaltung gesetzlicher Vorgaben.
Welche Techniken werden bei Penetrationstests häufig eingesetzt?
Häufige Techniken sind Netzwerkscans, Schwachstellenbewertungen, die Ausnutzung von Schwachstellen, Social Engineering und das Knacken von Passwörtern. Sie helfen, Schwachstellen aus verschiedenen Blickwinkeln zu erkennen.
Welche Herausforderungen gibt es bei Penetrationstests?
Zu den Herausforderungen zählen komplexe Netzwerke, neue Angriffstechniken, begrenzte Zeit und Ressourcen sowie der Bedarf an qualifizierten Testern. Sorgfältige Planung und Abstimmung helfen dabei.
Welche bewährten Vorgehensweisen machen Penetrationstests wirksam?
Dazu zählen klare Ziele, eine geeignete Genehmigung, die Kombination automatisierter und manueller Tests, eine genaue Dokumentation der Ergebnisse und konkrete Empfehlungen zur Behebung.

Related Posts