Schutz vor Ransomware

Table of Contents
Ransomware-Angriffe: Was sie sind, wie sie funktionieren und wie Sie sich schützen
Ransomware-Angriffe gehören seit einigen Jahren zu den verbreitetsten und schädlichsten Formen der Cyberkriminalität. Wer versteht, wie Ransomware funktioniert und welche Folgen sie haben kann, kann sich besser schützen. Dieser Artikel erläutert die Funktionsweise von Ransomware, stellt bekannte Beispiele vor und beschreibt wirksame Maßnahmen, mit denen Sie sich vor diesen Angriffen schützen.
Ransomware-Angriffe verstehen
Der Schutz vor Ransomware beginnt mit einem klaren Verständnis der Gefahr. Beginnen wir mit der Definition des Begriffs Ransomware.
Ransomware ist eine Art Schadsoftware, die Dateien auf einem Computer oder in einem Netzwerk verschlüsselt. Die Dateien bleiben unzugänglich, bis ein Lösegeld gezahlt wird. Ransomware gelangt häufig über Phishing-E-Mails, schädliche Anhänge oder kompromittierte Websites auf ein System.
Ransomware stellt eine ernste Bedrohung dar, weil sie den Betrieb einer Person oder Organisation lahmlegen und hohe finanzielle Schäden verursachen kann.
Die Geschichte der Ransomware-Angriffe
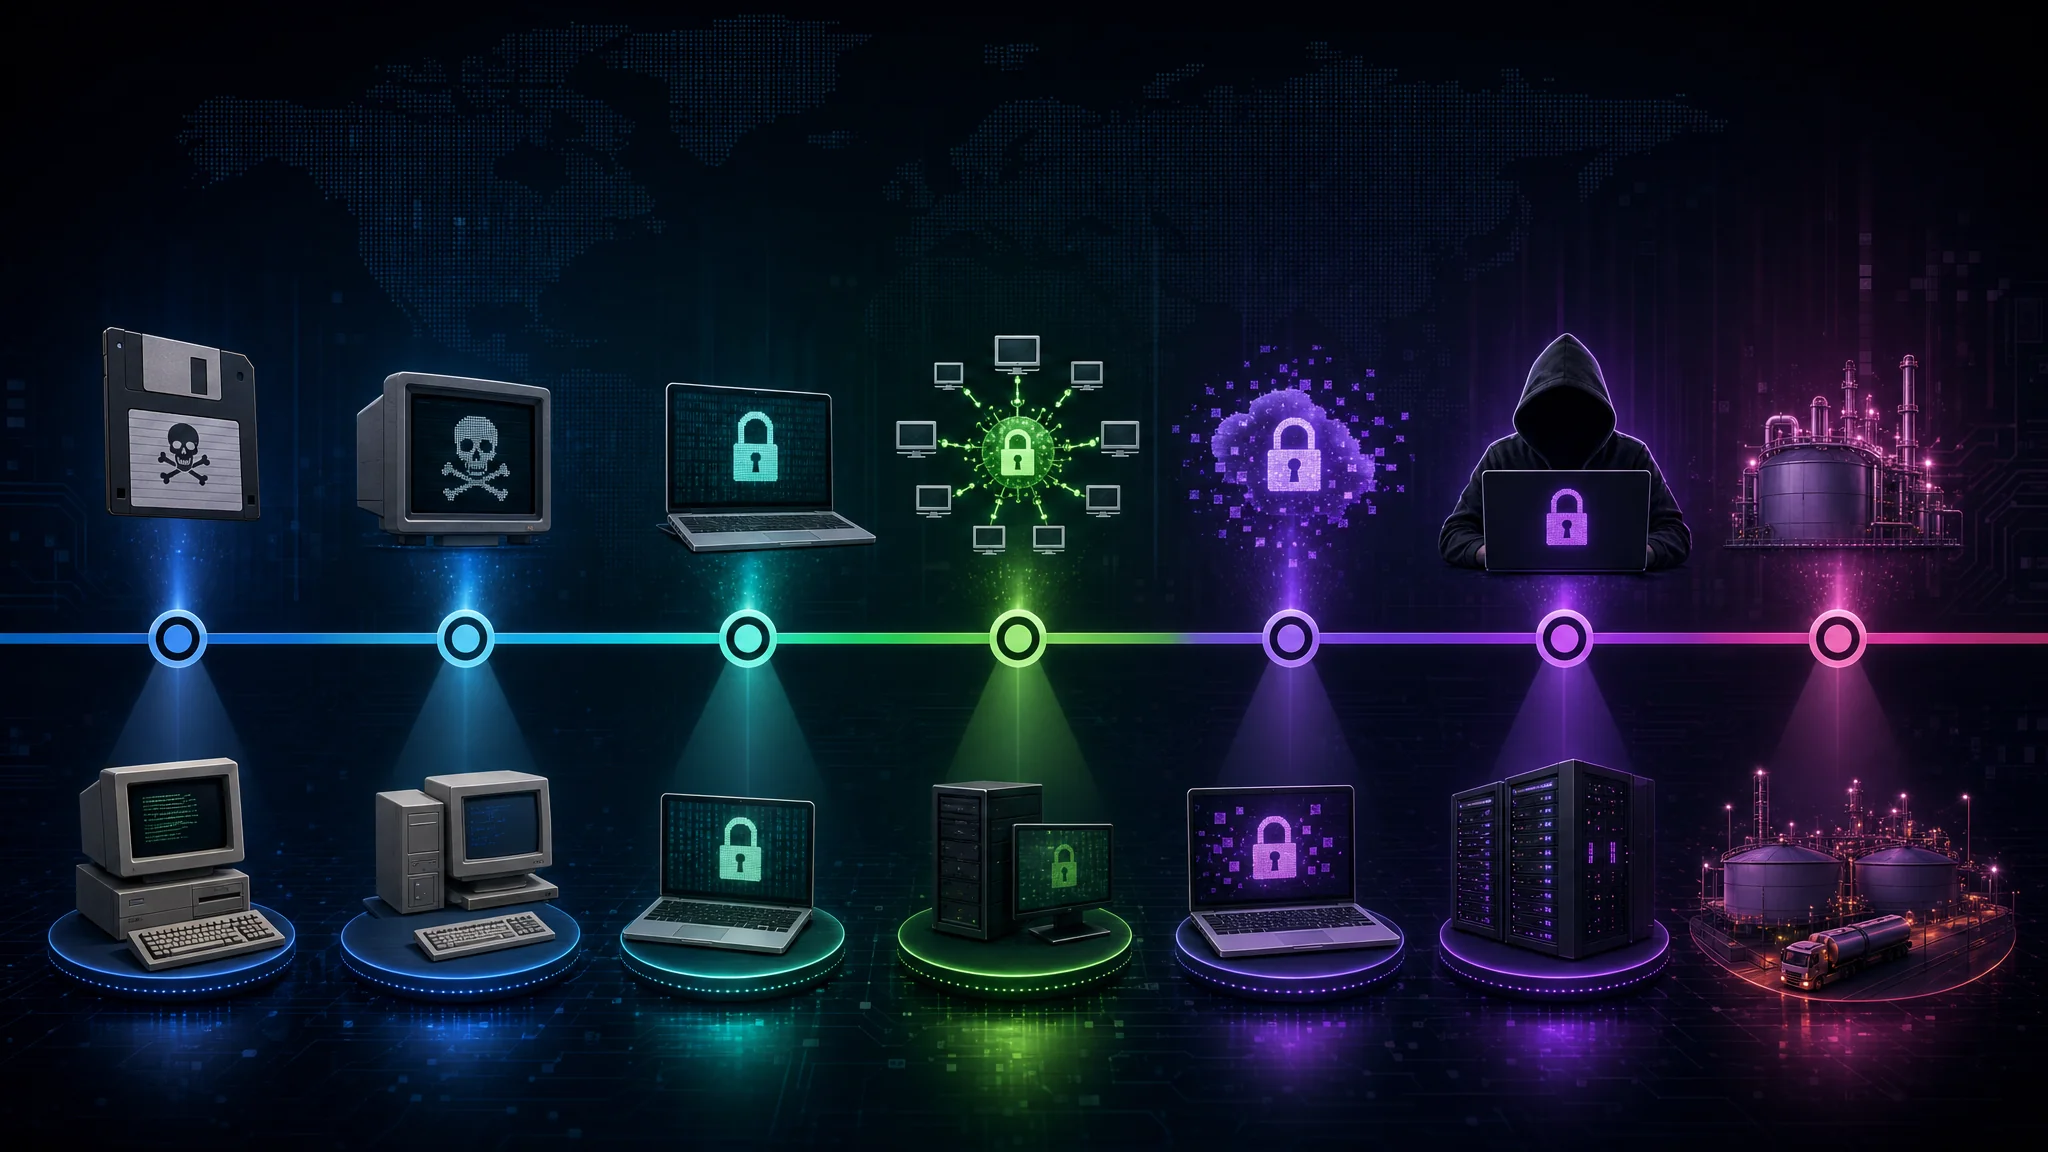
Ransomware-Angriffe haben eine lange Geschichte mit mehreren wichtigen Ereignissen. Einer der frühesten bekannten Fälle stammt aus dem Jahr 1989: der AIDS-Trojaner. Diese Schadsoftware wurde über Disketten verbreitet, verschlüsselte Dateien der Benutzer und forderte eine Lösegeldzahlung an ein Postfach in Panama.
Im Laufe der Jahre wurden Ransomware-Angriffe immer ausgefeilter und häufiger. Sie entwickelten sich zu einem bevorzugten Werkzeug von Cyberkriminellen. Bekannte Ransomware-Familien wie CryptoLocker, Locky und Ryuk verursachten großflächige Schäden und finanzielle Verluste in Milliardenhöhe.
Der WannaCry-Angriff von 2017 zählt zu den berüchtigtsten Ransomware-Angriffen der jüngeren Geschichte. Der weltweite Cyberangriff betraf Hunderttausende Computer in über 150 Ländern, darunter wichtige Einrichtungen wie den britischen National Health Service (NHS). Die Angreifer nutzten eine Schwachstelle im Windows-Betriebssystem, verbreiteten sich schnell und verschlüsselten Dateien auf infizierten Rechnern. Sie forderten Lösegeld in Bitcoin, was die Nachverfolgung zusätzlich erschwerte.
Ein weiterer bedeutender Vorfall war der Angriff auf Colonial Pipeline 2021. Er richtete sich gegen einen der größten Kraftstoff-Pipelinebetreiber der USA und störte die Versorgung an der Ostküste. Die Ransomware-Gruppe DarkSide wurde für den Angriff verantwortlich gemacht und verlangte mehrere Millionen Dollar in Bitcoin. Der Vorfall machte die Verwundbarkeit kritischer Infrastrukturen und die möglichen Auswirkungen auf wichtige Dienste deutlich.
Da Ransomware-Angriffe immer ausgefeilter werden, müssen Einzelpersonen und Organisationen wachsam bleiben. Robuste Cybersicherheitsmaßnahmen, regelmäßige Softwareupdates, Schulungen zu Phishing und anderen Angriffswegen sowie sichere Backups wichtiger Daten senken das Risiko eines Angriffs.
Auch der Aufstieg von Kryptowährungen wie Bitcoin erleichtert anonyme Lösegeldzahlungen. Dadurch wird es für Strafverfolgungsbehörden schwieriger, Täter zu ermitteln und festzunehmen. Dieses lukrative Geschäftsmodell motiviert Cyberkriminelle, Ransomware weiterzuentwickeln und einzusetzen.
Wer wirksame Abwehrmaßnahmen entwickeln will, muss die Geschichte, Taktiken und Folgen von Ransomware-Angriffen verstehen. Mit aktuellen Informationen und vorbeugenden Sicherheitsmaßnahmen können sich Einzelpersonen und Organisationen besser vor den verheerenden Folgen schützen.
Der Ablauf eines Ransomware-Angriffs
Um das Ausmaß und die möglichen Folgen eines Angriffs zu verstehen, müssen Sie wissen, wie die Täter vorgehen und welche Phasen ein Angriff durchläuft.
Angreifer nutzen verschiedene Methoden, um in Systeme einzudringen und wertvolle Daten als Geisel zu nehmen. Sehen wir uns den Ablauf eines Ransomware-Angriffs genauer an.
Wie Ransomware Ihr System infiziert
Ransomware gelangt oft durch betrügerische Methoden auf ein System, etwa über schädliche E-Mail-Anhänge oder infizierte Websites. Cyberkriminelle entwickeln ihre Methoden ständig weiter und setzen Social Engineering ein, damit Benutzer infizierte Dateien öffnen oder auf schädliche Links klicken.
Nach der ersten Infektion breitet sich die Ransomware im Netzwerk aus und verschlüsselt Dateien. Die schnelle Ausbreitung kann die gesamte Infrastruktur einer Organisation lahmlegen. Deshalb sind wirksame Sicherheitsmaßnahmen wichtig.
Ransomware nutzt häufig Schwachstellen in Software oder Betriebssystemen aus. Das zeigt, wie wichtig es ist, Software aktuell zu halten und erkannte Schwachstellen zeitnah zu patchen. Regelmäßige Updates und Sicherheitskorrekturen senken das Angriffsrisiko deutlich.
Die Phasen eines Ransomware-Angriffs
Sobald die Ransomware in ein System eingedrungen ist, beginnt sie mit der Verschlüsselung. Sie zielt auf bestimmte Dateitypen und macht sie unzugänglich. Häufig kommen komplexe Algorithmen zum Einsatz, die eine Entschlüsselung ohne den Schlüssel praktisch unmöglich machen.
Nach der Verschlüsselung zeigt der Angreifer eine Lösegeldforderung an, meist als Pop-up oder Textdatei. Darin steht, wie das Lösegeld für den Entschlüsselungsschlüssel zu zahlen ist. Die Forderung droht oft damit, die verschlüsselten Dateien dauerhaft zu löschen oder das Lösegeld zu erhöhen, falls das Opfer nicht innerhalb einer Frist zahlt.
Für den Angreifer erfordert ein Ransomware-Angriff eine sorgfältige Abwägung. Die Verschlüsselung muss stark genug sein, um eine Entschlüsselung ohne Schlüssel praktisch auszuschließen, zugleich aber genug Druck erzeugen, damit das Opfer zahlt. Manche Angreifer bieten sogar einen „Kundendienst“ an, der Opfer durch den Zahlungsvorgang führt. Das macht die Angriffe noch komplexer.
Wichtig: Die Zahlung des Lösegelds garantiert weder die Wiederherstellung verschlüsselter Dateien noch die Entfernung der Schadsoftware. Fachleute für Cybersicherheit raten dringend von Zahlungen ab. Sie machen Ransomware-Angriffe profitabler und fördern weitere Straftaten.
Wer den Ablauf eines Angriffs versteht, kann wirksame Vorbeugungsmaßnahmen umsetzen. Wachsamkeit, aktuelle Software, geschulte Benutzer und robuste Sicherheitsmaßnahmen senken das Risiko eines Angriffs deutlich.
Die Folgen von Ransomware-Angriffen
Ein erfolgreicher Ransomware-Angriff hat weitreichende finanzielle und nicht finanzielle Folgen. Hier sind einige der wichtigsten Auswirkungen.
Ransomware-Angriffe geben heute zunehmend Anlass zur Sorge. Diese Angriffe von Cyberkriminellen können Einzelpersonen und Organisationen schwer schädigen. Im Folgenden betrachten wir die finanziellen und nicht finanziellen Folgen und ihre weitreichenden Auswirkungen.
Finanzielle Folgen von Ransomware-Angriffen
Ransomware-Angriffe können Einzelpersonen und Organisationen schwere finanzielle Schäden zufügen. Zu den Kosten gehören nicht nur das von den Angreifern geforderte Lösegeld, sondern auch Ausgaben für Reaktion auf Sicherheitsvorfälle, forensische Untersuchungen und verstärkte Sicherheitsmaßnahmen.
Für Organisationen können die finanziellen Folgen enorm sein. Neben den unmittelbaren Lösegeldkosten kommen weitere Ausgaben für die Wiederherstellung nach dem Angriff hinzu. Dazu zählen Cybersecurity-Fachleute für die Untersuchung des Vorfalls, neue Sicherheitsinfrastruktur und möglicherweise hohe Geldbußen, wenn Kundendaten kompromittiert wurden.
Betroffene Organisationen riskieren außerdem Reputationsschäden, Kundenverluste und rechtliche Folgen. Für kleine Unternehmen können die finanziellen Folgen besonders schwer wiegen, wenn ihnen die Mittel für eine vollständige Erholung fehlen. In manchen Fällen kann ein Angriff sogar zur Insolvenz führen.
Datenverlust und andere nicht finanzielle Folgen
Neben den finanziellen Folgen führen Ransomware-Angriffe oft zu erheblichem Datenverlust. Opfer können wertvolles geistiges Eigentum, Kundendaten oder vertrauliche Informationen verlieren. Das beeinträchtigt den Geschäftsbetrieb und untergräbt das Vertrauen.
Datenverlust hat Folgen, die über den unmittelbaren finanziellen Schaden hinausgehen. Bei Einzelpersonen können verlorene persönliche Daten zu Identitätsdiebstahl oder anderer Cyberkriminalität führen. Bei Unternehmen kann der Verlust vertraulicher Daten einen Verstoß gegen Compliance-Vorgaben bedeuten, den Ruf schädigen und rechtliche Folgen nach sich ziehen.
Ransomware-Angriffe verursachen außerdem Betriebsstörungen und Ausfallzeiten. Sie führen zu Produktivitätsverlusten, verpassten Fristen und unzufriedenen Kunden. In einem rund um die Uhr laufenden Geschäftsumfeld ist die schnelle Wiederaufnahme des normalen Betriebs entscheidend. Das unterstreicht die Bedeutung robuster Pläne zur Reaktion auf Sicherheitsvorfälle. Organisationen sollten in Backupsysteme und Notfallwiederherstellung investieren, um die Folgen eines Angriffs zu begrenzen.
Auch die psychische Belastung für Betroffene darf nicht unterschätzt werden. Das Gefühl, verletzt und verwundbar zu sein, kann lange nachwirken. Es beeinträchtigt das Vertrauen in digitale Systeme und die Fähigkeit, anderen wieder zu vertrauen.
Die Folgen von Ransomware beschränken sich nicht auf finanzielle Verluste. Sie umfassen Datenverlust, Reputationsschäden, Betriebsstörungen und Vertrauensverlust. Angesichts der sich wandelnden Bedrohungen sollten Einzelpersonen und Organisationen wachsam bleiben und robuste Cybersicherheitsmaßnahmen umsetzen.
Bedeutende Ransomware-Angriffe
Die Betrachtung bekannter Ransomware-Angriffe zeigt, welche Größenordnung und Auswirkungen solche Kampagnen für Menschen und Institutionen haben. Hier folgen zwei wichtige Fallbeispiele.
Fallbeispiel: der WannaCry-Angriff
Der WannaCry-Ransomware-Angriff im Mai 2017 zählt zu den bedeutendsten und weitreichendsten Ransomware-Vorfällen der Geschichte. Er betraf Hunderttausende Systeme in 150 Ländern und nutzte eine Schwachstelle im Windows-Betriebssystem aus.
Der Angriff zeigte das zerstörerische Potenzial von Ransomware und wie wichtig es ist, Sicherheitsupdates und Patches umgehend einzuspielen.
WannaCry verbreitete sich wurmartig und infizierte anfällige Systeme schnell über Netzwerke hinweg. Die Schadsoftware verschlüsselte Dateien und verlangte Bitcoin als Lösegeld für ihre Entsperrung. Betroffen waren Einzelpersonen und Organisationen, darunter Gesundheitseinrichtungen, Behörden und Unternehmen jeder Größe.
Der Angriff verursachte weitreichende Störungen in wichtigen Bereichen wie Gesundheitswesen, Verkehr und Finanzwesen. Krankenhäuser mussten Patienten in andere Einrichtungen verlegen und Operationen verschieben, weil sie nicht auf Krankenakten zugreifen konnten. Schifffahrts- und Logistikunternehmen erlitten Verzögerungen und finanzielle Verluste. Der Vorfall lenkte erneut die Aufmerksamkeit auf die Verwundbarkeit kritischer Infrastrukturen und den Bedarf an robusten Schutzmaßnahmen.
Fallbeispiel: der NotPetya-Angriff
Der NotPetya-Ransomware-Angriff im Juni 2017 richtete sich vor allem gegen Organisationen in der Ukraine. Er breitete sich rasch international aus und traf zahlreiche multinationale Unternehmen. Zunächst gab sich der Angriff als Softwareupdate für eine in der Ukraine verbreitete Steuerbuchhaltungssoftware aus.
Der Vorfall machte deutlich, wie wichtig robuste Backup-Strategien und gründlich getestete Notfallwiederherstellungspläne sind, um die Folgen von Ransomware-Angriffen zu begrenzen.
NotPetya nutzte eine Schwachstelle im Aktualisierungsmechanismus der Steuerbuchhaltungssoftware aus. Dadurch konnte die Schadsoftware in Netzwerke eindringen und sich dort ausbreiten. Sie verschlüsselte Dateien und forderte eine Zahlung in Bitcoin. Anders als bei herkömmlichen Ransomware-Angriffen ging es den Tätern jedoch vor allem um Zerstörung in großem Maßstab, nicht um finanziellen Gewinn.
Zu den betroffenen multinationalen Unternehmen gehörten der Schifffahrtskonzern Maersk, das Pharmaunternehmen Merck und der Lebensmittelhersteller Mondelez International. Ihre Betriebsabläufe wurden erheblich gestört. Einige Unternehmen schätzten ihre Verluste auf mehrere Hundert Millionen Dollar.
NotPetya zeigte außerdem Schwachstellen in der Sicherheit der Lieferkette. Der Angriff machte deutlich, wie eng globale Netzwerke miteinander verbunden sind und wie ein einziger Sicherheitsvorfall mehrere Organisationen kaskadenartig treffen kann.
Nach dem Angriff betonten Regierungen und Fachleute für Cybersicherheit vorbeugende Maßnahmen wie regelmäßige Softwareupdates, Netzwerksegmentierung und Mitarbeiterschulungen. Der Vorfall war ein Weckruf für Organisationen weltweit, ihre Abwehr zu stärken und umfassende Pläne zur Reaktion auf Sicherheitsvorfälle auszuarbeiten.
Schutz vor Ransomware-Angriffen
Ransomware-Angriffe bleiben eine ernste Bedrohung. Einzelpersonen und Organisationen können jedoch vorbeugende Maßnahmen ergreifen, um ihr Risiko zu senken.
Bewährte Praktiken der Cyberhygiene
Gute Cyberhygiene ist entscheidend für den Schutz vor Ransomware. Dazu gehören regelmäßige Updates für Software und Betriebssysteme, starke und einzigartige Passwörter, Mehr-Faktor-Authentifizierung sowie Vorsicht beim Öffnen verdächtiger Links oder von Anhängen unbekannter Absender.
Ein vorbeugender Ansatz bei der Cyberhygiene senkt das Risiko von Ransomware-Infektionen und anderen Cyberbedrohungen deutlich.
Die Rolle von Antivirensoftware
Antivirensoftware hilft dabei, Ransomware-Angriffe zu verhindern und zu erkennen. Leistungsfähige Lösungen nutzen moderne Erkennungsverfahren wie verhaltensbasierte Analysen und maschinelles Lernen, um Ransomware zu identifizieren und zu blockieren, bevor sie ihren Schadcode ausführen kann. Seriöse, aktuelle Antivirensoftware gehört zu einer mehrschichtigen Cybersicherheitsstrategie.
Warum regelmäßige Datensicherungen wichtig sind
Regelmäßige Sicherungen kritischer Daten begrenzen die Folgen eines Ransomware-Angriffs. Mit Backups lassen sich verschlüsselte Dateien wiederherstellen, ohne den Forderungen der Angreifer nachzukommen. Speichern Sie die Sicherungen jedoch offline oder in sicheren, isolierten Umgebungen, damit ein Angriff sie nicht ebenfalls kompromittiert.
Organisationen sollten feste Sicherungspläne erstellen und Wiederherstellungen regelmäßig testen. So prüfen sie die Datenintegrität und stellen sicher, dass sie sich nach einem Angriff schnell erholen können.
Fazit
Ransomware-Angriffe stellen eine ernste und schnell wandelnde Bedrohung für die Cybersicherheit von Einzelpersonen und Organisationen dar. Wer ihre Funktionsweise, möglichen Folgen und Schutzmaßnahmen versteht, kann sich besser vor dieser Form der Cyberkriminalität schützen. Mit Wachsamkeit, bewährten Praktiken und robusten Sicherheitsmaßnahmen lassen sich Ransomware-Angriffe verhindern, erkennen und bewältigen. So entsteht ein sichereres digitales Umfeld.

Related Posts