

Next-Gen-Firewalls: wichtige Funktionen für Ihr Unternehmen

Table of Contents
Next-Gen-Firewalls: Funktionen, die Ihr Unternehmen braucht
Next-Gen-Firewalls sind für Unternehmen unverzichtbar geworden, um ihre Netzwerke vor modernen Cyberbedrohungen zu schützen. Sie bieten Funktionen, die herkömmlichen Firewalls fehlen, und verbessern die Sicherheit, vereinfachen die Netzwerkverwaltung, integrieren Cloud-Dienste und unterstützen Skalierbarkeit und Leistung. Dieser Artikel behandelt die wichtigsten Funktionen und Vorteile, die Unternehmen kennen sollten.
Wichtigste Punkte
- Next-Gen-Firewalls verbessern die Sicherheit durch Anwendungskontrolle, Angriffsprävention und erweiterten Bedrohungsschutz.
- Zentrale Richtlinienverwaltung, Netzwerkverkehrsanalyse und Überwachung von Benutzeraktivitäten vereinfachen die Netzwerkverwaltung.
- Die Cloud-Integration umfasst cloudbasiertes Firewall-Management, sichere Cloud-Verbindungen und Transparenz über Cloud-Anwendungen.
- Hoher Durchsatz, geringe Latenz, Lastverteilung, Failover und eine skalierbare Architektur unterstützen Skalierbarkeit und Leistung.
Next-Gen-Firewalls verstehen
Entwicklung von Firewalls
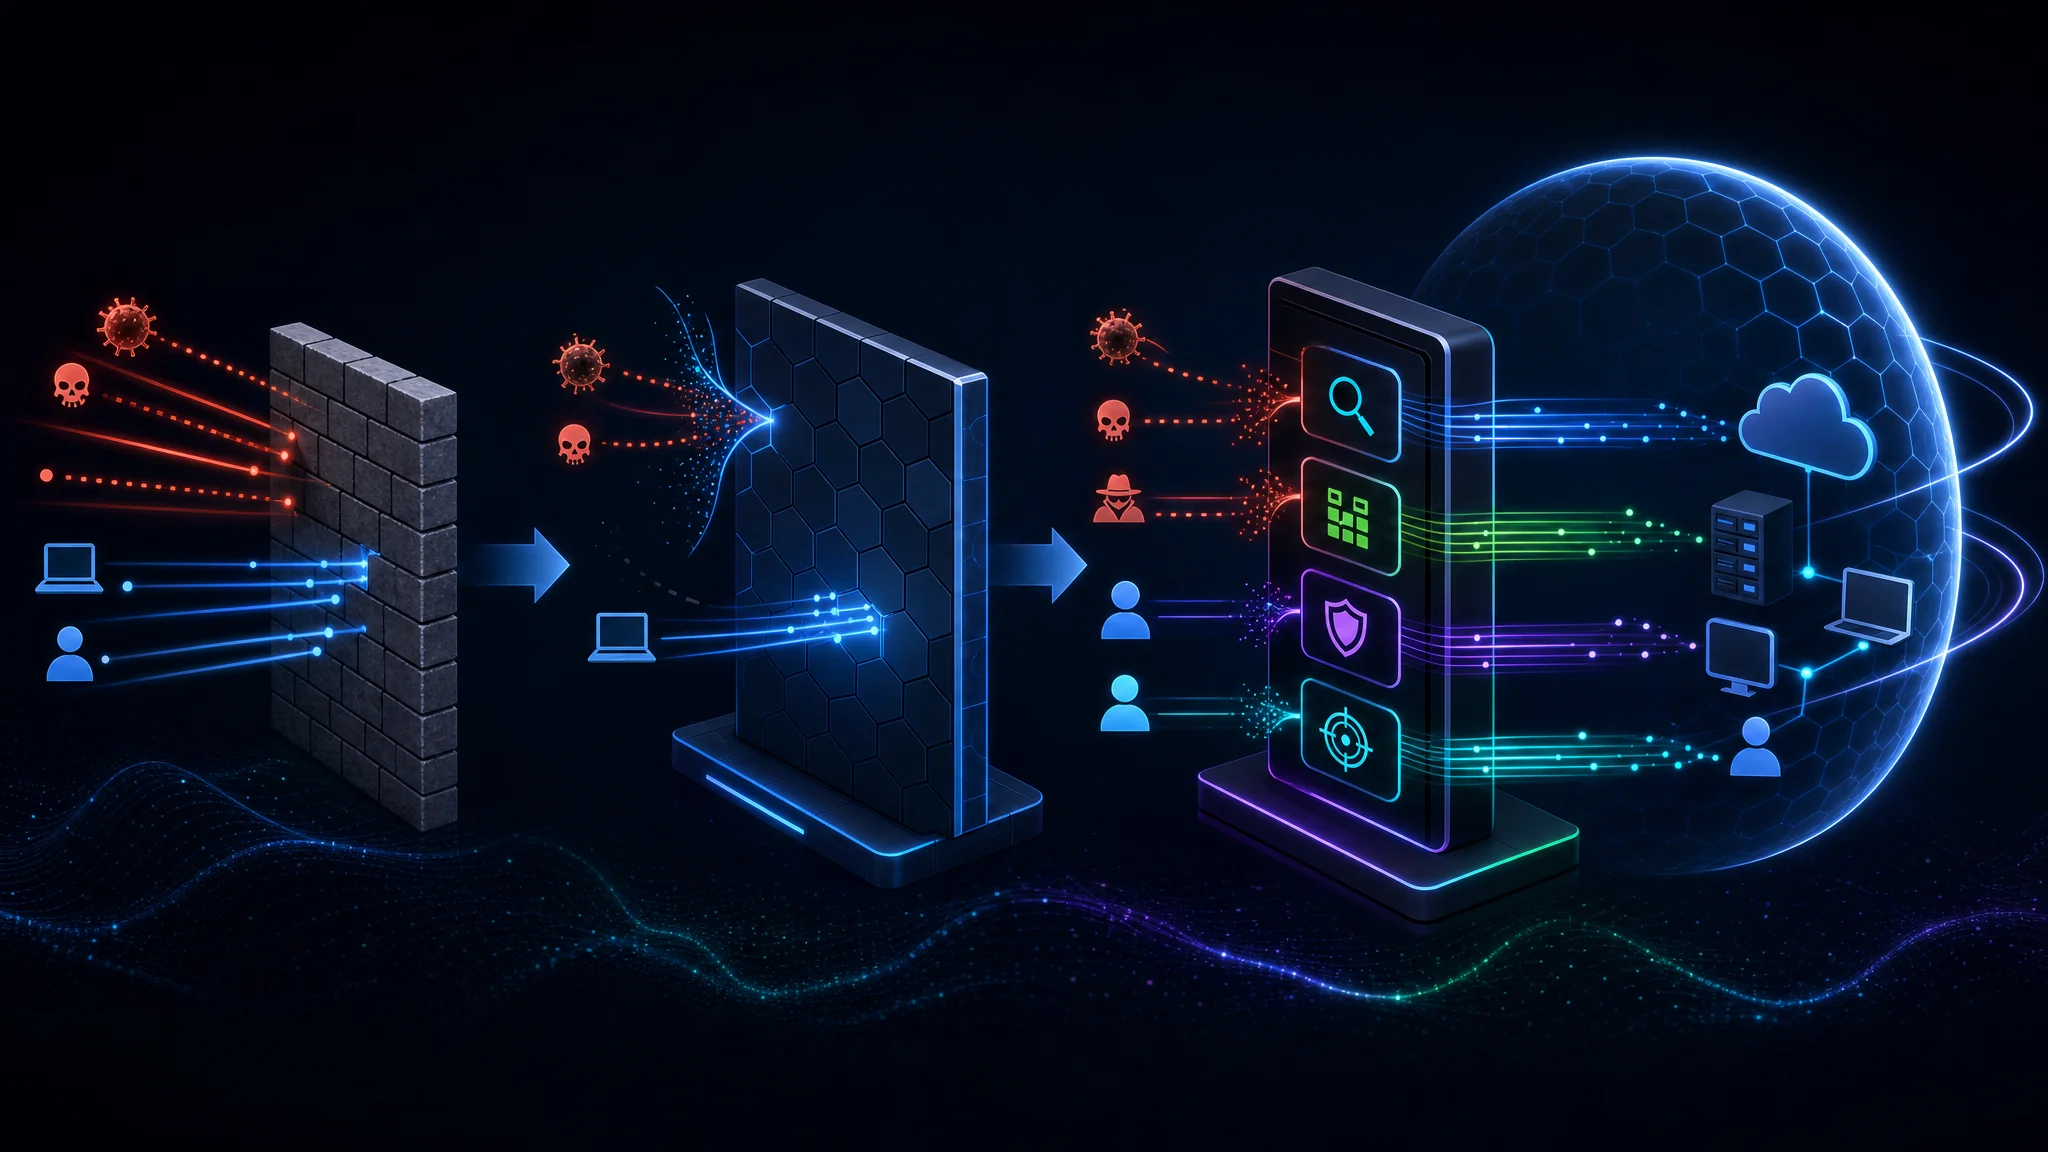
Firewalls haben sich im Laufe der Jahre stark weiterentwickelt, um mit den wechselnden Cyberbedrohungen Schritt zu halten. Herkömmliche Firewalls überwachten und kontrollierten den Netzwerkverkehr hauptsächlich anhand von IP-Adressen und Ports. Mit immer ausgefeilteren Angriffen und komplexeren Netzwerken entstand eine neue Firewall-Generation, die diese Herausforderungen angeht.
Wichtige Funktionen von Next-Gen-Firewalls
Next-Gen-Firewalls bieten mehrere wichtige Funktionen für moderne Unternehmen:
Anwendungskontrolle und Transparenz: Next-Gen-Firewalls ermöglichen eine genaue Kontrolle über die Anwendungsnutzung. Unternehmen können Richtlinien für bestimmte Anwendungen oder Kategorien festlegen. Das schafft mehr Transparenz beim Netzwerkverkehr und verhindert, dass nicht genehmigte oder schädliche Anwendungen auf das Netzwerk zugreifen.
Intrusion-Prevention-System: Next-Gen-Firewalls enthalten erweiterte Funktionen zur Angriffserkennung und -abwehr. Eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung identifiziert bekannte und unbekannte Bedrohungen und stoppt Angriffe in Echtzeit.
Erweiterter Bedrohungsschutz: Next-Gen-Firewalls gehen über herkömmliche Firewalls hinaus. Sandboxing, Bedrohungsdaten und maschinelles Lernen helfen dabei, ausgefeilte Angriffe zu erkennen und einzudämmen, die herkömmliche Schutzmaßnahmen umgehen könnten.
Zentrale Richtlinienverwaltung: Unternehmen können Sicherheitsrichtlinien für das gesamte Netzwerk zentral verwalten und durchsetzen. Das vereinfacht die Verwaltung und sorgt für einheitliche Sicherheit auf allen Netzwerkgeräten.
Netzwerkverkehrsanalyse: Next-Gen-Firewalls bieten detaillierte Einblicke in den Netzwerkverkehr. Unternehmen können Verkehrsmuster analysieren und überwachen, Sicherheitsrisiken erkennen, die Netzwerkleistung optimieren sowie Anomalien oder verdächtiges Verhalten aufdecken.
Überwachung von Benutzeraktivitäten: Unternehmen können Benutzeraktivitäten überwachen und benutzerbezogene Richtlinien durchsetzen. Das hilft, unbefugten Zugriff zu verhindern, Insiderbedrohungen zu erkennen und gesetzliche Anforderungen einzuhalten.
Next-Gen-Firewalls bieten Funktionen für die wachsenden Herausforderungen der Cybersicherheit. Unternehmen können damit ihre Sicherheitslage verbessern und ihre wertvollen Vermögenswerte vor vielen Bedrohungen schützen.
Vorteile von Next-Gen-Firewalls
Next-Gen-Firewalls sind für Unternehmen unverzichtbar und bieten mehrere Vorteile. Diese modernen Sicherheitslösungen verbessern den Schutz vor sich entwickelnden Cyberbedrohungen und bieten Funktionen, die herkömmlichen Firewalls fehlen. Anwendungskontrolle, Transparenz und erweiterter Bedrohungsschutz sichern Ihr Netzwerk umfassend.
Verbesserte Sicherheitsmaßnahmen
Anwendungskontrolle und Transparenz
Next-Gen-Firewalls ermöglichen eine erweiterte Anwendungskontrolle und Transparenz. Unternehmen sehen dadurch genau, welche Anwendungen in ihrem Netzwerk ausgeführt werden.
- Mit der Anwendungskontrolle können Unternehmen Richtlinien für bestimmte Anwendungen festlegen und durchsetzen. So sind nur genehmigte Anwendungen zugelassen.
- Transparenzfunktionen liefern Echtzeitinformationen zur Anwendungsnutzung und ermöglichen die Überwachung und Analyse des Anwendungsverkehrs.
Mit diesen Funktionen können Unternehmen:
- Die Sicherheit verbessern: Wer die Anwendungsnutzung kontrolliert und überwacht, kann nicht genehmigte oder potenziell schädliche Anwendungen blockieren und das Risiko von Sicherheitsvorfällen senken.
- Die Netzwerkleistung optimieren: Einblick in den Anwendungsverkehr hilft, Leistungsengpässe zu erkennen und zu beheben. So erhalten wichtige Anwendungen die benötigten Ressourcen.
- Vorgaben einhalten: Anwendungskontrolle und Transparenz unterstützen die Einhaltung gesetzlicher Anforderungen, indem Unternehmen die Nutzung bestimmter Anwendungen überwachen und kontrollieren.
Tipp: Überprüfen und aktualisieren Sie Anwendungsrichtlinien regelmäßig, damit sie den aktuellen Geschäftsanforderungen und neuen Bedrohungen entsprechen.
Intrusion-Prevention-System
Ein Intrusion-Prevention-System (IPS) ist ein wichtiger Bestandteil von Next-Gen-Firewalls. Es schützt vor Netzwerkangriffen und unbefugten Zugriffsversuchen. Anders als eine herkömmliche Firewall überwacht es den Netzwerkverkehr aktiv und erkennt potenzielle Bedrohungen in Echtzeit.
- Ein IPS erkennt mit signaturbasierter Erkennung bekannte Angriffsmuster und findet mit Verhaltensanalysen Anomalien im Netzwerkverkehr.
- Durch die Untersuchung von Paketen auf der Anwendungsebene erkennt und blockiert ein IPS schädliche Aktivitäten wie Pufferüberläufe und SQL-Injection.
- Ein IPS erkennt und verhindert auch Denial-of-Service-Angriffe (DoS), indem es den Netzwerkverkehr überwacht und verdächtige Muster blockiert.
Ein IPS als Teil einer Next-Gen-Firewall verbessert die Sicherheitsfunktionen eines Unternehmens und schützt die Netzwerkinfrastruktur vor vielen Cyberbedrohungen. Es ermöglicht die frühzeitige Erkennung und Abwehr potenzieller Angriffe und senkt so das Risiko von Datenschutzverletzungen und Netzwerkausfällen.
Tipp: Aktualisieren Sie die IPS-Signaturen regelmäßig und halten Sie das System aktuell, damit es die neuesten Bedrohungen erkennt und blockiert.
Erweiterter Bedrohungsschutz
Der erweiterte Bedrohungsschutz ist eine wichtige Funktion von Next-Gen-Firewalls. Er erkennt und bekämpft ausgefeilte Cyberbedrohungen. Im Vergleich zu herkömmlichen Firewalls bietet er besseren Schutz vor fortschrittlicher Malware, Zero-Day-Angriffen und neuen Bedrohungen.
Vereinfachte Netzwerkverwaltung
Zentrale Richtlinienverwaltung
Die zentrale Richtlinienverwaltung ist eine wichtige Funktion von Next-Gen-Firewalls. Unternehmen können damit Sicherheitsrichtlinien effizient verwalten und im gesamten Netzwerk durchsetzen . Sicherheitsteams legen einheitliche Regeln und Konfigurationen fest und wenden sie auf alle Netzwerkgeräte an. So ist keine manuelle Konfiguration einzelner Geräte nötig. Das senkt das Risiko menschlicher Fehler und sorgt für eine standardisierte Sicherheitslage.
Netzwerkverkehrsanalyse
Die Netzwerkverkehrsanalyse ist ein wichtiger Bestandteil von Next-Gen-Firewalls. Sie zeigt detailliert, welche Daten durch das Netzwerk fließen. Unternehmen können Verkehrsmuster analysieren, Anomalien erkennen und mögliche Sicherheitsbedrohungen aufdecken. Durch die Überwachung und Analyse des Netzwerkverkehrs können sie Sicherheitsrisiken proaktiv erkennen und eindämmen und die Integrität und Vertraulichkeit ihrer Daten schützen.
Überwachung von Benutzeraktivitäten
Mit der Überwachung von Benutzeraktivitäten erhalten Unternehmen Einblick in das Verhalten der Benutzer im Netzwerk. Sie können damit unbefugten Zugriff verhindern, mögliche Sicherheitsbedrohungen erkennen und die Einhaltung von Sicherheitsrichtlinien durchsetzen.
Vorteile der Überwachung von Benutzeraktivitäten
- Bessere Sicherheit: Sie hilft dabei, Insiderbedrohungen zu erkennen und einzudämmen, etwa wenn Mitarbeiter auf vertrauliche Informationen zugreifen oder schädliche Aktivitäten ausführen.
- Einhaltung von Vorgaben: Unternehmen können Benutzeraktivitäten überwachen, um die Einhaltung von Branchenvorschriften und internen Sicherheitsrichtlinien sicherzustellen.
- Forensische Analyse: Protokolle zu Benutzeraktivitäten helfen bei der forensischen Analyse eines Sicherheitsvorfalls und zeigen Umfang und Auswirkungen eines Angriffs.
Tipp: Finden Sie ein Gleichgewicht zwischen der Überwachung von Benutzeraktivitäten zu Sicherheitszwecken und dem Schutz der Privatsphäre Ihrer Mitarbeiter.
Bewährte Praktiken für die Überwachung von Benutzeraktivitäten
- Legen Sie klare Richtlinien für die zulässige Nutzung von Unternehmensressourcen fest.
- Überprüfen und analysieren Sie Protokolle zu Benutzeraktivitäten regelmäßig, um verdächtiges oder ungewöhnliches Verhalten zu erkennen.
- Richten Sie Echtzeitwarnungen für ungewöhnliche Aktivitätsmuster oder Richtlinienverstöße ein.
- Erklären Sie den Mitarbeitern, warum die Überwachung wichtig ist und welche Rolle sie beim Schutz des Netzwerks spielen.
- Aktualisieren und patchen Sie das Firewall-System regelmäßig, damit es Benutzeraktivitäten zuverlässig überwacht und protokolliert.
Die Überwachung von Benutzeraktivitäten ist ein wesentlicher Bestandteil von Next-Gen-Firewalls. Sie gibt Unternehmen die nötige Transparenz und Kontrolle, um ihr Netzwerk vor internen und externen Bedrohungen zu schützen.
Integration mit Cloud-Diensten
Cloudbasiertes Firewall-Management
Cloudbasiertes Firewall-Management ermöglicht es Unternehmen, ihre Firewall-Infrastruktur zentral über die Cloud zu verwalten und zu überwachen. Dieser Ansatz bietet Flexibilität bei Bereitstellung und Skalierung sowie geringere Wartungs- und Betriebskosten. Unternehmen können Firewalls an mehreren Standorten einfach bereitstellen und konfigurieren, damit Sicherheitsrichtlinien und Einstellungen überall einheitlich sind. Die Cloud ermöglicht außerdem Echtzeiteinblicke in Netzwerkverkehr und Sicherheitsereignisse. So lassen sich Bedrohungen schneller erkennen und abwehren.
Sichere Cloud-Konnektivität
Sichere Cloud-Konnektivität ermöglicht Unternehmen die sichere Verbindung ihrer Netzwerke mit Cloud-Diensten. Da Cloud Computing immer häufiger genutzt wird, brauchen Unternehmen eine zuverlässige und sichere Verbindung zwischen ihrer lokalen Infrastruktur und Cloud-Umgebungen. Next-Gen-Firewalls bieten Schutzmaßnahmen, die Vertraulichkeit, Integrität und Verfügbarkeit der zwischen Unternehmensnetz und Cloud übertragenen Daten sicherstellen.
Next-Gen-Firewalls bieten verschlüsselte Tunnel für eine sichere Kommunikation zwischen Unternehmensnetz und Cloud. Die Verschlüsselung schützt über das Internet übertragene Daten vor unbefugtem Zugriff und Abfangen. Mit sicheren Verbindungen können Unternehmen Cloud-Dienste nutzen, ohne die Sicherheit ihrer Daten zu gefährden.
Zusätzlich bieten Next-Gen-Firewalls Authentifizierungsmechanismen, die die Identität von Cloud-Diensten prüfen und nur autorisierte Verbindungen zulassen. Das verhindert, dass Angreifer Cloud-Dienste imitieren und unbefugten Zugriff auf das Unternehmensnetz erhalten.
Für die Cloud-Konnektivität bieten Next-Gen-Firewalls außerdem detaillierte Kontrolle über den Datenverkehr zwischen Unternehmensnetz und Cloud. Administratoren können Regeln und Richtlinien erstellen, die bestimmte Arten von Verkehr anhand von Anwendung, Benutzer oder Inhalt zulassen oder blockieren. Damit können Unternehmen ihre Sicherheitsrichtlinien durchsetzen und unbefugten Zugriff oder Datenabfluss verhindern.
Sichere Cloud-Konnektivität ist somit eine wichtige Funktion von Next-Gen-Firewalls. Verschlüsselte Tunnel, Authentifizierungsmechanismen und detaillierte Kontrolle des Datenverkehrs schützen Vertraulichkeit, Integrität und Verfügbarkeit der zwischen Unternehmensnetz und Cloud übertragenen Daten.
Transparenz bei Cloud-Anwendungen
Mit Transparenz bei Cloud-Anwendungen können Unternehmen den Datenverkehr und die Nutzung cloudbasierter Anwendungen überwachen und analysieren . Da Unternehmen immer mehr Cloud-Dienste nutzen, müssen sie wissen, welche Anwendungen verwendet werden und welche Daten übertragen werden. Transparenz bei Cloud-Anwendungen zeigt die verwendeten Anwendungstypen, übertragene Datenmengen und zugreifenden Benutzer.
Skalierbarkeit und Leistung
Hoher Durchsatz und geringe Latenz
Hoher Durchsatz und geringe Latenz sind wichtige Faktoren für die Leistung von Next-Gen-Firewalls. Durchsatz bezeichnet die Datenmenge, die eine Firewall in einem bestimmten Zeitraum verarbeitet. Latenz bezeichnet die Verzögerung bei der Datenübertragung. Next-Gen-Firewalls verarbeiten große Mengen an Netzwerkverkehr, ohne Geschwindigkeit oder Reaktionsfähigkeit einzubüßen. Hardware- und Softwareoptimierungen sorgen für hohen Durchsatz und geringe Latenz, damit Netzwerkverkehr schnell und effizient verarbeitet wird.
Lastverteilung und Failover
Lastverteilung und Failover sichern die Leistung und hohe Verfügbarkeit von Netzwerkressourcen. Lastverteilung verteilt Netzwerkverkehr auf mehrere Server oder Geräte. So wird keine einzelne Komponente überlastet und es entsteht kein Engpass. Das verbessert die Netzwerkleistung und senkt das Ausfallrisiko. Failover schaltet bei einem Ausfall automatisch auf ein Ersatzsystem oder -gerät um und erhält so die Netzwerkverbindung. Mit beiden Mechanismen erhalten Unternehmen eine zuverlässige und robuste Netzwerkinfrastruktur.
Skalierbare Architektur
Eine skalierbare Architektur hilft Next-Gen-Firewalls, die wachsenden Anforderungen moderner Netzwerke zu bewältigen. Da Datenmengen und Zahl vernetzter Geräte schnell wachsen, muss die Firewall den Netzwerkverkehr verarbeiten und analysieren können, ohne die Leistung zu beeinträchtigen. Skalierbarkeit stellt das sicher. Next-Gen-Firewalls, etwa von Palo Alto Networks , sind für Wachstum ausgelegt. Unternehmen können ihr Netzwerk erweitern und gleichzeitig einen starken Schutz aufrechterhalten.
Skalierbarkeit und Leistung sind in der sich rasch verändernden digitalen Landschaft von heute wichtig. Unternehmen müssen die wachsenden Anforderungen ihrer Kunden erfüllen und eine Website bereitstellen, die viel Verkehr bewältigt und reibungslos funktioniert. Bei simeononsecurity wissen wir, wie wichtig Skalierbarkeit und Leistung in der Cybersicherheit sind. Unsere Website zu Cybersicherheit, Automatisierung und Kryptowährungen bietet fundierte Sicherheitseinblicke und Ressourcen , damit Sie in der Cybersicherheit auf dem neuesten Stand bleiben. Ob Sie persönliche Informationen schützen oder vertrauliche Unternehmensdaten sichern möchten, simeononsecurity.com ist eine wichtige Informationsquelle. Mit aktuellen Trends und bewährten Praktiken zu Datenschutz, Sicherheit und Technologie bietet unsere Plattform das Wissen und die Werkzeuge, mit denen Sie Ihre Online-Sicherheit verbessern. Besuchen Sie simeononsecurity.com , um zu erfahren, wie Sie Ihren Schutz stärken und sich sicher in der digitalen Welt bewegen.
Fazit
Zusammengefasst bieten Next-Gen-Firewalls viele Funktionen, die für die Unternehmenssicherheit heute unverzichtbar sind. Sie haben sich gegenüber traditionellen Firewalls weiterentwickelt und bieten bessere Sicherheitsmaßnahmen, einfachere Netzwerkverwaltung, Cloud-Integration, Skalierbarkeit und Leistung. Funktionen wie Anwendungskontrolle und Transparenz, Intrusion-Prevention-Systeme und erweiterter Bedrohungsschutz helfen Unternehmen, ihre Netzwerke vor vielen Cyberbedrohungen zu schützen. Zentrale Richtlinienverwaltung, Netzwerkverkehrsanalyse und Überwachung von Benutzeraktivitäten erleichtern die Verwaltung von Netzwerkressourcen und das Erkennen verdächtiger Aktivitäten. Die Cloud-Integration ermöglicht sichere Verbindungen und Einblick in Cloud-Anwendungen. Skalierbarkeit und Leistung sorgen für hohen Durchsatz, geringe Latenz und eine Architektur, die mit den Anforderungen moderner Unternehmen wächst. Eine Investition in Next-Gen-Firewalls schützt vertrauliche Daten, wehrt Cyberangriffe ab und erhält eine sichere Netzwerkumgebung.
Häufig gestellte Fragen
Was ist eine Next-Gen-Firewall?
Eine Next-Gen-Firewall ist ein erweitertes Netzwerksicherheitsgerät, das herkömmliche Firewall-Funktionen mit zusätzlichen Möglichkeiten wie Anwendungskontrolle, Angriffsprävention und erweitertem Bedrohungsschutz kombiniert.
Warum sollten Unternehmen Next-Gen-Firewalls einsetzen?
Next-Gen-Firewalls verbessern die Sicherheit und bieten Funktionen, die herkömmlichen Firewalls fehlen, etwa Anwendungskontrolle, erweiterten Bedrohungsschutz und Überwachung von Benutzeraktivitäten. Außerdem integrieren sie Cloud-Dienste und vereinfachen die Netzwerkverwaltung.
Wie verbessern Next-Gen-Firewalls die Sicherheit?
Sie verbessern die Sicherheit durch Anwendungskontrolle und Transparenz, Angriffsprävention und erweiterten Bedrohungsschutz. Sie erkennen und blockieren schädlichen Verkehr, verhindern unbefugten Zugriff und erkennen und bekämpfen neue Bedrohungen.
Schützen Next-Gen-Firewalls vor fortschrittlichen Bedrohungen?
Ja. Next-Gen-Firewalls sind für den Schutz vor fortschrittlichen Bedrohungen ausgelegt. Sie nutzen Techniken wie Deep Packet Inspection, Sandboxing und maschinelles Lernen, um ausgefeilte Angriffe wie Zero-Day-Exploits und Malware zu erkennen und zu blockieren.
Eignen sich Next-Gen-Firewalls für kleine Unternehmen?
Ja. Next-Gen-Firewalls eignen sich für kleine Unternehmen. Eine skalierbare Architektur, zentrale Richtlinienverwaltung und vereinfachte Netzwerkverwaltung machen sie auch für Organisationen mit begrenzten Ressourcen leicht einsetzbar und verwaltbar.
Unterstützen Next-Gen-Firewalls die Cloud-Integration?
Ja. Next-Gen-Firewalls unterstützen die Integration mit Cloud-Diensten. Sie bieten cloudbasiertes Firewall-Management, sichere Cloud-Konnektivität und Transparenz bei Cloud-Anwendungen. So können Unternehmen ihre Sicherheitsrichtlinien auf Cloud-Umgebungen ausweiten.

Related Posts




