Netzwerkgrundlagen: Switches, Router, Firewalls und DMZ

Table of Contents
Einleitung
In der schnelllebigen Technologiewelt verbinden Netzwerke Geräte und ermöglichen Kommunikation. Netzwerkgrundlagen zu verstehen, ist für IT-Fachleute und alle, die ihr Wissen erweitern möchten, wichtig. Dieser Artikel bietet einen Überblick über zentrale Netzwerkkomponenten: Switches, Router, Gateways, Subnetze, Firewalls und DMZ. Danach kennen Sie diese Konzepte und ihre Bedeutung für zuverlässige und sichere Netzwerke.
Netzwerkschalter: die Leistung lokaler Netzwerke verbessern
Ein Switch ist ein Netzwerkgerät, das auf der Sicherungsschicht des OSI-Modells arbeitet. Er verbindet mehrere Geräte in einem lokalen Netzwerk (LAN) und leitet Datenpakete zwischen ihnen weiter. Im Gegensatz zu Hubs, die Daten an alle verbundenen Geräte senden, leiten Switches Pakete nur an den vorgesehenen Empfänger. Das verringert Kollisionen und Überlastung und verbessert die Netzwerkleistung.
Wichtige Funktionen und Vorteile von Switches:
- Portbasiertes Weiterleiten: Jeder Switch-Port erhält eine eindeutige Media-Access-Control-Adresse (MAC), sodass Pakete direkt an das Zielgerät gelangen.
- Virtuelle LANs (VLANs): VLANs segmentieren Netzwerke und verbessern die Sicherheit, indem sie den Datenverkehr verschiedener Gerätegruppen voneinander trennen.
- Dienstgüte (QoS): Switches können bestimmte Arten von Datenverkehr priorisieren, damit zeitkritische Anwendungen wie Sprach- und Videodienste genügend Bandbreite erhalten.
Router: Netzwerke verbinden und Internetzugang ermöglichen
Switches arbeiten innerhalb eines LANs, Router verbinden mehrere Netzwerke miteinander. Sie arbeiten auf der Netzwerkschicht des OSI-Modells und verwenden Routingprotokolle, um den besten Weg zum Ziel eines Datenpakets zu bestimmen. Zusätzlich zur Verbindung von Netzwerken ermöglichen Router Geräten den Internetzugang.
Wichtige Funktionen und Vorteile von Routern:
- IP-Adressverwaltung: Router verwenden IP-Adressen, um Datenpakete zwischen unterschiedlichen Netzwerken zu erkennen und weiterzuleiten.
- Network Address Translation (NAT): Bei der Kommunikation mit dem Internet übersetzen Router private IP-Adressen im LAN in öffentliche IP-Adressen.
- Firewall-Funktionen: Viele Router enthalten grundlegende Firewall-Funktionen, die das Netzwerk vor unbefugtem Zugriff schützen.
- Dynamic Host Configuration Protocol (DHCP): Router können als DHCP-Server automatisch IP-Adressen an Netzwerkgeräte vergeben.
Netzübergänge: unterschiedliche Netzwerktypen verbinden
Ein Gateway ist ein Gerät oder eine Softwarekomponente, die Netzwerke mit unterschiedlichen Protokollen oder Architekturen verbindet und deren Kommunikation ermöglicht. Gateways vermitteln zwischen den Netzwerken und wandeln Datenpakete von einem Netzwerkformat in ein anderes um. So können sie beispielsweise ein lokales Netzwerk mit dem Internet verbinden.
Wichtige Funktionen und Vorteile von Gateways:
- Protokollumsetzung: Gateways wandeln Datenpakete um, damit Netzwerke mit unterschiedlichen Kommunikationsprotokollen Informationen austauschen können.
- Netzwerkintegration: Sie integrieren Netzwerke mit verschiedenen Architekturen und erleichtern die Kommunikation.
- Durchsetzung von Sicherheitsmaßnahmen: Gateways verwenden oft Paketfilterung oder Verschlüsselung, um die Datenübertragung zwischen Netzwerken abzusichern.
Subnetze: Netzwerke für eine effiziente Kommunikation ordnen
Ein Subnetz ist eine logische Unterteilung eines IP-Netzwerks. Ein großes Netzwerk in kleinere, leichter verwaltbare Teilnetze aufzuteilen, kann Leistung und Sicherheit verbessern. Die Subnetzmaske definiert jedes Subnetz und legt den ihm zugewiesenen IP-Adressbereich fest.
Vorteile von Subnetzen:
- Bessere Leistung: Die Aufteilung eines großen Netzwerks in Subnetze hält Datenverkehr lokal, verringert die allgemeine Netzwerkauslastung und verbessert die Leistung.
- Mehr Sicherheit: Zugriffsregeln können die Kommunikation zwischen Subnetzen begrenzen und eine zusätzliche Sicherheitsebene schaffen.
- Einfachere Verwaltung: Die logische Gruppierung von Geräten erleichtert IP-Adressvergabe, Routing und Fehlersuche.
Netzwerkschutz: Netzwerke vor unbefugtem Zugriff schützen
Eine Firewall ist ein Netzwerksicherheitsgerät, das ein- und ausgehenden Datenverkehr anhand vorab festgelegter Sicherheitsregeln überwacht und steuert. Sie bildet eine Barriere zwischen internen und externen Netzwerken wie dem Internet, um unbefugten Zugriff und potenzielle Bedrohungen zu verhindern.
Wichtige Funktionen und Vorteile von Firewalls:
- Paketfilterung: Firewalls prüfen ein- und ausgehende Pakete und blockieren potenziell schädlichen Datenverkehr anhand festgelegter Regeln.
- Intrusion Prevention System (IPS): Firewalls mit IPS können Netzwerkangriffe erkennen und verhindern, darunter Malware-Infektionen und Einbruchsversuche.
- Unterstützung für virtuelle private Netzwerke (VPNs): Viele Firewalls unterstützen VPN-Technologien für sicheren Fernzugriff über das Internet.
- Anwendungskontrolle: Erweiterte Firewalls prüfen die Anwendungsschicht und ermöglichen eine genaue Kontrolle bestimmter Anwendungen und ihrer Netzwerknutzung.
DMZ: Netzwerksicherheit erhöhen
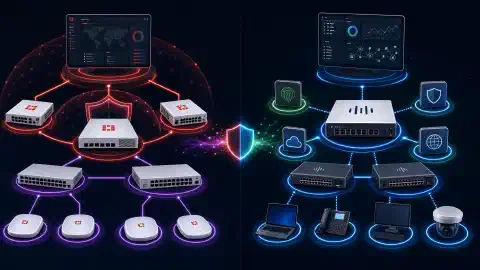
Eine demilitarisierte Zone (DMZ) ist ein Netzwerksegment zwischen einem internen Netzwerk und externen Netzwerken wie dem Internet. Sie trennt öffentlich erreichbare Dienste, etwa Web- oder E-Mail-Server, vom internen Netzwerk und schafft so eine zusätzliche Sicherheitsebene.
Wichtige Vorteile und Einsatzbereiche von DMZs:
- Mehr Sicherheit: Werden öffentliche Dienste in einer DMZ platziert, sinkt das Risiko, dass Angreifer das interne Netzwerk erreichen.
- Kleinere Angriffsfläche: Nur notwendige Dienste werden im Internet verfügbar gemacht, wodurch sich mögliche Angriffswege reduzieren.
- Einhaltung von Vorschriften: Regelungen wie der Payment Card Industry Data Security Standard (PCI DSS) verlangen häufig eine DMZ, um vertrauliche Kundendaten zu schützen.
Ablauf zur Fehlerbehebung 2026
Gehen Sie vom Client nach außen vor. Prüfen Sie den Verbindungsstatus, die Adresszuweisung, das Standardgateway, die DNS-Auflösung, die Routenauswahl, die Firewallrichtlinie und den Anwendungsdienst. Notieren Sie vor einer Regeländerung Quelladresse, Ziel, Protokoll, Port, Zeitstempel und den beobachteten Fehler.
Führen Sie Paketmitschnitte nur in Netzwerken durch, die Ihnen gehören oder die Sie verwalten. Platzieren Sie Verwaltungsoberflächen in einem eingeschränkten Netzwerk, segmentieren Sie Gast- und IoT-Geräte und prüfen Sie den Pfad jeder Portweiterleitung. Das NIST-Netzwerkglossar und die CISA-Warnmeldungen bieten hilfreiche Informationen zu Begriffen und aktuellen Risiken.
Fazit
Die Grundlagen von Netzwerkkomponenten zu verstehen, ist wichtig, um effiziente, sichere und zuverlässige Netzwerke aufzubauen und zu warten. Dieser Artikel hat die Funktionen und Vorteile von Switches, Routern, Gateways, Subnetzen, Firewalls und DMZ erläutert. Mit diesem Wissen können Sie Netzwerke planen und verwalten, die heutigen Anforderungen an die Konnektivität entsprechen.
Berücksichtigen Sie immer die besonderen Anforderungen Ihres Netzwerks und lesen Sie einschlägige Dokumentation sowie staatliche Vorschriften, etwa die Standards Federal Information Processing Standards (FIPS) und die Richtlinien des National Institute of Standards and Technology (NIST), um bewährte Verfahren und Compliance einzuhalten.
Quellen
- Federal Information Processing Standards (FIPS): https://www.nist.gov/itl/fips
- National Institute of Standards and Technology (NIST): https://www.nist.gov/

Related Posts