
Das Prinzip der minimalen Rechte meistern

Table of Contents
Richtlinien für Zugriffskontrollen nach dem Prinzip der minimalen Rechte unter Linux umsetzen: Tipps und Strategien
In der heutigen Cybersicherheitslandschaft ist der Schutz sensibler Informationen und digitaler Werte von größter Bedeutung. Unternehmen stärken ihre Sicherheitslage, indem sie Zugriffsrichtlinien nach dem Prinzip der minimalen Rechte umsetzen. Weise Benutzern nur die Mindestberechtigungen zu, die sie für ihre Aufgaben benötigen. So sinkt das Risiko von unbefugtem Zugriff und versehentlichen Schäden. Dieser Artikel erklärt das Prinzip, seine Bedeutung für die Cybersicherheit, die Rolle von Linux, die Umsetzung, bewährte Verfahren und die Behebung häufiger Probleme.
Warum minimale Rechte für die Cybersicherheit wichtig sind
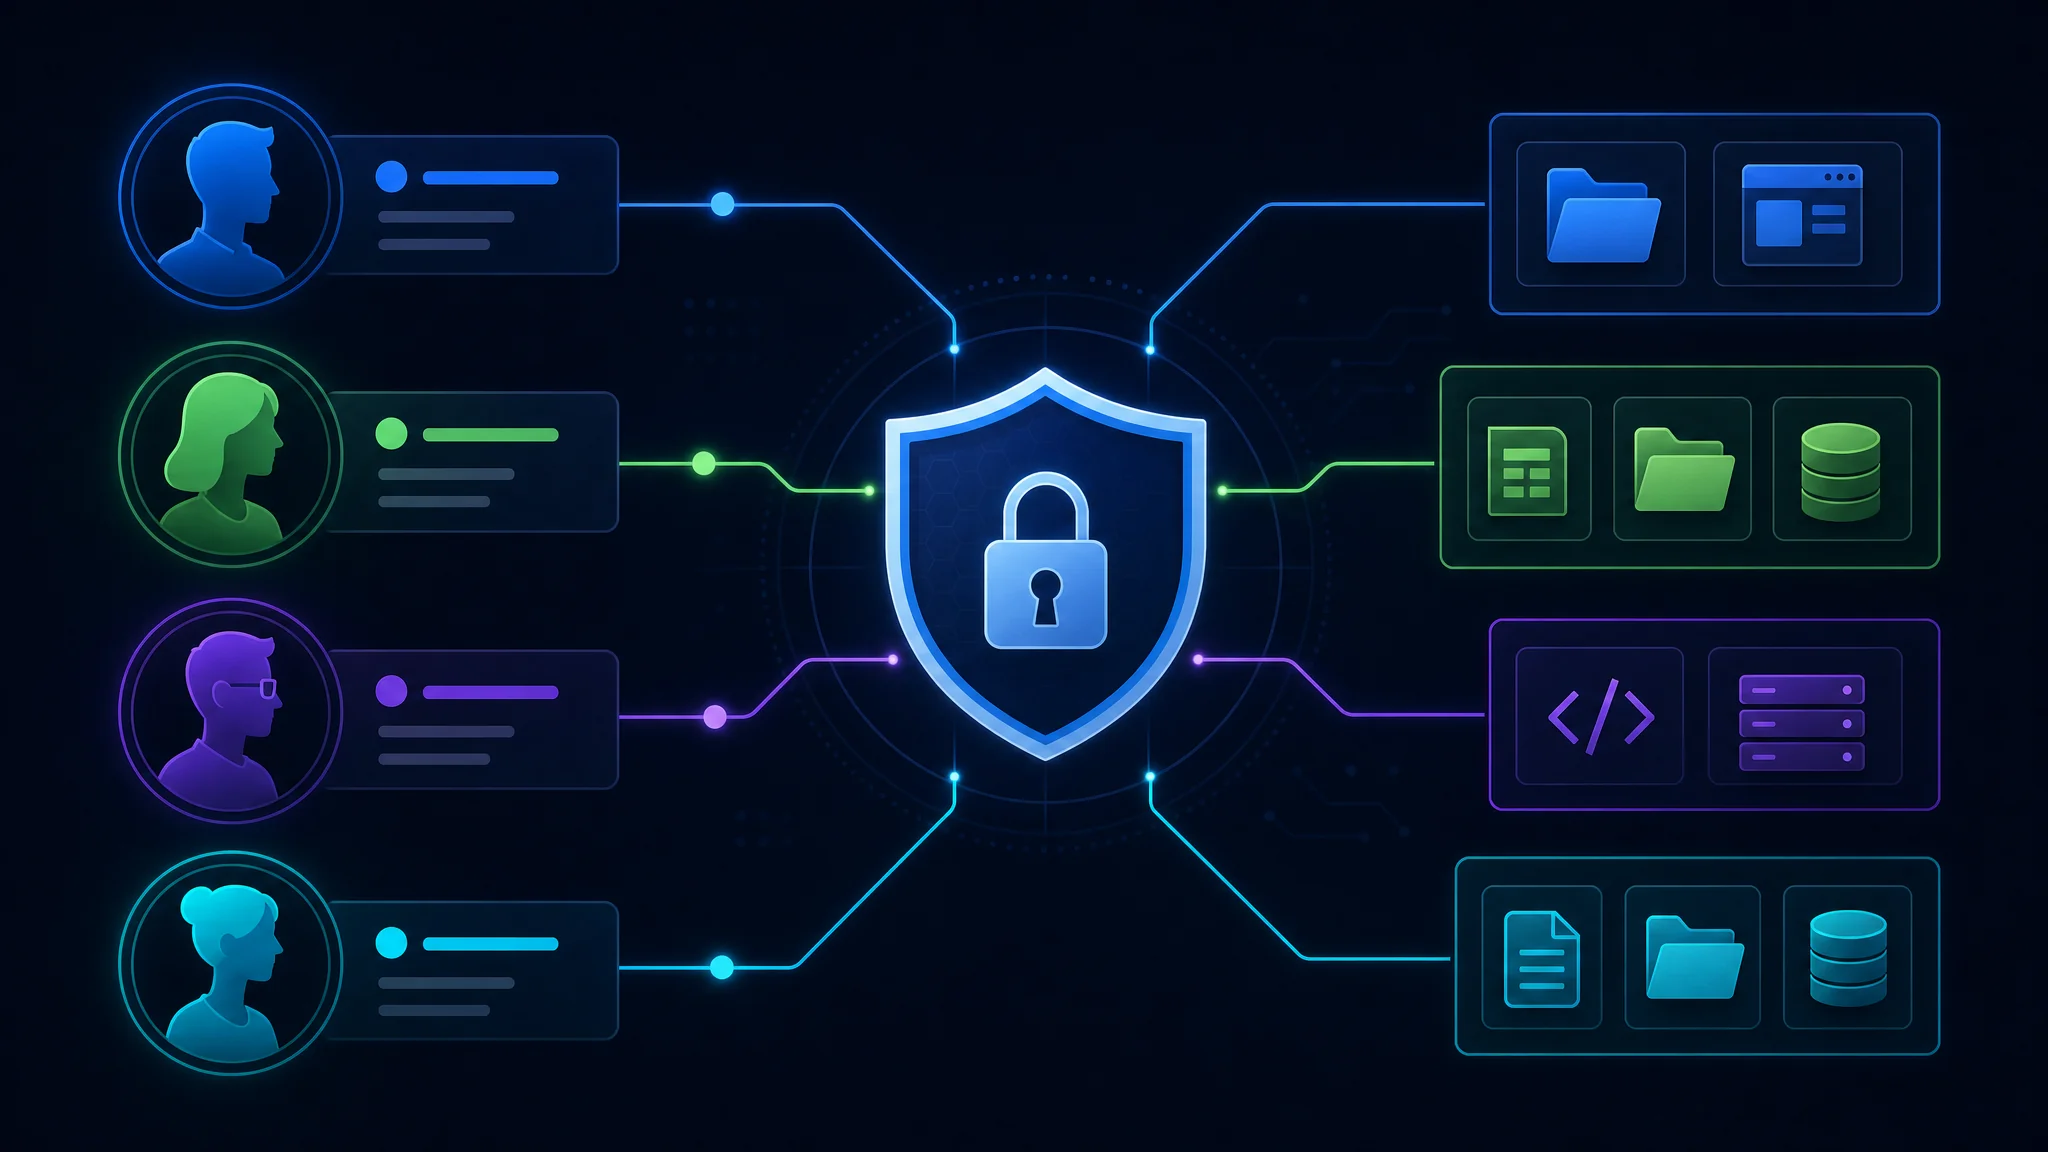
Das Prinzip der minimalen Rechte trägt zu einer sicheren Umgebung bei. Wenn Benutzer nur die erforderlichen Berechtigungen erhalten, wird die Angriffsfläche kleiner und die mögliche Auswirkung einer Sicherheitsverletzung begrenzt. Cyberbedrohungen entwickeln sich schnell. Unternehmen sollten deshalb proaktive Maßnahmen ergreifen, um Risiken durch unbefugten Zugriff und Benutzerfehler zu mindern.
Stell dir vor, die IT-Abteilung eines Unternehmens gibt allen Beschäftigten Administratorrechte auf ihren Arbeitsrechnern. Dann kann jeder Software installieren, Systemeinstellungen ändern und auf sensible Dateien zugreifen. Das scheint bequem, erhöht aber das Risiko von Malware-Infektionen, versehentlichem Datenverlust und unbefugtem Zugriff auf kritische Systeme. Mit minimalen Rechten führen nur autorisierte Personen mit einem berechtigten Bedarf solche Aktionen aus.
Das Prinzip hilft Unternehmen auch, gesetzliche und regulatorische Vorgaben einzuhalten. Branchenstandards wie der Payment Card Industry Data Security Standard (PCI DSS) und die General Data Protection Regulation (GDPR) betonen, dass der Zugriff auf sensible Daten eingeschränkt werden muss. So zeigen Unternehmen ihr Engagement für Datenschutz und Compliance und vermeiden mögliche rechtliche und finanzielle Folgen.
So funktionieren Zugriffskontrollen mit minimalen Rechten
Diese Zugriffskontrolle weist Benutzern die Mindestberechtigungen zu, die sie für ihre Aufgaben brauchen. Sie folgt dem Prinzip „Wissensbedarf“ oder „Nutzungsbedarf“. Benutzer dürfen nur mit ausdrücklicher Genehmigung auf sensible Ressourcen zugreifen oder privilegierte Vorgänge ausführen. Setze fein abgestufte Kontrollen ein und überprüfe Berechtigungen regelmäßig, um ein hohes Sicherheitsniveau zu halten.
Eine verbreitete Methode ist die rollenbasierte Zugriffskontrolle (RBAC). Ein Unternehmen legt Rollen fest und weist jeder Rolle bestimmte Zugriffsrechte zu. Die Rollen “Mitarbeiter”, “Manager” und “Administrator” können beispielsweise unterschiedliche Zugriffsrechte auf Ressourcen und Aktionen erhalten. Weise Benutzer der passenden Rolle zu, damit sie nur auf die für ihre Aufgaben nötigen Ressourcen zugreifen.
Ein weiterer Ansatz ist der Just-in-Time-Zugriff (JIT). Benutzer erhalten vorübergehend und nur bei Bedarf Zugriff auf Ressourcen für eine bestimmte Aufgabe. Nach Ablauf des festgelegten Zeitraums wird der Zugriff automatisch entzogen. Das verringert das Risiko von Missbrauch.
Die Umsetzung erfordert sorgfältige Planung und laufende Verwaltung. Prüfe regelmäßig, ob Berechtigungen noch angemessen und erforderlich sind. Schulungen und Sensibilisierungsprogramme helfen Beschäftigten, die Risiken übermäßiger Rechte zu verstehen.
Minimale Rechte sind ein wichtiger Bestandteil einer umfassenden Cybersicherheitsstrategie. Wenn du nur die erforderlichen Rechte vergibst und Zugriffsrechte regelmäßig überprüfst, verringerst du das Risiko von Sicherheitsvorfällen und begrenzt die Folgen unbefugter Zugriffe. Eine sichere und widerstandsfähige Umgebung erfordert die Zusammenarbeit von IT, Management und Beschäftigten.
Die Rolle von Linux-Systemen bei der Zugriffskontrolle
Unternehmen schätzen Linux wegen seiner robusten Sicherheitsfunktionen und Flexibilität. Das Betriebssystem bietet mehrere Mechanismen, mit denen sich minimale Rechte wirksam umsetzen lassen.
Überblick über Linux-Zugriffskontrollmechanismen
Linux bietet Discretionary Access Control (DAC), Mandatory Access Control (MAC) und Role-Based Access Control (RBAC). Bei DAC kontrollieren Eigentümer den Zugriff auf ihre Ressourcen. MAC und RBAC geben Administratoren eine genauere Kontrolle über systemweite Richtlinien.
Bei DAC legen Benutzer Berechtigungen für ihre Dateien und Verzeichnisse fest. Sie bestimmen, wer Dateien lesen, schreiben oder ausführen darf. So können sie sensible Informationen schützen und unbefugten Zugriff verhindern.
MAC ist eine systemweite Zugriffskontrolle, die das Betriebssystem durchsetzt. Die Richtlinien richten sich nach Kennzeichnungen für Subjekte wie Benutzer und Prozesse sowie Objekte wie Dateien und Verzeichnisse. Nur autorisierte Subjekte dürfen entsprechend ihrer Sicherheitsfreigabe und der Klassifizierung des Objekts darauf zugreifen.
RBAC gewährt Zugriff anhand von Rollen. Jeder Benutzer erhält eine Rolle, und der Zugriff richtet sich danach. Berechtigungen werden Rollen statt einzelnen Personen zugewiesen. Das vereinfacht die Verwaltung und erleichtert es, neue Benutzer hinzuzufügen.
Warum Linux für Zugriffskontrollrichtlinien wählen
Unternehmen wählen Linux wegen seiner Zuverlässigkeit, Anpassbarkeit und Unterstützung durch die Community. Linux-Distributionen bieten zahlreiche Werkzeuge, um Zugriffskontrollen einzurichten und durchzusetzen.
Linux-Systeme sind für Stabilität und Sicherheit bekannt. Sie sind möglicherweise weniger anfällig für Abstürze und Schwachstellen als andere Betriebssysteme. Daher eignen sie sich für Unternehmen, die eine zuverlässige und sichere Lösung zur Zugriffskontrolle brauchen.
Auch die Anpassbarkeit macht Linux beliebt. Distributionen bieten viele Optionen und Konfigurationen. Unternehmen können das passende Kontrollmodell auswählen und Berechtigungen an ihre Anforderungen anpassen.
Der Open-Source-Charakter von Linux sorgt für Transparenz. Sicherheitsfachleute können den Quellcode auf Schwachstellen prüfen. Fehler lassen sich schnell erkennen und beheben. Dadurch sinkt das Risiko unbefugter Zugriffe und Datenschutzverletzungen.
Eine große, aktive Community unterstützt die Weiterentwicklung von Linux. Unternehmen profitieren von ihrem Wissen, erhalten Hilfe, nutzen Dokumentation und Anleitungen und bleiben über aktuelle Sicherheitsverfahren informiert.
Minimale Rechte unter Linux umsetzen
Für die Umsetzung auf Linux-Systemen ist ein systematisches Vorgehen erforderlich. Die folgenden Schritte unterstützen eine erfolgreiche Einführung.
Das Linux-System vorbereiten
Aktualisiere das System auf die neueste stabile Version und installiere regelmäßig Sicherheitsupdates. Dadurch werden bekannte Schwachstellen behoben und das Risiko unbefugter Zugriffe oder schädlicher Aktivitäten verringert.
Installiere und konfiguriere eine Firewall, um den Netzwerkverkehr zu kontrollieren und das System gegen mögliche Angriffe abzusichern. Eine Firewall bildet eine Grenze zwischen dem internen Netzwerk und der Außenwelt. Sie überwacht und filtert ein- und ausgehenden Verkehr anhand festgelegter Regeln. Eine korrekte Konfiguration hilft, unbefugten Zugriff zu verhindern und sensible Daten zu schützen.
Zusätzlich empfiehlt sich der Einsatz von Intrusion-Detection- und -Prevention-Systemen (IDPS). Sie überwachen den Netzwerkverkehr und erkennen verdächtige oder schädliche Aktivitäten. Solche Systeme können potenzielle Bedrohungen in Echtzeit erkennen und darauf reagieren.
Benutzerkonten und Gruppen einrichten
Erstelle Benutzerkonten und Gruppen passend zu Aufgaben und Zuständigkeiten. Weise jedem Benutzer nur die Mindestberechtigungen zu, die für die Arbeit erforderlich sind. So erhält jeder nur Zugriff auf benötigte Ressourcen und ein kompromittiertes Konto verursacht weniger Schaden.
Setze beim Erstellen von Konten strenge Passwortrichtlinien durch. Verlange komplexe Passwörter, lasse sie regelmäßig ablaufen und nutze nach Möglichkeit Mehr-Faktor-Authentifizierung. So verhinderst du unbefugten Kontozugriff und schützt sensible Informationen.
Überprüfe und auditiere Benutzerkonten und Gruppenmitgliedschaften regelmäßig. Entferne unnötige Berechtigungen und Konten, die nicht mehr gebraucht werden. So verringerst du die Angriffsfläche.
Berechtigungen und Zugriffskontrollen konfigurieren
Konfiguriere nach dem Einrichten von Konten und Gruppen die Berechtigungen für Dateien, Verzeichnisse und Systemressourcen. Überprüfe und aktualisiere sie regelmäßig, damit nur autorisierte Benutzer auf sensible Informationen zugreifen.
Eine klare Struktur für Datei- und Verzeichnisberechtigungen ist entscheidend. Weise Lese-, Schreib- und Ausführungsrechte nach Rollen und Aufgaben zu. Das verhindert unbefugte Änderungen oder Zugriffe auf kritische Systemdateien und sensible Daten.
Ergänze herkömmliche Berechtigungen bei Bedarf durch Access Control Lists (ACLs) für eine genauere Zugriffskontrolle. ACLs weisen einzelnen Benutzern oder Gruppen bestimmte Rechte für einzelne Dateien oder Verzeichnisse zu.
Überwache und protokolliere Zugriffsversuche auf kritische Dateien und Verzeichnisse. So erkennst du unbefugte Zugriffe und verdächtige Aktivitäten und kannst rechtzeitig reagieren.
Ziehe auch Dateiintegritätsüberwachung und Frameworks für Mandatory Access Control (MAC) wie SELinux oder AppArmor in Betracht. Diese Technologien schützen kritische Dateien und erzwingen strenge Zugriffskontrollen.
Bewährte Verfahren für minimale Rechte
Mit den folgenden bewährten Verfahren gelingt die Einführung besser.
Regelmäßige Audits und Überwachung
Auditiere und überwache regelmäßig Benutzeraktivitäten, Zugriffsprotokolle und Systemprotokolle. So erkennst du unbefugte Zugriffsversuche und verdächtiges Verhalten. Intrusion-Detection-Systeme und Lösungen für Security Information and Event Management (SIEM) automatisieren die Überwachung und senden Warnungen in Echtzeit.
Schulung und Sensibilisierung der Benutzer
Erkläre Benutzern die Bedeutung minimaler Rechte und die Risiken unbefugter Zugriffe oder versehentlicher Aktionen. Biete umfassende Schulungen zu sicheren Verfahren, Passwortpflege und dem richtigen Umgang mit sensiblen Informationen an.
Ausnahmen und vorübergehende Rechte verwalten
Manchmal brauchen Benutzer für eine bestimmte Aufgabe vorübergehend höhere Rechte. Führe ein Verfahren für die Vergabe temporären Zugriffs ein und entziehe ihn sofort nach Abschluss der Aufgabe. Überprüfe Benutzerkonten regelmäßig und entferne überflüssige Rechte, bevor sie sich ansammeln.
Häufige Probleme bei der Zugriffskontrolle beheben
Bei der Umsetzung minimaler Rechte können Unternehmen auf typische Probleme stoßen. Sie zu verstehen und zu beheben ist wichtig, um eine robuste Sicherheitsumgebung aufrechtzuerhalten.
Berechtigungskonflikte beheben
Berechtigungskonflikte können entstehen, wenn hierarchische Datei- und Verzeichnisstrukturen zu widersprüchlichen Zugriffsrechten führen. Prüfe Berechtigungen und Zugriffskonfigurationen sorgfältig, um solche Konflikte zu erkennen und zu beheben. Rollenbasierte Zugriffskontrollen vereinfachen Berechtigungen und helfen, Konflikte zu vermeiden.
Probleme mit Benutzerzugriffen behandeln
Benutzer können nicht auf Ressourcen zugreifen, wenn ihre Berechtigungen falsch konfiguriert sind. Prüfe Benutzerkonten, Gruppenmitgliedschaften und Berechtigungen und behebe Probleme zeitnah. Bleibe mit den Benutzern im Austausch, um ihre Bedürfnisse zu verstehen und Zugriffsprobleme zu lösen.
Fazit
Richtlinien nach dem Prinzip der minimalen Rechte sind entscheidend für eine robuste Sicherheit auf Linux-Systemen. Wenn Unternehmen das Prinzip und die Rolle von Linux verstehen und bewährte Verfahren befolgen, stärken sie ihre Sicherheit und mindern Risiken durch unbefugten Zugriff oder Benutzerfehler. Regelmäßige Überwachung, Schulung und die Behebung häufiger Probleme sind dafür unerlässlich. Mit diesen Maßnahmen schützen Unternehmen sensible Informationen und digitale Werte vor möglichen Bedrohungen.

Related Posts