Planung der Reaktion auf Sicherheitsvorfälle: Schritt für Schritt

Table of Contents
Planung der Reaktion auf Sicherheitsvorfälle: eine Schritt-für-Schritt-Anleitung für Unternehmen
Die Planung der Reaktion auf Sicherheitsvorfälle hilft Unternehmen, Vorfälle wirksam zu bearbeiten und ihre Folgen zu begrenzen. Ein klarer Plan verringert Auswirkungen, Ausfallzeiten und Risiken für sensible Daten. Dieser Leitfaden erläutert die wichtigsten Bestandteile, die Zusammenstellung eines Teams, die Entwicklung und Prüfung des Plans sowie passende Werkzeuge und Technologien.
wichtigste Punkte
- Ein Plan unterstützt Unternehmen bei der wirksamen Bearbeitung von Sicherheitsvorfällen.
- Das Reaktionsteam braucht passende Fähigkeiten und Fachwissen.
- Ein vollständiger Plan benennt Bedrohungen, Verfahren und konkrete Schritte.
- Prüfe und verbessere den Plan regelmäßig.
- Geeignete Werkzeuge stärken Erkennung und Reaktion.
Planung der Reaktion auf Sicherheitsvorfälle verstehen
Was bedeutet die Planung der Reaktion auf Sicherheitsvorfälle?
Sie ist Teil der Cybersicherheitsstrategie eines Unternehmens. Der Plan beschreibt, wie das Unternehmen auf Sicherheitsvorfälle reagiert und deren Folgen begrenzt. Ziel ist es, Auswirkungen zu verringern, den normalen Betrieb wiederherzustellen und eine Wiederholung zu verhindern.
Wichtige Bestandteile der Planung:
- Vorbereitung: Bedrohungen und Schwachstellen ermitteln, Risiken bewerten und Verfahren festlegen.
- Erkennung und Analyse: Systeme überwachen, Protokolle auswerten und mögliche Hinweise auf eine Kompromittierung untersuchen.
- Eindämmung und Beseitigung: Auswirkungen begrenzen und die Ursache beseitigen. Dazu können das Isolieren betroffener Systeme, das Entfernen von Schadsoftware und das Beheben von Schwachstellen gehören.
- Wiederherstellung: Systeme und Daten wiederherstellen, Sicherheitsmaßnahmen verbessern und den Vorfall nachbereiten.
- Erkenntnisse und Verbesserung: Vorfälle auswerten, Verbesserungsmöglichkeiten ermitteln und den Plan anpassen.
Warum ist die Planung für Unternehmen wichtig?
Cyberbedrohungen werden häufiger und ausgefeilter. Ein Plan hilft, schnell und wirksam zu reagieren und finanzielle Verluste, Reputationsschäden und rechtliche Folgen zu begrenzen.
Wichtige Gründe:
- Schnelle Reaktion: Ein klarer Plan verkürzt die Zeit bis zur Erkennung, Eindämmung und Behebung.
- Weniger Schäden: Er hilft, eine weitere Kompromittierung von Systemen und sensiblen Daten zu verhindern.
- Geschäftskontinuität: Kritische Abläufe können während und nach einem Vorfall weiterlaufen.
- Einhaltung von Vorgaben: Ein belastbarer Plan unterstützt die Erfüllung gesetzlicher und branchenspezifischer Anforderungen.
Die Planung ist ein proaktiver Ansatz, der Unternehmenswerte, Kundenvertrauen und Reputation schützt.
Bestandteile eines wirksamen Reaktionsplans
Ein wirksamer Plan umfasst sieben Kernbereiche:
1. Einstufung von Vorfällen: Ordne Vorfälle nach Schweregrad ein. So lassen sich Maßnahmen priorisieren, Ressourcen verteilen und Eskalationswege festlegen.
2. Rollen und Zuständigkeiten: Weise jedem Teammitglied klare Aufgaben zu, um Missverständnisse zu vermeiden und die Zusammenarbeit zu stärken.
3. Kommunikation und Berichte: Lege Kommunikationswege für das Team und andere Beteiligte fest. Zeitnahe, genaue Informationen unterstützen Koordination und Entscheidungen.
4. Erkennung und Analyse: Nutze Sicherheitswerkzeuge, Überwachung und Bedrohungsinformationen, um Vorfälle und Auffälligkeiten rasch zu erkennen und zu untersuchen.
5. Eindämmung und Beseitigung: Isoliere betroffene Systeme, entferne schädlichen Code und stelle die Integrität kompromittierter Ressourcen wieder her.
6. Beweissicherung: Sammle und sichere Beweise nach festgelegten Verfahren, damit ihre Integrität für Ermittlungen oder rechtliche Schritte erhalten bleibt.
7. Wiederherstellung und Erkenntnisse: Stelle Systeme und Dienste wieder her, werte den Vorfall aus und verbessere den Plan.
Ein Reaktionsteam zusammenstellen
Rollen und Zuständigkeiten des Teams
Das Team koordiniert die Maßnahmen und setzt einen gründlichen Aktionsplan für Sicherheitsprobleme um. Jedes Mitglied muss seine Aufgaben kennen. Dazu gehören:
- Vorfälle erkennen und bewerten: Schweregrad, Auswirkungen und Risiken rasch bestimmen.
- Eindämmen und beseitigen: Systeme isolieren, Schadsoftware entfernen oder unbefugte Zugriffe blockieren.
- Forensisch untersuchen: Ursache anhand von Protokollen, Konfigurationen und Beweisen ermitteln.
- Kommunizieren und berichten: Beteiligte über Vorfall, Auswirkungen und Fortschritt informieren.
- Dokumentieren und lernen: Maßnahmen und Erkenntnisse festhalten, um künftige Reaktionen und die Sicherheitslage zu verbessern.
Teammitglieder mit passenden Fähigkeiten auswählen
Lege zunächst die benötigten Rollen und Aufgaben fest. So entsteht ein Team mit ergänzenden Fähigkeiten, das unterschiedliche Vorfälle gemeinsam bewältigen kann.
Kommunikationswege im Team festlegen
Gute Kommunikation hält alle Mitglieder auf dem aktuellen Stand und unterstützt die Zusammenarbeit. Benannte Mitglieder des Reaktionsteams brauchen sichere, zugängliche Wege für den schnellen Informationsaustausch und zeitnahe Entscheidungen. Dazu zählen E-Mail, Direktnachrichten und spezielle Kommunikationsplattformen.
Einen Plan zur Reaktion auf Sicherheitsvorfälle entwickeln
Mögliche Bedrohungen und Schwachstellen ermitteln
Bedrohungen sind Ereignisse oder Handlungen, die Informationssysteme schädigen können. Schwachstellen sind Fehler, die Angreifer ausnutzen können. Wer die Risiken des Unternehmens kennt, kann passende Maßnahmen planen.
Zu den gängigen Methoden gehören:
- Risikobewertungen: Mögliche Risiken für Informationssysteme ermitteln und bewerten.
- Penetrationstests: Angriffe simulieren, um Schwachstellen aufzudecken.
- Sicherheitsaudits: Kontrollen und Verfahren auf Lücken überprüfen.
Sobald potenzielle Bedrohungen und Schwachstellen erkannt sind, ordne sie nach Schweregrad und Eintrittswahrscheinlichkeit. Diese Einordnung hilft, die Reaktionsmaßnahmen zu priorisieren und Ressourcen wirksam zuzuweisen. Wenn Cybersicherheitsexperten die konkreten Bedrohungen und Schwachstellen des Unternehmens verstehen, können sie gezielte Reaktionsverfahren entwickeln und sicherstellen, dass der Reaktionsplan die kritischsten Risiken abdeckt. Wiederhole die Bewertung bei technischen oder bedrohungsbezogenen Änderungen.
Schweregrade und Reaktionsverfahren festlegen
Schweregrade helfen bei der Priorisierung und Zuweisung von Ressourcen. Beschreibe für jede Stufe die erforderlichen Schritte. Klare Verfahren sorgen für ein einheitliches Vorgehen und verringern Fehler oder Auslassungen. Siehe auch die Anleitung zum Eindämmen und Beseitigen von Computer-Vorfällen .
Schritte zur Reaktion dokumentieren
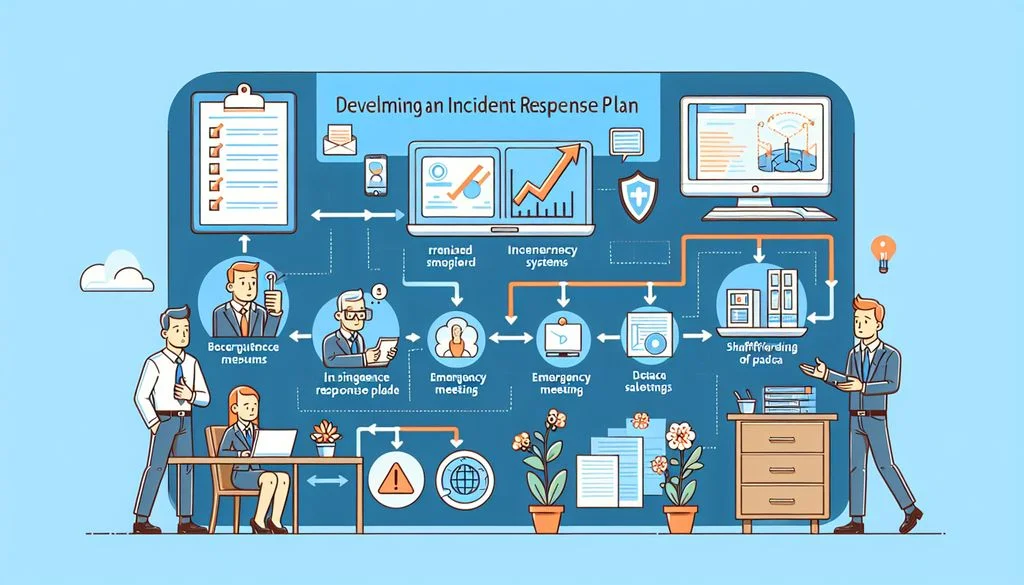
Dokumentiere die Maßnahmen und Verfahren für die einzelnen Vorfalltypen. Die Unterlagen dienen dem Team als Nachschlagewerk und unterstützen eine schnelle, genaue und einheitliche Reaktion. Sie stellen außerdem sicher, dass alle nach denselben Vorgaben arbeiten. Weitere Hinweise gibt es zur koordinierten und wirksamen Reaktion .
Den Plan testen und verbessern
Planspiele durchführen
Simuliere verschiedene Vorfälle, um den Plan zu prüfen und Lücken zu finden. Planspiele bieten eine kontrollierte Umgebung, in der das Team Verfahren üben und verbessern kann. Sie zeigen auch, wie gut die Organisation Cybervorfälle erkennt und analysiert .
Frühere Vorfälle auswerten
Untersuche frühere Sicherheitsverletzungen und Angriffe, um Schwachstellen, Muster, Trends und typische Angriffswege zu erkennen. Die Erkenntnisse helfen bei wirksameren Reaktionsstrategien und bei der Priorisierung nach möglichen Auswirkungen.
Den Plan laufend verbessern und aktualisieren
Aktualisiere den Plan anhand der gewonnenen Erkenntnisse und Veränderungen der Bedrohungslage. Unternehmen sollten:
- Den Plan regelmäßig prüfen und interne oder externe Bewertungen nutzen, um Lücken zu finden.
- Vorfälle nachbereiten, Ursachen und Reaktion bewerten und Verbesserungen dokumentieren.
- Schulungen und Sensibilisierung anbieten, etwa Übungen, Workshops und Informationen zu neuen Bedrohungen.
- Mit der Branche zusammenarbeiten, zum Beispiel in Fachgruppen, auf Konferenzen und bei Informationsaustausch.
- Den Plan aktualisieren und testen, wenn sich Systeme oder Bedrohungen ändern.
So bleibt der Plan auch bei einer veränderten Bedrohungslage wirksam.
Werkzeuge und Technologien einsetzen
Geeignete Werkzeuge auswählen
Bewerte Wirksamkeit, Benutzerfreundlichkeit und Integrationsmöglichkeiten. Wähle Werkzeuge, die Vorfälle effizient erkennen und bearbeiten, leicht bedienbar und mit bestehenden Systemen kompatibel sind. Die Integration mit SIEM-Plattformen (Sicherheitsinformations- und Ereignismanagement) kann die Reaktionsfähigkeit verbessern.
Eine Vergleichsmatrix zu Funktionen, Möglichkeiten und Kosten unterstützt die Auswahl. Berücksichtige außerdem Skalierbarkeit und Flexibilität, damit Werkzeuge mit dem Unternehmen und der Bedrohungslage mitwachsen.
Automatisierte Erkennung und Reaktion einführen
Automatisierte Systeme erkennen Bedrohungen in Echtzeit und ermöglichen schnelle Maßnahmen. Sie helfen, Auswirkungen und Folgeschäden zu begrenzen, potenzielle Gefahren auszuwerten und Vorfälle an die zuständigen Teams weiterzuleiten.
Die Reaktion mit anderen Sicherheitslösungen integrieren
Die Integration stärkt die Cybersicherheitsstrategie und erleichtert den Umgang mit Bedrohungen und Schwachstellen.
Vorteile der Integration:
- Bessere Erkennung und Reaktion
- Engere Zusammenarbeit der Sicherheitsteams
- Einfachere Vorfallverwaltung
- Mehr Überblick und Kontrolle
Bewährte Integrationspraktiken:
- Kommunikationswege festlegen zwischen dem Reaktionsteam und anderen Sicherheitsteams.
- Reaktionswerkzeuge integrieren mit bestehenden Lösungen, etwa SIEM, um Überwachung und Analyse zu zentralisieren.
- Erkennung und Reaktion automatisieren, um in Echtzeit zu handeln und manuelle Arbeit zu verringern.
- Verfahren regelmäßig aktualisieren und abstimmen, damit alle Lösungen zusammenpassen.
Tipp: Führe gemeinsame Übungen mit anderen Sicherheitsteams durch, um die Integration zu testen und Verbesserungsmöglichkeiten zu finden.
Die Integration hilft, Vorfälle zu erkennen, zu bearbeiten und sich davon zu erholen. Sie schützt kritische Unternehmensressourcen und stärkt die Sicherheitslage.
Geeignete Werkzeuge unterstützen die Erkennung und Bearbeitung von Cyberangriffen. SimeonOnSecurity bietet Informationen zu Datenschutz, Sicherheit und Technologie für Fachleute und Interessierte.
Fazit
Die Planung der Reaktion auf Sicherheitsvorfälle ist für die Sicherheit und Resilienz eines Unternehmens entscheidend. Ein Team, ein vollständiger Plan und geeignete Werkzeuge bilden die Grundlage für eine proaktive Reaktion. Regelmäßige Tests und Aktualisierungen schützen Ressourcen, Reputation und Kundenvertrauen und begrenzen Betriebsstörungen.
Häufig gestellte Fragen
Was bedeutet die Planung der Reaktion auf Sicherheitsvorfälle?
Sie beschreibt ein strukturiertes Vorgehen, um Sicherheitsvorfälle oder Datenschutzverletzungen zu erkennen, einzudämmen, zu beseitigen und zu bewältigen. Dazu gehören Schritte, Rollen und Verfahren.
Warum ist sie für Unternehmen wichtig?
Ein Plan begrenzt Auswirkungen, Ausfallzeiten und Risiken für sensible Daten. Er unterstützt eine schnelle Reaktion, mindert Risiken und erhält das Vertrauen von Kunden und Beteiligten.
Welche Bestandteile sollte ein wirksamer Plan enthalten?
Ein festgelegtes Team, klare Rollen, Kommunikationswege, Schweregrade, Verfahren, Erkennung und Analyse, Dokumentation sowie kontinuierliche Verbesserung.
Welche Aufgaben hat das Reaktionsteam?
Zum Team können eine Leitung, Koordinatoren, Forensiker, IT-Fachleute, Kommunikationsexperten, Rechtsberater und Vertreter des Managements gehören. Gemeinsam erkennen, analysieren, begrenzen und beheben sie Vorfälle.
Wie wählt man Teammitglieder mit passenden Fähigkeiten aus?
Berücksichtige Erfahrung in Cybersicherheit, Forensik, Netzwerkanalyse, Vorfallbearbeitung, Kommunikation und Problemlösung. Unterschiedliche Kompetenzen helfen bei verschiedenen Vorfalltypen.
Wie legt man Kommunikationswege im Team fest?
Nutze regelmäßige Besprechungen, festgelegte Werkzeuge, klare Protokolle und Eskalationsverfahren. Offene und sichere Kommunikation ermöglicht eine rechtzeitige, abgestimmte Reaktion.

Related Posts