Schützen Sie sich vor Social-Engineering-Angriffen

Table of Contents
Wie schützen Sie sich vor Social Engineering?
Social Engineering ist eine Täuschungsmethode, mit der Cyberkriminelle Menschen dazu bringen, sensible Informationen preiszugeben oder sicherheitsgefährdende Handlungen auszuführen. Die Angreifer nutzen menschliche Psychologie und Emotionen, um unbefugt auf persönliche Daten, Geld oder Computersysteme zuzugreifen. Social-Engineering-Angriffe entwickeln sich weiter und werden komplexer. Deshalb sollten Sie die Risiken kennen und vorbeugende Maßnahmen ergreifen. Dieser Artikel beschreibt wirksame Strategien und bewährte Verfahren zum Schutz.
Mit diesen Strategien und erhöhter Aufmerksamkeit senken Sie das Risiko, Opfer eines solchen Angriffs zu werden. Aufmerksamkeit und Vorsicht schützen Sie und Ihre sensiblen Informationen.
Weitere Informationen bieten die Hinweise des National Cyber Security Centre zu Social Engineering und die Informationen des FBI zu häufigen Betrugsmaschen .
Häufige Social-Engineering-Angriffe abwehren
Im digitalen Alltag treten Social-Engineering-Angriffe häufiger und ausgefeilter auf. Angreifer nutzen die menschliche Psychologie, um Menschen zur Preisgabe sensibler Informationen zu bewegen. E-Mail und SMS sind zwei typische Kanäle. Phishing zählt zu den wichtigsten Formen dieser Bedrohung.
Phishing-Angriffe versuchen, durch Täuschung unbefugt auf persönliche Daten, Geld oder Computersysteme zuzugreifen. Dazu versenden Angreifer oft gefälschte E-Mails oder SMS, die echt wirken und zu sofortigem Handeln auffordern, etwa zum Öffnen eines schädlichen Links oder zur Eingabe sensibler Daten.
Prüfen Sie die Echtheit jeder E-Mail und SMS, die vertrauliche Daten verlangt oder Zeitdruck erzeugt. Gehen Sie dabei so vor:
Prüfen Sie den Absender: Kontrollieren Sie die Identität des Absenders, bevor Sie antworten. Achten Sie auf verdächtiges Verhalten und ungewöhnliche Forderungen.
Prüfen Sie Links und Anhänge: Kontrollieren Sie Links und Anhänge vor dem Öffnen. Bewegen Sie den Mauszeiger über einen Link, um die tatsächliche URL zu sehen und das Ziel zu überprüfen.
Hinterfragen Sie die Dringlichkeit: Seien Sie bei Nachrichten vorsichtig, die sofortige Antworten oder Handlungen verlangen. Nehmen Sie sich Zeit, die Lage und die Echtheit der Anfrage zu prüfen.
Aufmerksamkeit und diese Schutzmaßnahmen senken das Risiko von Phishing und anderen verbreiteten Social-Engineering-Angriffen. Wirksamer Schutz erfordert Aufmerksamkeit, Vorsicht und vorausschauendes Handeln.
Social Engineering verstehen
Bevor Sie Schutzmaßnahmen umsetzen, sollten Sie die verschiedenen Formen von Social Engineering kennen:
Phishing: Cyberkriminelle geben sich als vertrauenswürdige Organisationen oder Personen aus, um Zugangsdaten, Kreditkartendaten oder andere sensible Informationen zu erlangen.
Vorwand: Angreifer erfinden eine Situation oder Begründung, um Opfer zur Preisgabe vertraulicher Informationen oder zu bestimmten Handlungen zu bewegen.
Köder: Ein attraktives Angebot, etwa ein kostenloser Download oder Rabatt, soll Opfer dazu verleiten, Informationen preiszugeben oder Schadsoftware zu installieren.
Leistung gegen Gegenleistung: Angreifer bieten einen Vorteil oder Dienst im Austausch gegen persönliche Informationen oder Systemzugriff an. Oft geben sie sich als technischer Support aus.
Mitgehen in einen geschützten Bereich: Eindringlinge gelangen unbefugt in beschränkte Bereiche, indem sie einer berechtigten Person folgen oder sich als Beschäftigte ausgeben.
Wenn Sie diese Formen kennen, erkennen und bekämpfen Sie die Angriffe leichter. Die Kenntnis der Taktiken hilft Ihnen, vorsichtig zu bleiben und nicht auf sie hereinzufallen.
Weitere Informationen finden Sie in Ressourcen wie dem SimeonOnSecurity-Artikel Phishing erkennen .
Wissen und Aufmerksamkeit sind bei der Abwehr entscheidend. Bleiben Sie informiert und wachsam. Seien Sie vorsichtig bei unbekannten oder verdächtigen Personen und Anfragen.
Bleiben Sie informiert und lernen Sie dazu
Der erste Schritt zum Schutz vor Social Engineering besteht darin, aktuelle Techniken und Trends zu verfolgen. Wer die Methoden von Cyberkriminellen kennt, erkennt mögliche Bedrohungen und kann passend reagieren. Diese Maßnahmen helfen beim Lernen:
Verfolgen Sie Sicherheitsnachrichten: Lesen Sie regelmäßig vertrauenswürdige Nachrichten, Blogs und Artikel zur Cybersicherheit. Websites wie simeononsecurity.com informieren über aktuelle Bedrohungen und Gegenmaßnahmen.
Abonnieren Sie Bedrohungswarnungen: Melden Sie sich für Warnungen seriöser Organisationen und Cybersicherheitsbehörden an. Sie informieren über neue Social-Engineering-Taktiken und aufkommende Bedrohungen.
Nehmen Sie an Sicherheitsschulungen teil: Besuchen Sie Seminare, Webinare oder Workshops zu Cybersicherheitsbewusstsein und Social-Engineering-Abwehr. Dort erhalten Sie praktische Hinweise und Beispiele aus dem Alltag, um Angriffe zu erkennen und darauf zu reagieren.
Wenn Sie informiert bleiben, können Sie sich vorbeugend schützen. Vertrauenswürdige Quellen wie simeononsecurity.com halten Sie über aktuelle Bedrohungen, Schwachstellen und Abwehrmaßnahmen auf dem Laufenden. Warnungen seriöser Organisationen liefern zeitnah Informationen zu neuen Taktiken. Schulungen vermitteln Kenntnisse und Fähigkeiten, mit denen Sie Angriffe erkennen und eindämmen.
Wissen ist Macht bei der Abwehr von Social Engineering. Wenn Sie die Methoden kennenlernen und Cybersicherheitstrends verfolgen, sinkt Ihr Risiko, Opfer einer Täuschung zu werden.
Weitere Empfehlungen finden Sie unter Die Rolle der Threat-Jagd in der proaktiven Cybersicherheit und in den Empfehlungen von simeononsecurity.com .
Passwörter und Authentifizierung stärken
Ein wichtiger Schutz vor Social Engineering sind starke Passwörter und sichere Authentifizierungsverfahren. Schwache Passwörter lassen sich leicht knacken und geben Angreifern einfachen Zugang zu Ihren Konten. Beachten Sie diese Hinweise:
Verwenden Sie komplexe, einzigartige Passwörter: Nutzen Sie lange Passwörter mit Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen. Vermeiden Sie häufige Wendungen und persönliche Angaben, die sich leicht erraten lassen.
Aktivieren Sie die Mehr-Faktor-Authentifizierung (MFA): Verwenden Sie MFA, wann immer es möglich ist. Ein zusätzlicher Faktor wie ein Fingerabdruck oder ein einmaliger Code auf Ihrem Mobilgerät erhöht den Schutz.
Verwenden Sie Passwörter nicht mehrfach: Wird ein Konto kompromittiert, darf dasselbe Kennwort keinen Zugriff auf andere Konten ermöglichen.
Erneuern Sie Passwörter regelmäßig: Ändern Sie sie in regelmäßigen Abständen, besonders für wichtige E-Mail-, Bank- und Social-Media-Konten. Ein Passwortmanager kann sie sicher speichern und verwalten.
Diese bewährten Verfahren senken das Risiko von Social Engineering. Komplexe, einzigartige Passwörter sind schwerer zu erraten oder zu knacken. MFA fügt eine weitere Schutzebene hinzu. Ohne Passwortwiederverwendung bleibt ein kompromittiertes Konto von den anderen getrennt. Regelmäßige Änderungen mindern Risiken durch gestohlene oder offengelegte Zugangsdaten.
Ausführliche Hinweise zu starken Passwörtern finden Sie unter Starke Passwörter erstellen . Informationen zu den Faktoren der MFA bietet Welche Arten von MFA-Faktoren gibt es? . Starke Passwörter und sichere Authentifizierung schützen Ihre digitale Identität.
Seien Sie bei verdächtigen E-Mails und Anrufen vorsichtig
E-Mails und Telefonate dienen oft als Kanäle für Social-Engineering-Angriffe. Seien Sie bei diesen Kommunikationswegen wachsam. Mit diesen Hinweisen erkennen und vermeiden Sie Angriffe:
Prüfen Sie den Absender: Bevor Sie Links öffnen oder Anhänge herunterladen, prüfen Sie die Echtheit des Absenders. Achten Sie auf gefälschte Adressen und Phishing-Anzeichen.
Seien Sie bei Anhängen und Links vorsichtig: Öffnen Sie keine verdächtigen Links und laden Sie keine Anhänge aus unbekannten oder nicht vertrauenswürdigen Quellen herunter. Bewegen Sie den Mauszeiger über Links, um die tatsächliche URL zu sehen.
Hinterfragen Sie Dringlichkeit und Datenanfragen: Seien Sie bei E-Mails und Anrufen misstrauisch, die sofortiges Handeln oder persönliche Informationen verlangen. Seriöse Organisationen fragen sensible Daten in der Regel nicht per E-Mail oder Telefon ab.
Geben Sie keine persönlichen Daten weiter: Teilen Sie Passwörter, Sozialversicherungsnummern oder Bankdaten nie per E-Mail oder Telefon, bevor Sie die Echtheit der Anfrage geprüft haben.
Social-Engineering-Angriffe verwenden oft irreführende E-Mails und Anrufe, um sensible Informationen zu erhalten oder schädliche Handlungen auszulösen. Eine Prüfung des Absenders schützt vor Phishing mit gefälschten Adressen. Vorsicht bei Anhängen und Links senkt das Risiko von Schadsoftware und betrügerischen Websites. Dringende Aufforderungen und Datenanfragen können auf Betrug hinweisen. Seriöse Organisationen bevorzugen sichere Kommunikationswege und fragen selten per E-Mail oder Telefon nach sensiblen Informationen. Prüfen Sie jede Anfrage über einen verlässlichen Kanal.
Weitere Informationen bietet Phishing erkennen . Mit diesen bewährten Verfahren schützen Sie sich vor Angriffen über E-Mail und Telefon.
Aktualisieren und sichern Sie Ihre Geräte regelmäßig
Aktuelle und geschützte Computer, Smartphones und Tablets sind wichtig, um Social Engineering abzuwehren. Vernachlässigte Software und veraltete Betriebssysteme können Angreifer ausnutzen. Beachten Sie diese Empfehlungen:
Installieren Sie Sicherheitsupdates: Aktivieren Sie automatische Updates, damit Sie aktuelle Sicherheitspatches und Fehlerkorrekturen erhalten. Aktualisieren Sie Betriebssystem, Browser und Anwendungen regelmäßig.
Verwenden Sie zuverlässige Antiviren- und Antimalware-Software: Installieren Sie seriöse Schutzprogramme. Sie können Schadsoftware erkennen und entfernen, die bei Social-Engineering-Angriffen eingesetzt wird.
Aktivieren Sie den Firewall-Schutz: Schalten Sie die integrierte Firewall ein oder nutzen Sie eine zuverlässige Firewall eines Drittanbieters, um unbefugte Zugriffe abzuwehren.
Seien Sie bei öffentlichen WLANs vorsichtig: Vermeiden Sie sensible Informationen und Finanztransaktionen in ungesicherten Netzwerken. Ein virtuelles privates Netzwerk (VPN) verschlüsselt die Internetverbindung und schützt Ihre Daten.
Regelmäßige Updates schließen bekannte Schwachstellen. Automatische Updates vereinfachen die Pflege von Betriebssystem, Browsern und Anwendungen. Seriöse Antiviren- und Antimalware-Programme schützen in Echtzeit vor verschiedenen Arten von Schadsoftware, darunter auch solche, die bei Social Engineering verwendet werden.
Die integrierte oder eine zuverlässige externe Firewall ergänzt den Schutz vor unbefugten Zugriffen und Eindringversuchen. Firewalls überwachen den Netzwerkverkehr und helfen, verdächtige Verbindungen zu erkennen und zu blockieren. Öffentliche WLANs können Abhören und Datenabfang ermöglichen. Greifen Sie dort nicht auf sensible Informationen zu und führen Sie keine Finanztransaktionen durch. Ein VPN verschlüsselt Ihre Verbindung und schützt Daten vor neugierigen Blicken.
Weitere Informationen finden Sie unter Patches für Systeme mit Schwachstellen installieren und Antivirus-Empfehlungen . Diese Maßnahmen stärken den Schutz Ihrer Geräte.
Melden und teilen Sie Vorfälle
Wenn Sie einen Social-Engineering-Angriff erleben oder Betrug vermuten, sollten Sie den Vorfall den zuständigen Stellen melden und Informationen teilen. So helfen Sie, künftige Angriffe zu verhindern und andere zu schützen:
Kontaktieren Sie die örtlichen Behörden: Melden Sie den Vorfall bei der örtlichen Polizei. Teilen Sie relevante Angaben wie E-Mails, Telefonnummern und verdächtige Aktivitäten mit. Die Behörden können ermitteln und bei Bedarf rechtliche Schritte einleiten.
Informieren Sie Ihren Arbeitgeber oder die IT-Abteilung: Melden Sie einen Vorfall am Arbeitsplatz sofort. Die zuständigen Stellen können die Auswirkungen mindern und weitere Angriffe verhindern, etwa durch interne Prüfungen, stärkere Schutzmaßnahmen oder Warnungen an Beschäftigte.
Teilen Sie Informationen: Informieren Sie Kollegen oder die Cybersicherheitsgemeinschaft, wenn Sie eine neue Technik entdecken oder eine verdächtige E-Mail erhalten. Sie können Vorfälle auch Organisationen melden, die Cyberbedrohungen verfolgen und analysieren, etwa der Anti-Phishing Working Group (APWG) oder dem Internet Crime Complaint Center (IC3). Der Austausch trägt zur Entwicklung neuer Gegenmaßnahmen bei.
Mit einer Meldung an die örtlichen Behörden unterstützen Sie die gemeinsame Bekämpfung von Cyberkriminalität und den Schutz von Personen und Unternehmen. Die Polizei nutzt Meldungen, um Muster zu erkennen, Täter aufzuspüren und rechtliche Schritte einzuleiten. Eine Benachrichtigung Ihres Arbeitgebers oder der IT-Abteilung hilft ebenfalls, Schwachstellen zu beheben und Unternehmensdaten zu schützen.
Der Informationsaustausch in Ihrer Organisation und der Cybersicherheitsgemeinschaft verbreitet Wissen und fördert Zusammenarbeit. Andere können neue Angriffsmethoden erkennen und vorbeugende Maßnahmen umsetzen. Durch das Melden und Teilen von Vorfällen leisten Sie einen wichtigen Beitrag zur gemeinsamen Abwehr.
Weitere Hinweise bieten die Websites der örtlichen Behörden, die Anti-Phishing Working Group (APWG) und das Internet Crime Complaint Center (IC3) . Diese Schritte tragen zu einer sichereren digitalen Umgebung bei.
Fazit
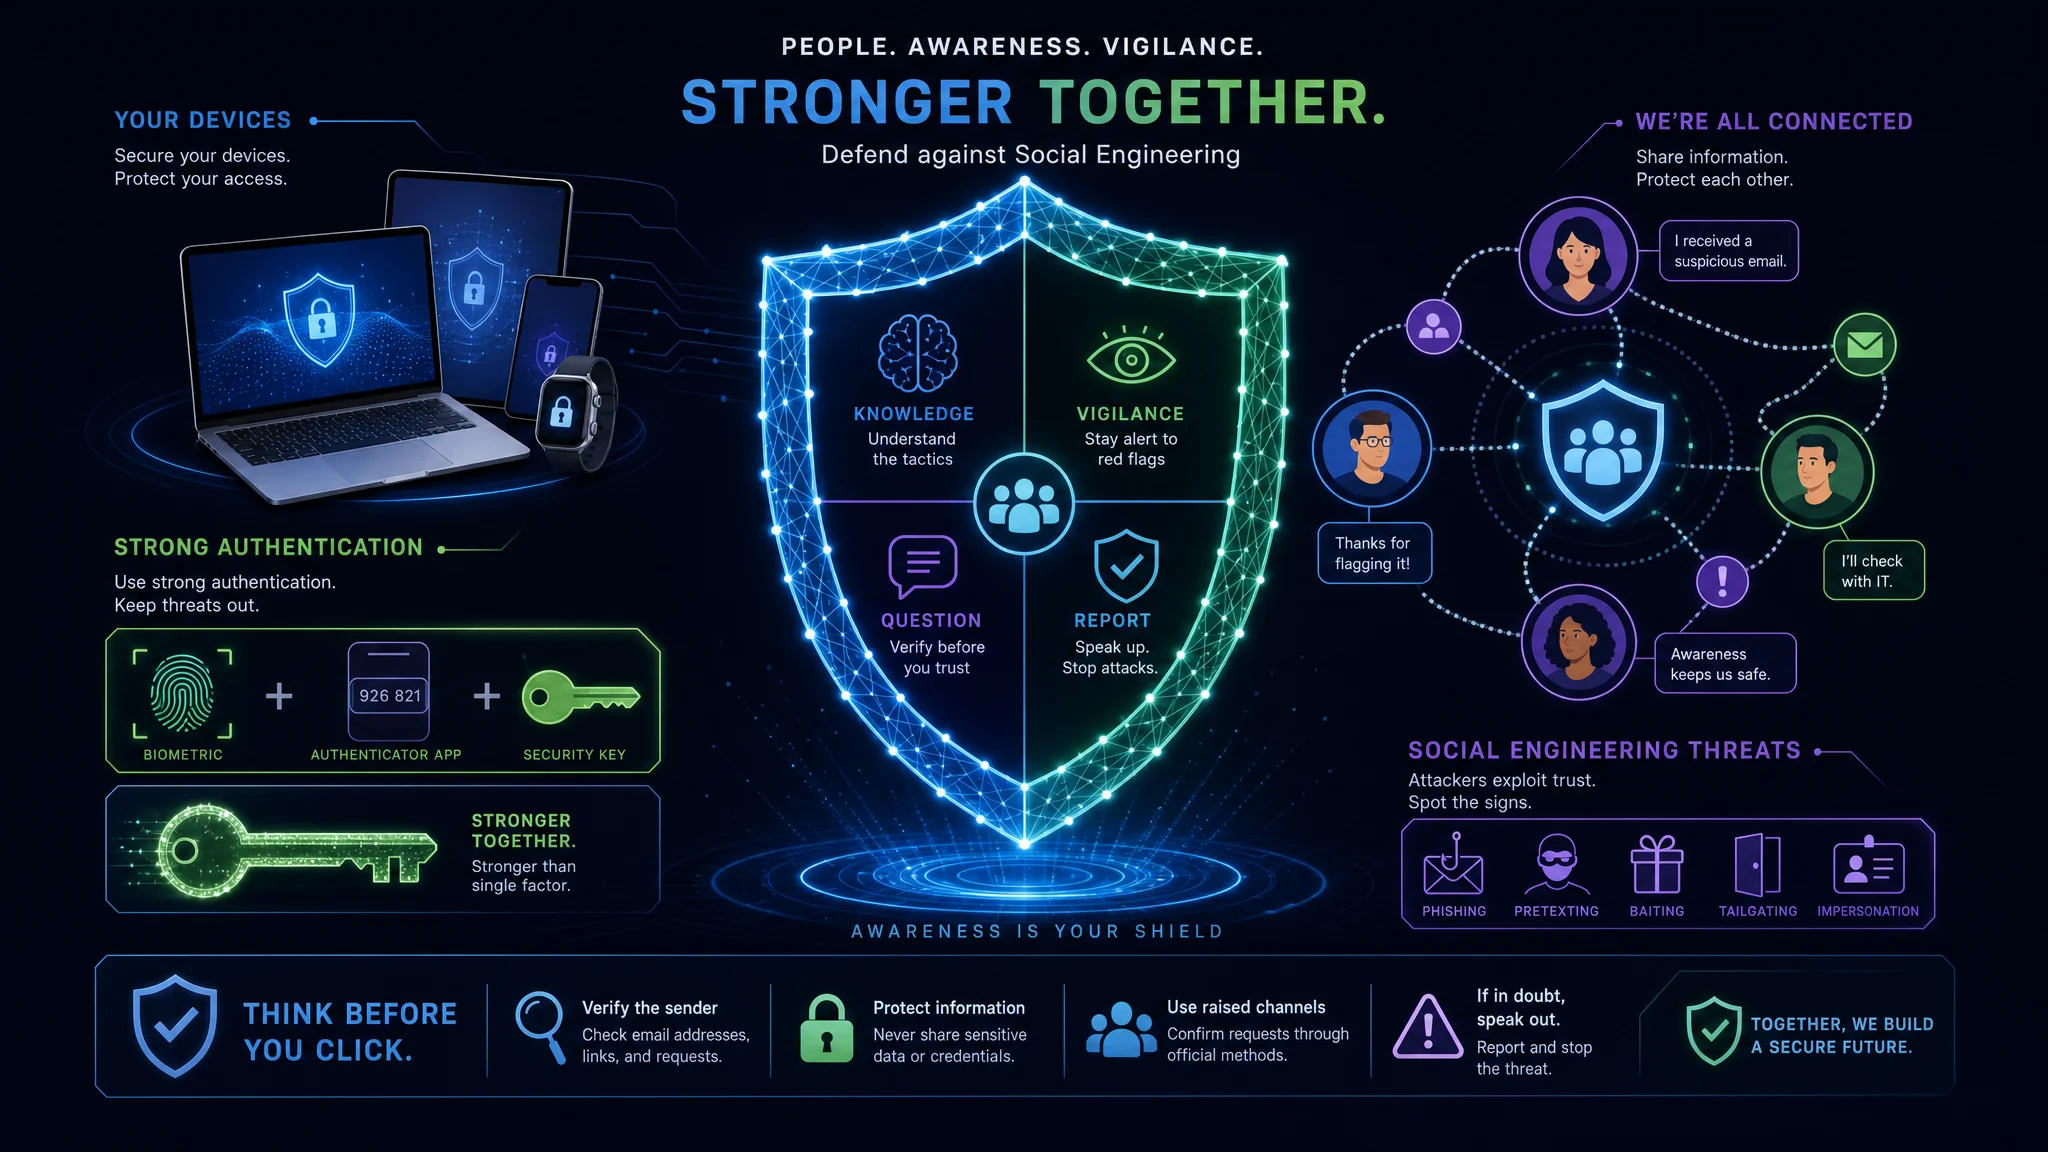
Der Schutz vor Social-Engineering-Angriffen erfordert Wissen, Aufmerksamkeit und vorbeugende Maßnahmen. Wenn Sie die Formen kennen und die Strategien dieses Artikels umsetzen, können Sie das Risiko, Opfer einer Täuschung zu werden, deutlich senken.
Bleiben Sie informiert, aktualisieren und sichern Sie Ihre Geräte, stärken Sie Passwörter und Authentifizierung, seien Sie bei E-Mails und Anrufen vorsichtig und melden Sie Vorfälle den zuständigen Stellen. Damit stärken Sie Ihre Abwehr und verbessern Ihre Cybersicherheitslage.
Social-Engineering-Angriffe entwickeln sich weiter. Verfolgen Sie aktuelle Methoden, lesen Sie vertrauenswürdige Sicherheitsnachrichten und nehmen Sie an Schulungen teil, um mögliche Bedrohungen zu erkennen und angemessen zu handeln.
Starke Passwörter und MFA bieten Ihren Konten eine zusätzliche Schutzebene. Verwenden Sie einzigartige und komplexe Passwörter, vermeiden Sie Wiederverwendung und ändern Sie sie regelmäßig.
Seien Sie bei E-Mails und Telefonaten vorsichtig. Prüfen Sie den Absender, meiden Sie verdächtige Anhänge und Links und hinterfragen Sie dringende Anfragen nach persönlichen Informationen. Geben Sie sensible Daten erst weiter, wenn Sie die Anfrage geprüft haben.
Aktualisieren und sichern Sie Ihre Geräte mit Sicherheitsupdates, zuverlässiger Antiviren- und Antimalware-Software, Firewall-Schutz und Vorsicht bei öffentlichen WLANs. Diese Maßnahmen helfen gegen bekannte Schwachstellen und deren Ausnutzung.
Melden Sie Vorfälle den örtlichen Behörden, Ihrem Arbeitgeber oder der Cybersicherheitsgemeinschaft und teilen Sie Informationen. Das hilft, künftige Angriffe zu verhindern und Social Engineering gemeinsam abzuwehren.
Mit diesen Strategien stärken Sie Ihre Abwehr und senken das Risiko, Opfer von Social Engineering zu werden. Cybersicherheit ist ein fortlaufender Prozess. Bleiben Sie aufmerksam, um persönliche Informationen und digitale Werte zu schützen.
Diese Maßnahmen schützen nicht nur Sie, sondern tragen zu einer sichereren Online-Umgebung für Personen und Unternehmen bei. Mit mehr Bewusstsein und bewährten Verfahren können wir Social Engineering gemeinsam bekämpfen.
Quellen
- simeononsecurity.com
- Federal Trade Commission - Identitätsdiebstahl
- National Institute of Standards and Technology - Passwortrichtlinien
- Federal Communications Commission - Cybersicherheitstipps
Related Posts