Fortinet oder Cisco: Vollständiger Vergleich der Netzwerksicherheit
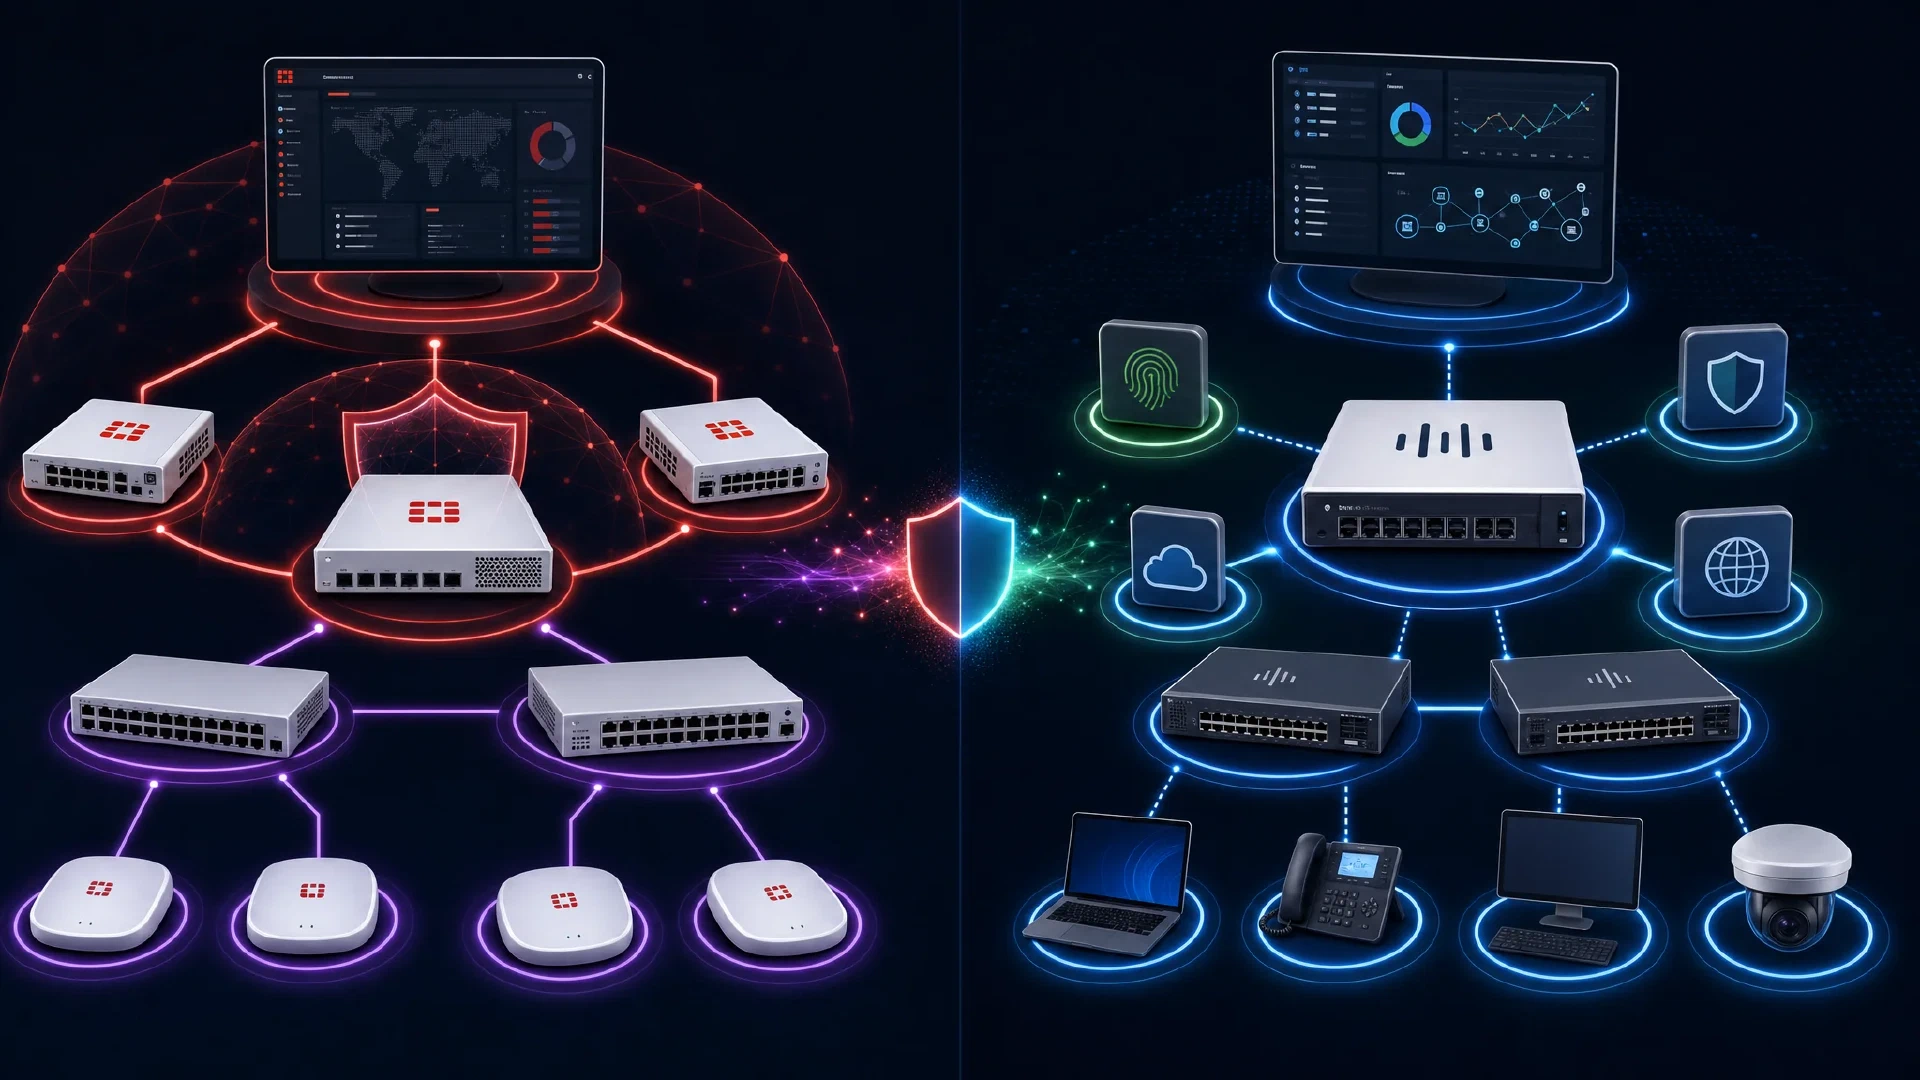
Table of Contents
Einführung: Fortinet vs Cisco Netzwerksicherheits-Duell
Die Wahl zwischen Fortinet und Cisco Netzwerksicherheitslösungen ist eine der wichtigsten Infrastrukturentscheidungen, denen Unternehmen im Jahr 2026 gegenüberstehen. Beide Anbieter dominieren den Markt für Unternehmensnetzwerksicherheit, verfolgen jedoch grundlegend unterschiedliche Ansätze bei Sicherheitsarchitektur, Management und Preisgestaltung.
Fortinet hat mit seinem integrierten Security Fabric-Ansatz und aggressiver Preisgestaltung bedeutende Marktanteile gewonnen, während Cisco seinen Ruf für unternehmensgerechte Zuverlässigkeit und umfassende Ökosystemintegration bewahrt. Laut dem neuesten Gartner Magic Quadrant für Netzwerkfirewalls (2026) nehmen beide Anbieter Führungspositionen ein, jedoch mit unterschiedlichen Stärken.
Dieser umfassende Leitfaden vergleicht Fortinet FortiGate Firewalls, FortiSwitch und Security Fabric mit Cisco ASA, Firepower NGFW, Catalyst Switches und Cisco Secure Plattformen. Wir analysieren Leistungsbenchmarks, Preisgestaltung, Funktionen und geben Bereitstellungsempfehlungen basierend auf realen Szenarien.
Was Sie lernen werden
- Architekturvergleich zwischen Fortinet Security Fabric und Cisco Secure Ökosystem
- Leistungsbenchmarks für Firewalls, Switches und SD-WAN-Lösungen
- Preisanalysen einschließlich Lizenzmodelle und Gesamtkosten
- Feature-für-Feature-Vergleich der Sicherheitsfunktionen
- Empfehlungen für Anwendungsfälle für verschiedene Unternehmensgrößen und Anforderungen
- Migrationsüberlegungen beim Wechsel zwischen Plattformen
- Updates 2026 einschließlich FortiOS 7.6 und Cisco Secure Firewall 7.4
Marktposition und Anbieterhintergrund
Fortinet: Der Herausforderer, der Innovationen vorantreibt
Fortinet wurde im Jahr 2000 gegründet und ist zum zweitgrößten Anbieter von Netzwerksicherheit weltweit nach Umsatz gewachsen. Im Jahr 2026 hält Fortinet etwa 28 % Marktanteil im Unternehmens-Firewall-Markt.
Wichtige Stärken von Fortinet:
- Spezialisierte Sicherheitsprozessoren (SPUs): FortiGate-Firewalls verwenden kundenspezifische ASICs für hardwarebeschleunigte Sicherheit
- Integriertes Security Fabric: Einheitliches Management über alle Sicherheitskomponenten
- Aggressive Preisgestaltung: Typischerweise 30-40 % günstiger als Cisco bei vergleichbarer Leistung
- Hohe Leistung: Branchenführend bei Firewall-Durchsatz-pro-Dollar-Metriken
- Vereinfachte Lizenzierung: Bündelung von Sicherheitsabonnements reduziert Komplexität
Fortinet Produktportfolio (2026):
- FortiGate: Next-Generation-Firewalls (über 60 Modelle von FortiGate 40F bis FortiGate 3980E)
- FortiSwitch: Managed Switches (über 40 Modelle, integriert mit Security Fabric)
- FortiAP: Wireless Access Points mit integrierter Sicherheit
- FortiManager: Zentrale Managementplattform
- FortiAnalyzer: Sicherheitsanalysen und Protokollierung
- FortiEDR: Endpoint Detection und Response
- FortiSASE: Secure Access Service Edge Plattform
Cisco: Der Enterprise-Standard
Cisco Systems dominiert seit 1984 das Enterprise-Netzwerkgeschäft und bleibt mit etwa 35 % Marktanteil im gesamten Enterprise-Netzwerkmarkt Marktführer. Obwohl Ciscos Firewall-Marktanteil (19 %) hinter Fortinet liegt, ist ihre Ökosystemintegration unübertroffen.
Wichtige Stärken von Cisco:
- Branchenführendes Ökosystem: Nahtlose Integration von Netzwerk, Sicherheit und Zusammenarbeit
- Enterprise-Support: Goldstandard TAC (Technical Assistance Center) und professionelle Services
- Fortschrittliches Routing: Überlegene Unterstützung für BGP, MPLS und Routing-Protokolle
- Markenreputation: Standardwahl für Fortune-500-Unternehmen
- Umfassendes Portfolio: End-to-End-Lösungen vom Rechenzentrum bis zur Niederlassung
Cisco Sicherheitsproduktportfolio (2026):
- Cisco Secure Firewall (Firepower): Next-Generation-Firewalls (FPR-Modelle und ASA mit FirePOWER)
- Cisco ASA: Traditionelle zustandsbehaftete Firewalls (immer noch weit verbreitet)
- Cisco Catalyst Switches: Enterprise-Switching mit Security Group Tags
- Cisco SD-WAN: Viptela-basierte softwaredefinierte WAN-Lösung
- Cisco Secure Endpoint: Erweiterte Endpunktsicherheit
- Cisco SecureX: Integrierte Sicherheitsplattform
- Cisco Umbrella: Cloud-basierte Sicherheit (DNS-Filterung, SWG, CASB)
Architekturvergleich
Fortinet Security Fabric Architektur
Fortinets Security Fabric ist eine umfassende Cybersicherheitsplattform, die alle Fortinet-Sicherheitsprodukte in einer einheitlichen Architektur integriert. Dieser Ansatz bietet zentrale Übersicht, automatisierte Bedrohungsreaktion und koordinierte Sicherheitsrichtlinien über die gesamte Infrastruktur hinweg.
Kernkomponenten des Security Fabric:
┌─────────────────────────────────────────────────────────┐
│              FortiManager (Management)                  │
│              FortiAnalyzer (Analytics)                  │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│  FortiGate FW  │    │  FortiSwitch    │  │ FortiAP    │
│  (Perimeter)   │    │  (Network)      │  │ (Wireless) │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
            ┌────────▼─────────┐
            │   FortiClient    │
            │   (Endpoint)     │
            └──────────────────┘
Wesentliche Merkmale des Security Fabric:
- Einzelner Fabric Connector: APIs integrieren Drittanbieter-Tools in das Security Fabric
- Automatisierte Bedrohungsreaktion: FortiGate erkennt Bedrohung → isoliert automatisch infizierten Endpunkt über FortiClient
- Einheitliche Richtlinien: Sicherheitsrichtlinien gelten konsistent für alle Fabric-Komponenten
- Fabric-Telemetrie: Echtzeit-Sicherheitsbewertungen und Risikoscores über die Infrastruktur
- Zero-Touch Provisioning: FortiSwitch wird automatisch über FortiGate erkannt und konfiguriert
Vorteile des Security Fabric:
- Reduziert die Komplexität der Sicherheitsverwaltung um 60-70 % (interne Fortinet-Studien)
- Automatisierte Bedrohungseindämmung verkürzt die Reaktionszeit von Stunden auf Minuten
- Integration eines einzigen Anbieters eliminiert Kompatibilitätsprobleme
- Planbare Lizenzkosten durch gebündelte Abonnements
Einschränkungen des Security Fabric:
- Anbieterbindung: Bestes Preis-Leistungs-Verhältnis bei Nutzung aller Fortinet-Komponenten
- Eingeschränkte Drittanbieterintegration im Vergleich zu offenen Plattformen
- Fabric benötigt FortiManager/FortiAnalyzer für volle Funktionalität (zusätzliche Kosten)
Cisco Secure Ecosystem Architektur
Ciscos Ansatz legt Wert auf Best-of-Breed-Integration in einem breiteren Ökosystem, das Netzwerk, Sicherheit, Zusammenarbeit und Cloud-Dienste umfasst. Anstatt alle Cisco-Komponenten zu verlangen, integrieren Cisco-Plattformen umfangreich Drittanbieter-Sicherheitstools.
Cisco Secure Architektur:
┌─────────────────────────────────────────────────────────┐
│                   Cisco SecureX                         │
│         (Unified Threat Response Platform)              │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│ Firepower NGFW │    │ Catalyst Switch │  │  Umbrella  │
│   (Firewall)   │    │   (Network)     │  │   (Cloud)  │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
        ┌────────────┴────────────┐
        │  Cisco Secure Endpoint  │
        │  Cisco Duo (MFA)        │
        │  Third-party tools      │
        └─────────────────────────┘
Wesentliche Merkmale von Cisco Secure:
- SecureX Integrationsplattform: Aggregiert Daten von über 300 Sicherheitsanbietern
- Flexible Architektur: Kombination von Cisco- und Drittanbieter-Sicherheitstools nach Bedarf
- Talos Threat Intelligence: Branchenführende Bedrohungsforschung speist alle Cisco-Sicherheitsprodukte
- Identity Services Engine (ISE): Fortschrittliche Netzwerkzugangskontrolle und Segmentierung
- SD-Access: Softwaredefiniertes Campus-Netzwerk mit automatisierter Sicherheitsrichtlinienverwaltung
Vorteile von Cisco Secure:
- Überlegene Drittanbieterintegration: Funktioniert mit bestehenden Sicherheitsinvestitionen
- Fortschrittliche Netzwerksegmentierung: ISE + TrustSec bieten branchenführende Mikrosegmentierung
- Bewährt im großen Maßstab: Eingesetzt bei den weltweit größten Unternehmen und Dienstleistern
- Umfassendes Routing: Beste Wahl bei Bedarf an fortschrittlichen Routing-Protokollen
Einschränkungen von Cisco Secure:
- Höhere Komplexität: Mehr Komponenten zu verwalten und zu integrieren
- Lizenzierungs-Komplexität: Mehrere Lizenzmodelle im Produktportfolio
- Höhere Gesamtkosten: Premiumpreise für Cisco-Marke und Support
- Integrationsaufwand: Multi-Vendor-Ökosysteme erfordern mehr Fachwissen zur Wartung
Vergleich der Firewall-Leistung
FortiGate vs Cisco Firepower: Schlüsselmodelle
| Modell | Durchsatz (Firewall) | Durchsatz (IPS) | Durchsatz (NGFW) | Gleichzeitige Sitzungen | Neue Sitzungen/Sekunde | Preisspanne |
|---|---|---|---|---|---|---|
| FortiGate 100F | 20 Gbps | 2,5 Gbps | 1,2 Gbps | 500.000 | 50.000 | 2.500–3.500 $ |
| FortiGate 200F | 40 Gbps | 5 Gbps | 2,5 Gbps | 1.000.000 | 100.000 | 5.000–7.000 $ |
| FortiGate 600F | 80 Gbps | 10 Gbps | 6 Gbps | 10.000.000 | 350.000 | 18.000–22.000 $ |
| FortiGate 1800F | 300 Gbps | 75 Gbps | 35 Gbps | 60.000.000 | 1.200.000 | 75.000–95.000 $ |
| Cisco FPR1140 | 16 Gbps | 3 Gbps | 1,5 Gbps | 500.000 | 45.000 | 4.500–6.000 $ |
| Cisco FPR2140 | 28 Gbps | 6 Gbps | 3 Gbps | 2.000.000 | 90.000 | 9.000–12.000 $ |
| Cisco FPR4145 | 48 Gbps | 12 Gbps | 7 Gbps | 15.000.000 | 280.000 | 28.000–35.000 $ |
| Cisco FPR9300 | 160 Gbps | 40 Gbps | 25 Gbps | 65.000.000 | 950.000 | 125.000–160.000 $ |
Wichtige Leistungsnotizen:
- Durchsatzarten: Firewall (zustandsbehaftete Inspektion), IPS (Einbruchserkennung), NGFW (alle Sicherheitsfunktionen aktiviert)
- NGFW-Leistung ist die realistischste Metrik für Produktionseinsätze
- FortiGate bietet typischerweise 30-40 % besseres Preis-Leistungs-Verhältnis im NGFW-Modus
- Cisco-Modelle wurden kürzlich mit Snort 3 Engine in Firepower 7.4 (2026) verbessert
Praxistests der Leistung (2026)
Unabhängige Tests von NSS Labs und CyberRatings.org (2026) zeigen wichtige Leistungsmerkmale:
Leistungsmerkmale von FortiGate:
- Konstante Leistung: Hardware-SPUs sorgen dafür, dass Sicherheitsfunktionen den Durchsatz nicht beeinträchtigen
- Niedrige Latenz: Durchschnittlich 3-5 ms Latenz selbst bei aktivierten Sicherheitsfunktionen
- Effizienz der TLS-Inspektion: Minimale Leistungseinbußen (10-15 % Durchsatzreduktion)
- HTTP/3- und QUIC-Unterstützung: Native Hardwarebeschleunigung für moderne Protokolle
- Bestes Durchsatz-pro-Dollar-Verhältnis: Branchenführend in allen Größenkategorien
Leistungsmerkmale von Cisco Firepower:
- Verbessert durch Snort 3: Updates 2026 reduzierten CPU-Auslastung um 40 % gegenüber älteren Versionen
- Moderate Latenz: Durchschnittlich 6-10 ms mit vollständigem Sicherheitsstack
- TLS-Inspektions-Overhead: 25-30 % Durchsatzreduktion (typisch für x86-basierte Plattformen)
- Fortschrittliche Bedrohungserkennung: Überlegene Erkennungsraten gegenüber FortiGate (Talos Intelligence)
- Flexible Plattformoptionen: Läuft auf UCS-Servern, Cloud-Instanzen oder dedizierter Hardware
SSL/TLS-Inspektionsleistung
TLS-Inspektion ist für moderne Sicherheit entscheidend, beeinflusst aber die Firewall-Leistung erheblich. So vergleichen sich beide Anbieter:
| Metrik | FortiGate 600F | Cisco FPR4145 | Anmerkungen |
|---|---|---|---|
| HTTPS-Durchsatz (ohne Inspektion) | 6,5 Gbps | 7,2 Gbps | Beide unterstützen modernes TLS 1.3 |
| HTTPS-Durchsatz (tiefe Inspektion) | 5,5 Gbps | 5,0 Gbps | FortiASIC bietet Vorteil |
| Zertifikatsverarbeitung | 45.000 TPS | 35.000 TPS | Transaktionen pro Sekunde |
| TLS 1.3-Unterstützung | Vollständig | Vollständig | Beide aktualisiert für modernes TLS |
| Leistungsabfall | 15 % | 30 % | Auswirkung der Aktivierung der TLS-Inspektion |
Empfehlungen zur TLS-Inspektion:
- FortiGate: TLS-Inspektion aktivieren ohne wesentliche Leistungseinbußen bei den meisten Modellen
- Cisco Firepower: Gerät 50 % größer dimensionieren als der Durchsatzbedarf bei benötigter TLS-Inspektion
- Beide Anbieter: Zertifikat-Pinning-Ausnahmen für bekannte vertrauenswürdige Anwendungen verwenden (Office 365 usw.)
Funktionsvergleich: Sicherheitsfunktionen
Matrix der Kern-Sicherheitsfunktionen
| Funktionskategorie | FortiGate | Cisco Firepower | Gewinner |
|---|---|---|---|
| Stateful Firewall | ✓ Vollständig | ✓ Vollständig | Unentschieden |
| IPS/IDS | ✓ FortiGuard IPS | ✓ Snort 3 IPS | Cisco (Erkennung) |
| Anwendungskontrolle | ✓ 6.000+ Apps | ✓ 4.500+ Apps | Fortinet (Abdeckung) |
| Webfilterung | ✓ FortiGuard Webfilter | ✓ Cisco Talos Webfilter | Fortinet (Leistung) |
| Anti-Malware | ✓ FortiGuard AV | ✓ AMP für Netzwerke | Cisco (fortschrittliche Erkennung) |
| Sandboxing | ✓ FortiSandbox (Add-on) | ✓ Threat Grid (inklusive) | Cisco |
| SSL/TLS-Inspektion | ✓ Hardwarebeschleunigt | ✓ Softwarebasiert | Fortinet (Leistung) |
| VPN (IPsec) | ✓ Hohe Leistung | ✓ Hohe Leistung | Unentschieden |
| VPN (SSL/TLS) | ✓ FortiClient VPN | ✓ AnyConnect | Cisco (Funktionen) |
| SD-WAN | ✓ Integriert | ✓ Viptela-Integration | Fortinet (Integration) |
| Cloud-Integration | ✓ Gut (AWS, Azure, GCP) | ✓ Hervorragend (native APIs) | Cisco |
| Zero Trust Architektur | ✓ Über Security Fabric | ✓ Über ISE-Integration | Cisco (Reifegrad) |
| Threat Intelligence | FortiGuard Labs | Cisco Talos | Cisco (Breite) |
Detaillierte Aufschlüsselung der erweiterten Funktionen
SD-WAN-Fähigkeiten
Beide Anbieter haben bedeutende Investitionen in SD-WAN getätigt, jedoch mit unterschiedlichen Architekturansätzen:
FortiGate SD-WAN (Integriert):
- Native Integration: SD-WAN-Funktionalität ist in FortiOS integriert (kein separates Gerät erforderlich)
- Leistungsorientiertes Routing: Anwendungsbewusste Pfadauswahl basierend auf Latenz, Jitter, Paketverlust
- Sicherheitsintegration: Einheitliche Anwendung von Sicherheitsrichtlinien über alle WAN-Verbindungen
- Vereinfachte Bereitstellung: Ein Gerät für Firewall + SD-WAN reduziert Komplexität
- Hub-and-Spoke-Skalierbarkeit: Bewährte Einsätze mit über 10.000 Standorten
FortiGate SD-WAN Anwendungsfälle:
Branch Office Configuration:
- FortiGate 60F as branch firewall/SD-WAN device
- Dual WAN links (ISP + LTE backup)
- IPsec tunnels to headquarters FortiGate
- Application steering (VoIP → low latency, bulk data → high bandwidth)
- Cost savings: $2,500 device replaces $2,000 firewall + $3,000 SD-WAN appliance
Cisco SD-WAN (Viptela Plattform):
- Zweckgebunden: Separate Viptela vEdge-Geräte für optimale SD-WAN-Leistung
- Fortgeschrittene Orchestrierung: vManage Controller bietet ausgefeilte Richtlinienverwaltung
- Mandantenfähigkeit: Service-Provider-Grade-Funktionen für MSP-Einsätze
- Cloud-first-Architektur: Hervorragende Integration mit AWS, Azure, GCP Netzwerken
- Flexible Bereitstellung: Virtuelle, physische oder cloud-gehostete Controller
Cisco SD-WAN Anwendungsfälle:
Enterprise WAN Deployment:
- vEdge routers at all branch locations
- vSmart controllers in data centers (HA pair)
- vManage centralized management
- Integration with existing Catalyst switching
- Firepower firewalls at data center perimeter
- Cost: Higher but superior for complex topologies
SD-WAN Fazit:
- Fortinet gewinnt bei einfachen Niederlassungsbereitstellungen und kostenbewussten Implementierungen
- Cisco gewinnt bei großflächigen Unternehmens-WAN-Ersetzungen und Service-Provider-Szenarien
Netzwerksegmentierung
FortiGate Segmentierungsansätze:
- VLAN-basiert: Traditionelle VLAN-Segmentierung mit Firewall-Richtlinien zwischen VLANs
- Richtlinienbasiert: FortiGate fungiert als interne Segmentierungsfirewall (ISFW)
- Security-driven Networking (SDN): FortiSwitch-Fabrics mit automatisierten Richtlinien
- Fabric-Automatisierung: Sicherheitstags werden automatisch über das Security Fabric angewendet
Cisco Segmentierung (TrustSec + ISE):
- Security Group Tags (SGT): Tags werden Benutzern/Geräten via ISE zugewiesen, Durchsetzung an jedem Punkt
- Software-Defined Access (SD-Access): Automatisierte Campus-Segmentierung mit DNA Center
- Mikrosegmentierung: Segmentierung auf Workload-Ebene in Rechenzentren (ACI-Integration)
- Dynamische VLAN-Zuweisung: ISE weist VLANs basierend auf Benutzeridentität/-status zu
Segmentierungsszenario:
Requirement: Isolate guest WiFi, employee devices, IoT devices, and servers

Fortinet Approach:
- FortiGate defines security zones (guest, employee, IoT, server)
- FortiAP assigns users to VLANs based on SSID
- FortiSwitch enforces VLAN isolation
- FortiGate policies control inter-zone traffic
- Complexity: Moderate
- Cost: Lower (included in Security Fabric)

Cisco Approach:
- ISE profiles devices and assigns SGT tags
- TrustSec policies enforce SGT-based access control
- Enforcement at Catalyst switches (hardware TCAM)
- Firepower provides perimeter security
- Complexity: Higher (requires ISE deployment)
- Cost: Higher (ISE licensing + TrustSec-capable switches)
- Benefit: More granular, scales better in very large environments
Segmentierungsfazit:
- Fortinet ist einfacher bereitzustellen und kosteneffizienter für KMU/Mittelstand
- Cisco bietet überlegene Granularität und Skalierbarkeit für Großunternehmen
Verwaltung und Betrieb
Vergleich der Management-Plattformen
| Fähigkeit | FortiManager | Cisco FMC (Firepower Management Center) |
|---|---|---|
| Management-Kapazität | Bis zu 10.000 Geräte | Bis zu 1.000 Geräte (pro FMC) |
| Bereitstellungsoptionen | Hardware, VM, Cloud | Hardware, VM, Cloud |
| Benutzeroberfläche | Web-GUI (modern) | Web-GUI (funktionsreich) |
| Richtlinienverwaltung | Konfigurationsvorlagen | Richtlinienvererbungshierarchie |
| Berichterstattung | Basis (FortiAnalyzer für erweiterte Funktionen) | Integriert (umfassend) |
| Gerätebereitstellung | Zero-Touch (FortiSwitch, FortiAP) | Manuelle Erstkonfiguration erforderlich |
| API | REST API | REST API |
| Mandantenfähigkeit | Administrative Domains (ADOMs) | Multi-Instanz oder separate FMCs |
| Hochverfügbarkeit | Active-Passive-Cluster | Active-Standby-Paare |
| Typische Kosten | 5.000–30.000 $ (VM kostenlos für <10 Geräte) | 8.000–50.000 $ (VM-Lizenzierung erforderlich) |
Vergleich der täglichen Betriebsabläufe
Typische administrative Aufgaben:
FortiGate Verwaltung
Richtlinienerstellung (FortiOS CLI):
config firewall policy
    edit 10
        set name "Allow-Web-Outbound"
        set srcintf "internal"
        set dstintf "wan1"
        set srcaddr "internal-network"
        set dstaddr "all"
        set service "HTTP" "HTTPS"
        set action accept
        set schedule "always"
        set utm-status enable
        set av-profile "default"
        set webfilter-profile "default"
        set ips-sensor "default"
        set ssl-ssh-profile "certificate-inspection"
        set logtraffic all
    next
end
Stärken von FortiGate:
- Konsistente CLI-Syntax: Ähnlich über alle FortiOS-Versionen und Produkte
- Konfigurations-Backup: Eine Datei enthält die gesamte Gerätekonfiguration
- Schnelle Richtliniensuche: Optimierte Richtlinien-Engine verarbeitet tausende Regeln effizient
- Integriertes SD-WAN: Einfache CLI-Befehle für komplexe SD-WAN-Konfigurationen
Schwächen von FortiGate:
- Begrenztes granuläres Debugging: Weniger detaillierte Paketaufzeichnung als Cisco
- GUI-Einschränkungen: Einige erweiterte Funktionen nur über CLI zugänglich
- Richtlinienoptimierung: Keine automatische Bereinigung oder Optimierungsvorschläge
Cisco Firepower Verwaltung
Richtlinienerstellung (Firepower Management Center GUI):
GUI Workflow:
1. Navigate to Policies → Access Control → [Policy Name]
2. Add Rule:
   - Name: "Allow-Web-Outbound"
   - Source Networks: internal-network
   - Destination Networks: any
   - Ports: HTTP, HTTPS
   - Action: Allow
   - Inspection: Enable IPS (balanced policy)
   - File Policy: Block malware (AMP)
   - URL Filtering: Enable (custom category list)
   - TLS/SSL: Decrypt known key, inspect
3. Deploy changes to managed devices
4. Verify deployment completion
Stärken von Cisco Firepower:
- Leistungsfähige GUI: Die meisten Funktionen ohne CLI-Kenntnisse zugänglich
- Detaillierte Protokollierung: Umfassende Verbindungsereignisse und forensische Daten
- Fortgeschrittene Fehlerbehebung: Packet Tracer zur Richtliniensimulation
- Integration mit SecureX: Einheitliche Bedrohungsreaktion über das Sicherheitsportfolio
Schwächen von Cisco Firepower:
- Bereitstellungsverzögerung: Richtlinienänderungen erfordern Bereitstellungsprozess (1–5 Minuten)
- FMC-Abhängigkeit: Firewall ist ohne FMC nur eingeschränkt verwaltbar
- Lizenzkomplexität: Mehrere Lizenztypen müssen verwaltet werden (Basis, Threat, Malware, URL)
- Ressourcenintensiv: FMC benötigt viel RAM und CPU für große Installationen
Automatisierung und API-Integration
Beide Plattformen unterstützen moderne Automatisierung, jedoch mit unterschiedlichen Reifegraden:
FortiGate Automatisierung:
# Python example: Create firewall policy via FortiOS API
import requests
import json

fortios_api = "https://fortigate.example.com/api/v2/cmdb/firewall/policy"
api_token = "your_api_token_here"

headers = {
    "Authorization": f"Bearer {api_token}",
    "Content-Type": "application/json"
}

policy_data = {
    "name": "Allow-Web-Outbound",
    "srcintf": [{"name": "internal"}],
    "dstintf": [{"name": "wan1"}],
    "srcaddr": [{"name": "internal-network"}],
    "dstaddr": [{"name": "all"}],
    "service": [{"name": "HTTP"}, {"name": "HTTPS"}],
    "action": "accept",
    "schedule": "always",
    "utm-status": "enable"
}

response = requests.post(fortios_api, headers=headers, data=json.dumps(policy_data), verify=False)
print(f"Policy creation status: {response.status_code}")
FortiGate Automatisierungsreife:
- REST API-Abdeckung: Über 95 % der Konfiguration über API zugänglich
- Ansible-Module: Offizielle FortiOS Ansible-Sammlung (über 200 Module)
- Terraform-Provider: Ausgereifter Fortinet-Provider für Infrastructure-as-Code
- Fabric Connectors: Vorgefertigte Integrationen mit AWS, Azure, GCP, ServiceNow, Splunk
- Python SDK: Offizielle Python-Bibliotheken (fortigate-api)
Cisco Firepower Automatisierung:
# Python example: Create access control policy via FMC API
from fireREST import FMC

fmc = FMC(hostname='fmc.example.com', username='admin', password='password')
fmc.login()

# Create network object
network_obj = fmc.create_network_object(
    name='internal-network',
    value='10.0.0.0/8',
    description='Corporate internal network'
)

# Create access control rule
rule = fmc.create_access_rule(
    policy_name='Corporate-Access-Policy',
    name='Allow-Web-Outbound',
    action='ALLOW',
    source_networks=[network_obj['id']],
    destination_networks=['any'],
    destination_ports=['HTTP', 'HTTPS'],
    ips_policy='Balanced Security and Connectivity',
    file_policy='Block Malware'
)

# Deploy changes
deployment = fmc.deploy(device_list=['firewall01', 'firewall02'])
print(f"Deployment status: {deployment}")
Cisco Firepower Automatisierungsreife:
- FMC REST API: Umfassende API für alle Verwaltungsfunktionen
- Ansible-Module: Offizielle Cisco FTD/FMC Ansible-Module (über 60 Module)
- Terraform-Provider: Community-gepflegter Provider (mittlerer Reifegrad)
- SecureX-Integration: Automatisierte Bedrohungsreaktions-Workflows
- Python SDK: Community-Bibliotheken (python-fireREST, fmcapi)
Automatisierungsfazit:
- FortiGate bietet ausgereiftere Infrastructure-as-Code-Unterstützung (insbesondere Terraform)
- Cisco bietet bessere Integration in Sicherheitsorchestrierung (SOAR-Plattformen)
Switching und Netzwerkinfrastruktur
Obwohl sich dieser Artikel auf Sicherheit konzentriert, ist die Integration von Netzwerkswitching für die Ökosysteme beider Anbieter entscheidend.
FortiSwitch Integration
FortiSwitch Architektur:
- Verwaltet durch FortiGate: FortiSwitch-Geräte werden automatisch über FortiGate erkannt und konfiguriert
- Kein separater Controller: FortiGate fungiert als zentraler Switching-Controller
- Security Fabric Integration: Switch-Telemetrie fließt in Security Fabric zur Bedrohungserkennung ein
- Einfache Lizenzierung: Keine Lizenzierung pro Switch (Management in FortiGate enthalten)
FortiSwitch Bereitstellungsmodelle:
- Standalone-Modus: Traditioneller Switch mit lokaler Verwaltung
- FortiLink-Modus: Verwaltung durch FortiGate (empfohlen für Security Fabric)
FortiSwitch Vorteile:
- Zero-Touch-Provisioning: Switch an FortiGate anschließen, automatische Konfiguration
- Einheitliche Sicherheitsrichtlinien: VLAN- und Sicherheitsrichtlinien auf FortiGate konfiguriert
- Geringere Kosten: FortiSwitch-Modelle 30-40 % günstiger als vergleichbare Cisco Catalyst
- Vereinfachter Betrieb: Eine Verwaltungsoberfläche für Firewall und Switching
FortiSwitch Nachteile:
- Begrenzte erweiterte Funktionen: Einige Enterprise-Switching-Funktionen fehlen (VSS, StackWise Virtual)
- Abhängigkeit von FortiGate: Switch-Verwaltung eingeschränkt, wenn FortiGate nicht verfügbar
- Kleineres Ökosystem: Weniger Drittanbieter-Integrationen im Vergleich zu Cisco Switching
Cisco Catalyst Switching
Cisco Catalyst Architektur:
- Branchenstandard: Standardwahl für Enterprise-Campus-Netzwerke
- Umfangreiche Funktionen: Umfassende Layer 2/3-Funktionen, QoS, Multicast
- DNA Center Option: Moderne intent-basierte Netzwerkverwaltung (zusätzliche Kosten)
- TrustSec Integration: Hardwarebasierte Durchsetzung von Security Group Tags
Cisco Catalyst Bereitstellungsmodelle:
- Standalone: Einzelne Switch-Verwaltung
- Stacking: Bis zu 9 Switches in resilientem Stack (StackWise-480)
- VSS/StackWise Virtual: Zwei Chassis agieren als ein logischer Switch
- SD-Access Fabric: DNA Center verwaltet vollautomatisiertes Campus-Netzwerk
Cisco Catalyst Vorteile:
- Bewährte Zuverlässigkeit: Branchenführende Verfügbarkeit und Stabilität
- Erweiterte Routing-Funktionen: Vollständige BGP-, OSPF-, EIGRP-Unterstützung auf Layer-3-Switches
- Massive Skalierbarkeit: Modelle unterstützen 384-768 Ports in einem logischen Switch
- Ausgereiftes Ökosystem: Jahrzehntelanges Betriebswissen und Tools
Cisco Catalyst Nachteile:
- Höhere Kosten: Premium-Preise (2-3x FortiSwitch bei ähnlicher Portanzahl)
- Komplexe Lizenzierung: DNA-Lizenzen, Netzwerk-Stack-Funktionen, Sicherheitsfunktionen separat
- Getrennte Verwaltung: Andere Oberfläche als Sicherheitsmanagement (außer DNA Center)
Vergleich der Switching-Integration:
| Faktor | FortiSwitch + FortiGate | Catalyst + Firepower |
|---|---|---|
| Verwaltungskomplexität | Einheitliche Oberfläche (FortiGate) | Getrennte Oberflächen (oder DNA Center) |
| Erstkonfigurationszeit | 15 Minuten (Auto-Discovery) | 2-4 Stunden (manuelle Konfiguration) |
| Konsistenz der Sicherheitsrichtlinien | Durch FortiGate durchgesetzt | Erfordert ISE für dynamische Richtlinien |
| Gesamtkosten (48-Port-Switch) | 2.000–3.500 $ | 5.000–12.000 $ |
| Beste Einsatzfälle | KMU, Niederlassungen | Große Enterprise-Campus-Netzwerke |
Preis- und Lizenzvergleich
FortiGate Preismodell (2026)
Hardware-Appliance-Kosten:
| Modell | UVP | Typischer Straßenpreis | Leistung (NGFW) |
|---|---|---|---|
| FortiGate 60F | 1.200 $ | 800–1.000 $ | 500 Mbps |
| FortiGate 100F | 3.500 $ | 2.500–3.000 $ | 1,2 Gbps |
| FortiGate 200F | 7.000 $ | 5.000–6.000 $ | 2,5 Gbps |
| FortiGate 400F | 13.000 $ | 9.000–11.000 $ | 4 Gbps |
| FortiGate 600F | 25.000 $ | 18.000–22.000 $ | 6 Gbps |
| FortiGate 1800F | 110.000 $ | 75.000–90.000 $ | 35 Gbps |
FortiGuard Security Subscription Bundles (jährlich):
- UTM-Bundle: AV, Webfilter, IPS, Application Control (~25 % der Hardwarekosten/Jahr)
- Enterprise-Bundle: UTM + Advanced Malware Protection + Security Rating (~35 % der Hardwarekosten/Jahr)
- UTP-Bundle: Enterprise + FortiSandbox Cloud (~40 % der Hardwarekosten/Jahr)
- ATP-Bundle: Enterprise + FortiSandbox + FortiClient EMS (~50 % der Hardwarekosten/Jahr)
Beispiel Gesamtkosten FortiGate (3 Jahre):
FortiGate 600F Deployment:
- Hardware: $20,000 (one-time)
- Enterprise Bundle: $7,000/year × 3 years = $21,000
- FortiCare Premium Support: $2,000/year × 3 years = $6,000
- Total 3-year cost: $47,000
- Effective annual cost: $15,667/year
FortiGate Lizenzierung Vorteile:
- Gebündelte Abonnements: Ein SKU umfasst mehrere Sicherheitsdienste
- Planbare Kosten: Konstante prozentuale Hardwarekosten
- Keine Endgeräte-Lizenzierung pro Gerät: FortiClient im ATP-Bundle enthalten
- Großzügige Evaluierung: 15-tägige Vollfunktions-Testversion bei allen neuen Geräten
Cisco Firepower Preismodell (2026)
Hardware-Appliance-Kosten:
| Modell | UVP | Typischer Straßenpreis | Leistung (NGFW) |
|---|---|---|---|
| FPR1140 | 7.500 $ | 4.500–6.000 $ | 1,5 Gbps |
| FPR2140 | 15.000 $ | 9.000–12.000 $ | 3 Gbps |
| FPR4145 | 45.000 $ | 28.000–35.000 $ | 7 Gbps |
| FPR9300-SM-36 | 200.000 $ | 125.000–160.000 $ | 25 Gbps |
Cisco Firepower Abonnement-Lizenzierung (pro Appliance, jährlich):
- Threat License: IPS, URL-Filterung, Security Intelligence (~1.500–8.000 $/Jahr je nach Modell)
- Malware License: AMP für Netzwerke, Dateianalyse (~1.000–6.000 $/Jahr)
- URL Filtering License: Kategoriebasierte Webfilterung (~500–3.000 $/Jahr)
- Cisco Plus Secure (gebündelt): Alle Sicherheitsfunktionen + DNA-Integration (~40–50 % der Hardwarekosten/Jahr)
Beispiel Gesamtkosten Cisco Firepower (3 Jahre):
Cisco FPR4145 Deployment:
- Hardware: $32,000 (one-time)
- Cisco Plus Secure Bundle: $15,000/year × 3 years = $45,000
- FMC hardware/VM: $12,000 (one-time) or $2,000/year (VM subscription)
- Cisco SmartNet Support: $4,000/year × 3 years = $12,000
- Total 3-year cost: $101,000
- Effective annual cost: $33,667/year
Nachteile der Cisco Firepower Lizenzierung:
- A-la-carte-Komplexität: Mehrere separate Lizenztypen müssen verfolgt werden
- FMC kostet extra: Management-Plattform erfordert separaten Kauf/Abonnement
- Smart Licensing: Benötigt Internetverbindung oder Smart Software Manager-Satelliten
- Höhere Supportkosten: SmartNet typischerweise 12-15 % der Hardwarekosten jährlich
Vergleich der Gesamtkosten (TCO)
Praxisbeispiel TCO: Mittelständisches Unternehmen (500 Mitarbeiter)
Anforderungen:
- 5 Gbps Firewall-Durchsatz (mit allen Sicherheitsfunktionen)
- Zentrale Verwaltung für 3 Standorte
- 5 Jahre Einsatzdauer
- Hohe Verfügbarkeit (Active-Passive-Cluster)
TCO Fortinet Lösung:
Hardware:
- 2× FortiGate 600F (HA pair): $40,000
- FortiManager VM (free for <10 devices): $0
- FortiAnalyzer 1000E: $8,000

Subscriptions (5 years):
- Enterprise Bundle licenses: $7,000/year × 2 firewalls × 5 years = $70,000
- FortiCare Premium Support: $2,000/year × 2 firewalls × 5 years = $20,000
- FortiAnalyzer log storage: $1,000/year × 5 years = $5,000

Professional Services:
- Initial deployment and training: $10,000

Total 5-year TCO: $153,000
Average annual cost: $30,600
TCO Cisco Lösung:
Hardware:
- 2× Cisco FPR4145 (HA pair): $64,000
- Firepower Management Center 2500: $25,000

Subscriptions (5 years):
- Cisco Plus Secure (all licenses): $15,000/year × 2 firewalls × 5 years = $150,000
- SmartNet 8×5×NBD: $4,000/year × 2 firewalls × 5 years = $40,000
- FMC support: $2,500/year × 5 years = $12,500

Professional Services:
- Initial deployment and training: $20,000

Total 5-year TCO: $311,500
Average annual cost: $62,300
TCO Analyse:
- Cisco Lösung kostet über 5 Jahre 103 % mehr als Fortinet (Differenz 158.500 $)
- Cisco Premium vor allem bei Hardwarekosten (50 % höher) und Support (100 % höher)
- Beide Lösungen erfüllen technische Anforderungen (6 Gbps FortiGate vs. 7 Gbps Firepower)
Wann die höheren Kosten von Cisco gerechtfertigt sind:
- Bestehendes Cisco Campus-Netzwerk mit ISE und TrustSec
- Bedarf an erweiterten Routing-Protokollen (vollständige BGP-Tabelle, MPLS-Integration)
- Unternehmensvorgabe für Cisco TAC Support-Level
- Komplexe Multi-Tenant- oder Service-Provider-Umgebung
Empfehlungen für Anwendungsfälle
Kleinunternehmen (10-100 Mitarbeiter)
Szenario: Einzelbüro, grundlegende Sicherheitsanforderungen, begrenztes IT-Personal, kostenbewusst
Empfohlene Lösung: Fortinet
Begründung:
- Geringere Anschaffungskosten: FortiGate 60F oder 100F bietet ausreichende Leistung für 1.000–3.000 $
- Einfacheres Management: Single-Pane-of-Glass Security Fabric reduziert Komplexität
- Alles-in-einem: Firewall, VPN, SD-WAN und Wireless Controller in einem Gerät
- Planbare Lizenzierung: Bündelabonnements erleichtern Budgetierung
Beispielkonfiguration:
Equipment:
- 1× FortiGate 100F: $2,500
- 2× FortiSwitch 124F (48-port): $2,000 each
- 3× FortiAP 431F (WiFi 6): $600 each
- Enterprise Bundle subscription: $900/year
- FortiCare 8×5 Support: $300/year

Total first-year cost: $9,100
Annual renewal: $1,200
Mittelständisches Unternehmen (100-1.000 Mitarbeiter)
Szenario: Mehrere Standorte, Compliance-Anforderungen (PCI-DSS, HIPAA), internes IT-Team, Bedarf an erweiterten Funktionen
Empfohlene Lösung: Abhängig von der Netzwerkinfrastruktur
Fortinet wählen, wenn:
- Kein bestehendes Cisco Campus-Netzwerk
- Niederlassungen benötigen integriertes SD-WAN
- Budgetbeschränkungen (30-40 % Kosteneinsparung gegenüber Cisco)
- IT-Team vertraut mit einheitlichem Sicherheitsmanagement
Cisco wählen, wenn:
- Bestehendes Cisco Campus-Netzwerk mit Catalyst-Switches
- ISE bereits für Netzwerkzugangskontrolle im Einsatz
- Erweiterte Segmentierungsanforderungen (TrustSec/SGT)
- Compliance-Vorgabe für SLA des Anbietersupports
Beispielkonfiguration (Fortinet):
Headquarters:
- 2× FortiGate 600F (HA cluster): $40,000
- FortiManager 400E: $12,000
- FortiAnalyzer 1000E: $8,000

Branch Offices (5 locations):
- 5× FortiGate 100F: $12,500
- 10× FortiSwitch 124F: $20,000

Subscriptions (annual):
- Enterprise Bundle: $24,000
- FortiCare Premium Support: $8,000

Total first-year cost: $124,500
Annual renewal: $32,000
Beispielkonfiguration (Cisco):
Headquarters:
- 2× Cisco FPR4145 (HA cluster): $64,000
- Cisco FMC 2500: $25,000
- Cisco ISE 3615 (2-node): $45,000

Branch Offices (5 locations):
- 5× Cisco FPR2140: $45,000
- 10× Catalyst 9200-48P: $80,000

Subscriptions (annual):
- Cisco Plus Secure licenses: $90,000
- SmartNet support: $30,000
- ISE Plus licenses: $15,000

Total first-year cost: $394,000
Annual renewal: $135,000
Kostenunterschied: Cisco Lösung kostet 216 % mehr (269.500 $ im ersten Jahr, 103.000 $ jährlich)
Großunternehmen (1.000-10.000 Mitarbeiter)
Szenario: Globale Aktivitäten, Rechenzentrumsinfrastruktur, komplexe Compliance, dediziertes Sicherheitsteam
Empfohlene Lösung: Cisco (mit Vorbehalten)
Begründung für Cisco:
- Bewährt in großem Maßstab: Cisco TAC Support entscheidend für 24×7 Betrieb
- Fortschrittliche Integration: SecureX, ISE, ACI, SD-WAN arbeiten nahtlos zusammen
- Rechenzentrumsfunktionen: Integration mit Nexus, ACI, Tetration für Workload-Sicherheit
- Beratungsunterstützung: Cisco Advanced Services für Architektur und Optimierung
- Audit-Anforderungen: Viele Compliance-Rahmenwerke erwarten Cisco Infrastruktur
Hybridansatz in Betracht ziehen:
Data Center / Headquarters: Cisco
- Cisco Firepower 9300 series (high performance)
- Cisco ISE for network access control
- Integration with existing Cisco data center

Branch Offices: Fortinet
- FortiGate appliances for cost-effective branch security
- Integrated SD-WAN to headquarters
- Managed via FortiManager (centralized)

Savings: 40-50% reduction in branch office costs while maintaining Cisco core
Service Provider / MSP
Szenario: Multi-Tenant-Umgebung, Automatisierungsanforderungen, API-Integration entscheidend
Empfohlene Lösung: Fortinet für die meisten MSPs, Cisco für Spezialfälle
Fortinet für MSPs:
- Administrative Domains (ADOMs): FortiManager unterstützt echte Multi-Tenancy
- Flexible Lizenzierung: Gerätebasierte Lizenzierung ermöglicht Pay-as-you-grow
- API-Reife: Hervorragende Terraform/Ansible-Unterstützung für Automatisierung
- Gewinnmargen: Niedrigere Kosten ermöglichen bessere Margen bei Managed Services
Cisco für Service Provider:
- Viptela SD-WAN: Speziell für Service Provider Skalierung und Multi-Tenancy entwickelt
- Multi-Instance FMC: Separate FMC pro Kunde oder gemeinsam mit Mandantenfähigkeit
- Markenbekanntheit: Unternehmenskunden fordern oft Cisco namentlich an
- Professional Services: Cisco Partnerprogramme bieten Deal-Registrierung und Margen
Migrationsüberlegungen
Migration von Cisco zu Fortinet
Häufige Migrationsgründe:
- Kostenreduktion: 40-60 % TCO-Einsparungen über 5 Jahre
- Vereinfachtes Management: Security Fabric reduziert Betriebsaufwand
- SD-WAN Integration: Bedarf an integriertem SD-WAN ohne separate Appliances
Migrationsherausforderungen:
Konfigurationsübersetzung:
- Kein automatisches Cisco → FortiOS Konvertierungstool
- Richtlinienlogik muss manuell neu erstellt werden
- VPN-Konfigurationen erfordern Neukonfiguration (insbesondere Site-to-Site IPsec)
Schulung des Personals:
- FortiOS CLI-Syntax unterscheidet sich deutlich von Cisco IOS
- Security Fabric Konzepte erfordern grundlegende Änderungen
- 2-3 Wochen Schulungszeit für Administratorenteam einplanen
Integrationspunkte:
- Drittanbieter-Tools, die Cisco APIs nutzen, müssen aktualisiert werden
- Überwachungssysteme (Splunk, ELK) benötigen neue Log-Parser
- Netzwerkmanagement-Tools müssen neu konfiguriert werden
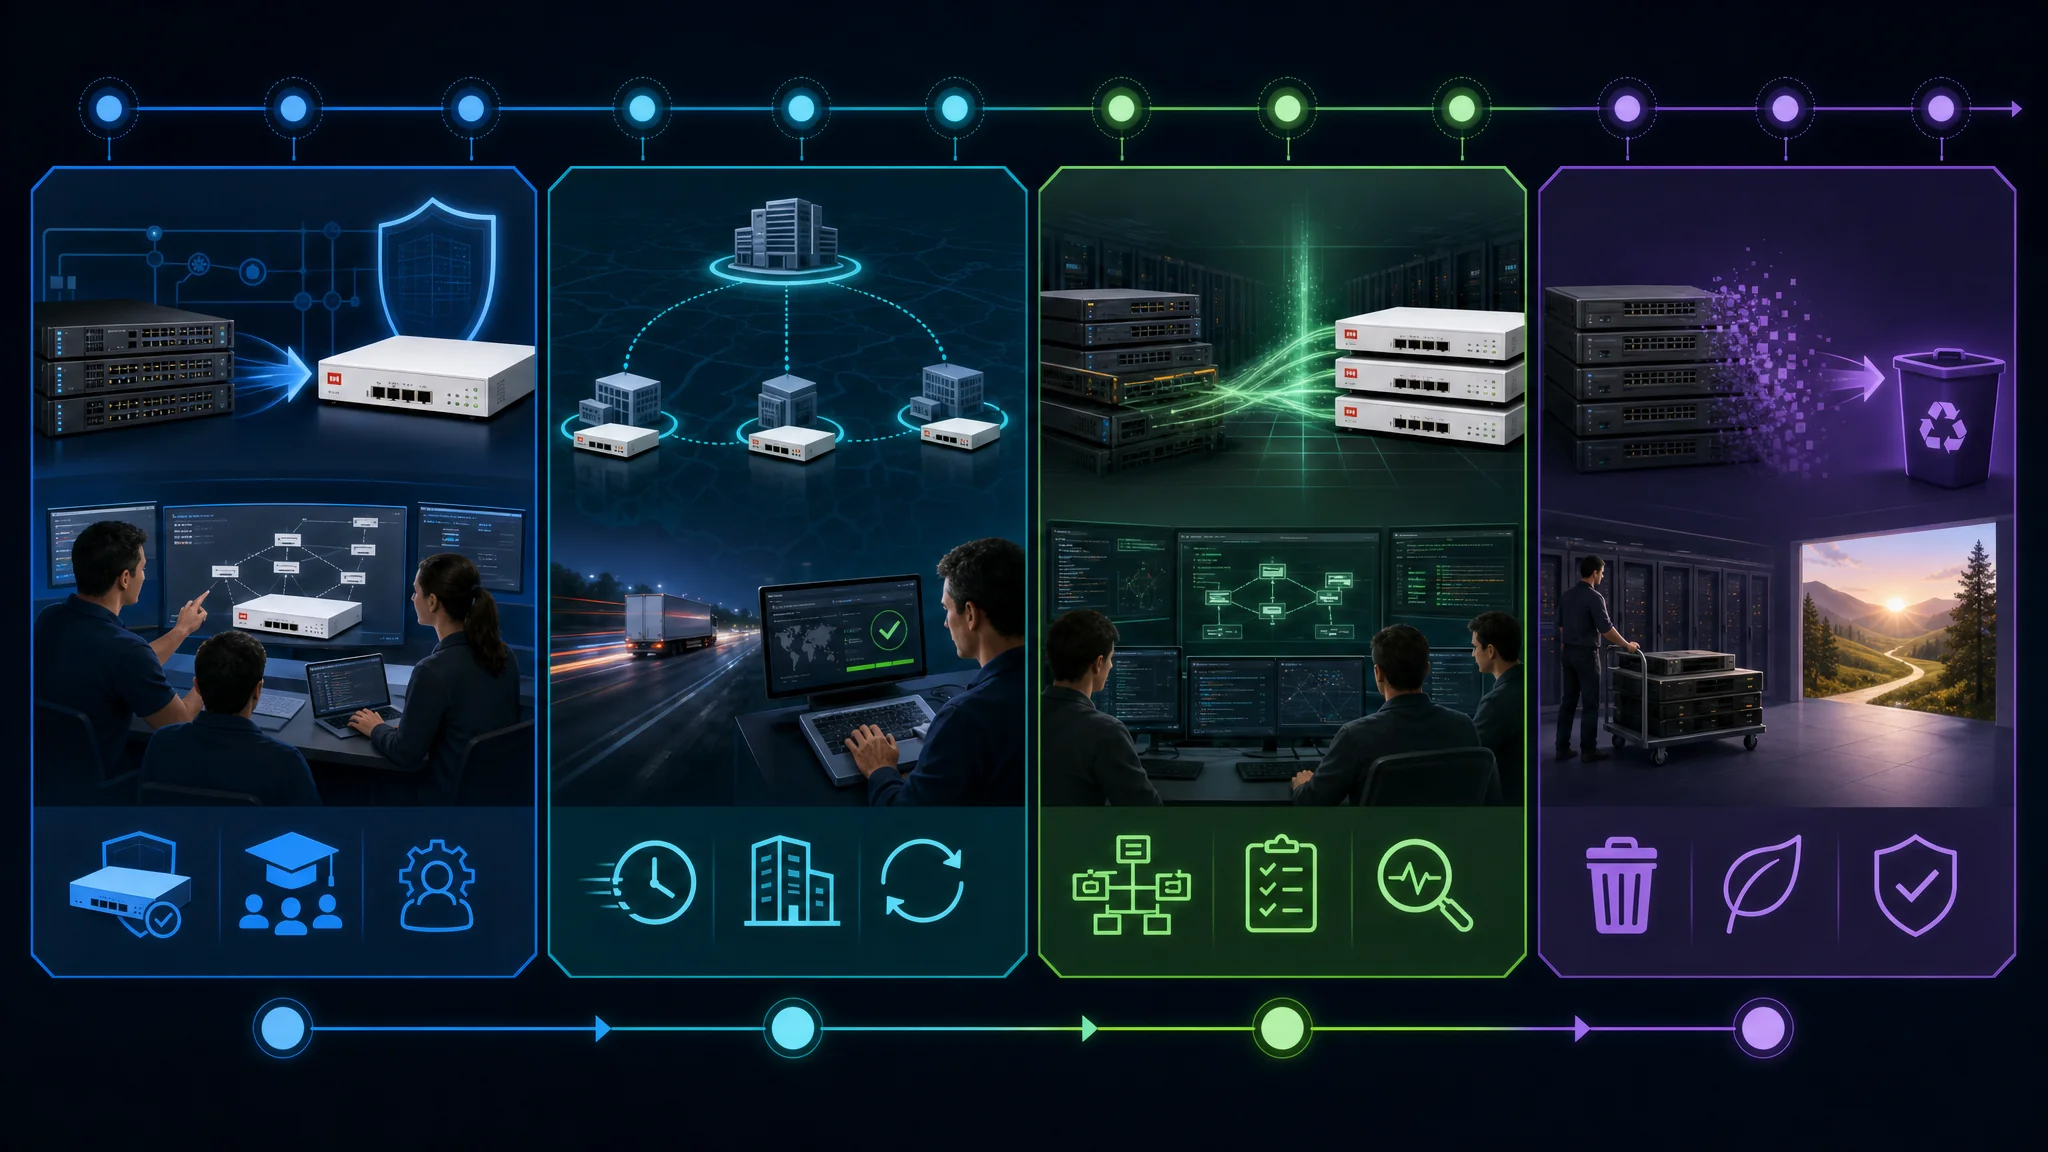
Best Practices für Migration:
Phase 1: Pilot (Months 1-2)
- Deploy FortiGate in parallel at pilot site
- Replicate existing Cisco policies
- Train team on FortiGate management
- Validate performance and features

Phase 2: Branch Rollout (Months 3-6)
- Migrate branch offices first (simpler configurations)
- Use cutover windows to minimize downtime
- Keep Cisco policies documented for rollback

Phase 3: Data Center / HQ (Months 7-9)
- More complex configurations require careful planning
- Consider HA cutover to minimize downtime
- Extensive testing of all VPN connections

Phase 4: Decommission (Months 10-12)
- Remove Cisco equipment after stability period
- Return or repurpose hardware
- Cancel Cisco SmartNet subscriptions
Migration von Fortinet zu Cisco
Häufige Migrationsgründe:
- Unternehmensstandardisierung: Unternehmensvorgabe für Cisco Infrastruktur
- Erweiterte Funktionen: Bedarf an ISE-Integration oder TrustSec-Segmentierung
- Übernahme: Unternehmen wird von größerem Cisco-standardisiertem Konzern übernommen
Migrationsherausforderungen:
Erhöhte Komplexität:
- FMC führt zusätzliche Managementebene gegenüber FortiManager Einfachheit ein
- Cisco Lizenzierung komplexer (mehrere SKUs vs. gebündelte FortiGuard)
- Schulung für FMC-Oberfläche und Cisco CLI erforderlich
Kostenfolgen:
- Hardwarekosten 50-100 % höher bei vergleichbarer Leistung
- Lizenzierung und Support etwa doppelt so teuer
- Professionelle Dienstleistungen oft für Enterprise-Einführungen notwendig
Funktionsparität:
- Fortinet Security Fabric Funktionen haben keine direkten Cisco Entsprechungen
- Zusätzliche Cisco Produkte (ISE, Tetration) nötig, um Funktionalität zu erreichen
Best Practices für Migration:
Phase 1: Design (Months 1-2)
- Assess current FortiGate features in use
- Design equivalent Cisco architecture
- Identify features requiring additional Cisco products (ISE, etc.)
- Validate licensing requirements with Cisco SE

Phase 2: Proof of Concept (Months 3-4)
- Deploy Cisco FMC and test firewall in lab
- Replicate critical policies and test thoroughly
- Train security team on FMC management
- Benchmark performance under realistic load

Phase 3: Phased Deployment (Months 5-12)
- Deploy Cisco firewalls at new locations first
- Cutover existing locations during maintenance windows
- Maintain FortiGate parallel for 30-60 days
- Extensive VPN and application testing

Phase 4: Optimization (Months 13-18)
- Leverage advanced Cisco features (TrustSec, etc.)
- Integrate with other Cisco products
- Optimize policies and rule bases
Produktupdates und Roadmap 2026
Fortinet Updates (2026)
FortiOS 7.6 (Veröffentlicht Q1 2026):
- HTTP/3- und QUIC-Hardwarebeschleunigung: Native Unterstützung moderner Webprotokolle
- Verbesserte KI/ML-Bedrohungserkennung: FortiGuard KI-Engine erkennt Zero-Day-Bedrohungen
- Verbessertes SD-WAN: SLA-Vorlagen für vereinfachte Multi-Site-Bereitstellungen
- Kubernetes-Integration: Native Sicherheit für containerisierte Anwendungen
- 5G-Integration: FortiExtender 5G WAN-Failover mit eingebetteten 5G-Modems
Security Fabric 3.0 (Veröffentlicht Q2 2026):
- Erweiterte Erkennung und Reaktion (XDR): Vereinheitlichte Bedrohungen über Netzwerk, Endpunkt, Cloud
- Automatisierte Vorfallreaktion: FortiSOAR Playbooks führen bei Bedrohungen automatisch aus
- Verbesserte Telemetrie: Echtzeit-Risikobewertung für alle Geräte und Benutzer
- Cloud-native Sicherheit: Einheitliche Richtlinien für lokale und Cloud-Workloads
Kommende FortiGate-Hardware (2026-2027):
- FortiGate 7000 Serie: Neue Flaggschiff-Plattform (400 Gbps+ Durchsatz)
- FortiGate Rugged Serie: Industrie- und IoT-fokussierte Appliances
- FortiGate 5G Serie: Integrierte 5G-Konnektivität für mobile Einsätze
Cisco Updates (2026)
Cisco Secure Firewall 7.4 (Veröffentlicht Q1 2026):
- Snort 3 Leistungsverbesserungen: 40 % weniger CPU-Auslastung im Vergleich zu Snort 2
- Verbesserte Cloud-Integration: Native Unterstützung für AWS Gateway Load Balancer
- Verbesserte TLS 1.3 Sichtbarkeit: Bessere Analyse verschlüsselten Datenverkehrs
- Adaptive Richtlinienempfehlungen: KI-gestützte Optimierungsvorschläge
- Multi-Cloud-Management: Einheitliche Richtlinien für AWS-, Azure- und GCP-Bereitstellungen
SecureX Plattform-Updates (Q3 2026):
- Erweiterte Drittanbieter-Integrationen: Über 400 Sicherheitsanbieter integriert (vorher 300)
- Verbesserte Automatisierung: Low-Code-Sicherheitsorchestrierungs-Workflows
- Threat Hunting: Eingebaute Threat-Hunting-Tools mit Talos-Intelligenz
- Compliance-Dashboards: Vorgefertigte Dashboards für PCI-DSS, HIPAA, NIST
Kommende Cisco Firewall-Hardware (2026-2027):
- Firepower 10000 Serie: Nächste Generation Flaggschiff (500 Gbps+ Durchsatz)
- Firepower Embedded Services: Sicherheitsmodule für Next-Gen ISR-Router
- Firepower Virtual Verbesserungen: Bessere Leistung auf Azure und AWS
Wettbewerbsanalyse: Wer gewinnt?
Marktanteilstrends (2024-2026):
- Fortinet: Wachsende Marktanteile (24 % → 28 %), besonders im Mittelstandssegment
- Cisco: Leichter Rückgang (21 % → 19 % im Firewall-Markt), aber Wachstum im SD-WAN
- Treiber: Fortinets aggressive Preisgestaltung und SD-WAN-Integration gewinnen Einsätze
Technologieführerschaft:
- Leistung: Fortinet hält Durchsatz-pro-Dollar-Vorsprung mit SPU-Prozessoren
- Bedrohungsinformationen: Cisco Talos gilt weiterhin als Branchen-Goldstandard
- Innovation: Fortinet veröffentlicht große Features schneller (6-Monats- vs. 12-Monats-Zyklen)
- Cloud-Integration: Cisco führt bei nativen Cloud-API-Integrationen
Kundenzufriedenheit (Gartner Peer Insights, 2026):
- Fortinet: 4,5/5,0 Sterne (Schwerpunkt auf Wert und Leistung)
- Cisco: 4,2/5,0 Sterne (Schwerpunkt auf Support und Ökosystem)
Entscheidungsrahmen: Auswahl Ihrer Lösung
Entscheidungsbaum
┌─────────────────────────────────────────────────────────┐
│  Do you have existing Cisco campus network (ISE)?      │
└───────────────┬─────────────────────────────────────────┘
                │
        ┌───────┴───────┐
       YES             NO
        │               │
        │               │
        v               v
┌──────────────┐  ┌─────────────────┐
│ Need TrustSec │  │ Need integrated │
│ micro-seg?    │  │ SD-WAN?         │
└───┬──────────┘  └────────┬────────┘
    │                      │
  ┌─┴─┐                  ┌─┴─┐
 YES NO                 YES NO
  │   │                  │   │
  v   v                  v   v
┌────┐ ┌──────┐      ┌────┐ ┌──────┐
│Cisco│ │Either│      │Fort│ │Either│
│wins │ │works │      │inet│ │works │
└────┘ └──────┘      │wins│ └──────┘
                     └────┘
Bewertungskriterien-Scorecard
Bewerten Sie jeden Faktor von 1-5 (1=nicht wichtig, 5=kritisch), multiplizieren Sie dann mit der Punktzahl des Anbieters:
| Kriterium | Gewicht (1-5) | Fortinet Punktzahl | Cisco Punktzahl | Ihre Priorität |
|---|---|---|---|---|
| Anschaffungskosten | _____ | 5 | 3 | _____ |
| Gesamtkosten (5 Jahre) | _____ | 5 | 3 | _____ |
| Leistung/Preis | _____ | 5 | 3 | _____ |
| Rohe Leistung | _____ | 4 | 4 | _____ |
| Verwaltungsvereinfachung | _____ | 5 | 3 | _____ |
| Anbieterecosystem | _____ | 3 | 5 | _____ |
| Drittanbieterintegration | _____ | 3 | 5 | _____ |
| Erweiterte Routing-Funktionen | _____ | 3 | 5 | _____ |
| Supportqualität | _____ | 4 | 5 | _____ |
| SD-WAN-Integration | _____ | 5 | 4 | _____ |
| Bedrohungsinformationen | _____ | 4 | 5 | _____ |
| Automatisierungsreife | _____ | 4 | 4 | _____ |
| Cloud-Integration | _____ | 4 | 5 | _____ |
Bewertungsanleitung:
- Tragen Sie Ihr Prioritätsgewicht für jedes Kriterium ein (1-5)
- Multiplizieren Sie Gewicht × Anbieterpunktzahl für jede Zeile
- Addieren Sie die Gesamtsummen für Fortinet und Cisco
- Höhere Gesamtpunktzahl zeigt bessere Eignung für Ihre Anforderungen
Abschließende Empfehlungen nach Szenario
Wählen Sie Fortinet, wenn:
- ✅ Budgetbeschränkungen erheblich sind (40-60 % Kosteneinsparungen)
- ✅ Integriertes SD-WAN ohne separate Appliances benötigt wird
- ✅ Vereinfachte Verwaltung Priorität hat (kleines IT-Team)
- ✅ Hauptsächlich Niederlassungen bereitgestellt werden
- ✅ Keine bestehende Cisco Campus-Netzwerkinvestition vorliegt
- ✅ Leistung-pro-Dollar entscheidend ist
- ✅ Infrastruktur-als-Code kritisch ist (bessere Terraform-Unterstützung)
Wählen Sie Cisco, wenn:
- ✅ Bestehendes Cisco Campus-Netzwerk mit ISE im Einsatz ist
- ✅ Erweiterte Segmentierung benötigt wird (TrustSec/SGT-Anforderungen)
- ✅ Unternehmen Premium-Support vom Anbieter verlangt (Cisco TAC)
- ✅ Komplexe Routing-Anforderungen bestehen (vollständige BGP-Tabellen, MPLS)
- ✅ Große Rechenzentrumsbereitstellungen (ACI-Integration)
- ✅ Compliance spezifische Anbieterzertifizierungen erfordert
- ✅ Cloud-native Bereitstellungen (beste AWS/Azure API-Integration)
- ✅ Multi-Tenant-Service-Provider-Architektur
Hybridansatz in Betracht ziehen, wenn:
- ✅ Großunternehmen mit Rechenzentrum und Niederlassungen
- ✅ Cisco-Qualität am Hauptsitz, Kosteneinsparungen an Niederlassungen benötigt werden
- ✅ Übergang von einem Anbieter zum anderen (stufenweise Migration)
- ✅ Unterschiedliche Sicherheitsanforderungen an verschiedenen Standorten
Fazit
Sowohl Fortinet als auch Cisco bieten erstklassige Netzwerksicherheitslösungen, sie glänzen jedoch in unterschiedlichen Szenarien:
Fortinet FortiGate bietet außergewöhnlichen Wert, Leistung-pro-Dollar und vereinfachte Verwaltung durch die Security Fabric-Architektur. Der integrierte Ansatz funktioniert hervorragend für Organisationen, die eine einheitliche Sicherheitsverwaltung ohne Komplexität wünschen. FortiGate ist der klare Gewinner für KMU, Niederlassungsbereitstellungen und kostenbewusste Unternehmen, die moderne Sicherheitsfunktionen ohne Premium-Preise benötigen.
Cisco Secure Firewall (Firepower) liefert Enterprise-Grade-Zuverlässigkeit, umfassende Ökosystemintegration und erweiterte Funktionen, die große Unternehmen benötigen. Die Premium-Preise sind gerechtfertigt, wenn Sie ISE-Integration, TrustSec-Mikrosegmentierung, erstklassigen Support oder komplexe Routing-Fähigkeiten benötigen. Cisco bleibt der Standard für Großunternehmen, Rechenzentren und Organisationen mit bestehenden Cisco-Infrastrukturinvestitionen.
Die 60-80% höhere Gesamtkostenprämie (TCO) für Cisco-Lösungen ist erheblich und oft schwer zu rechtfertigen, es sei denn, Sie benötigen speziell die fortschrittlichen Funktionen oder die Ökosystemintegration von Cisco. Für Organisationen, bei denen diese Merkmale wichtig sind, zahlt sich die Investition in Cisco jedoch durch operative Effizienz und fortschrittliche Sicherheitsfunktionen aus.
Unsere Empfehlungen für 2026:
- Kleine Unternehmen (10-100 Nutzer): Fortinet FortiGate 60F-100F (unschlagbares Preis-Leistungs-Verhältnis)
- Mittelstand (100-1.000 Nutzer): Fortinet (sofern keine bestehende Cisco-Infrastruktur Cisco vorschreibt)
- Unternehmen (1.000-10.000 Nutzer): Cisco für Hauptsitz/Rechenzentrum, Fortinet für Niederlassungen in Betracht ziehen
- Großunternehmen (über 10.000 Nutzer): Cisco (bewährt in großem Maßstab, umfassendes Ökosystem)
- Dienstleister/MSPs: Fortinet (bessere Mandantenfähigkeit und Margen)
Hauptpunkte: Wählen Sie nicht allein nach Marke. Ordnen Sie Ihre technischen Anforderungen, Budgetbeschränkungen und bestehende Infrastruktur dem obigen Entscheidungsrahmen zu. Viele Organisationen setzen erfolgreich hybride Architekturen ein, nutzen Cisco dort, wo dessen Stärken am wichtigsten sind, und Fortinet dort, wo Kosteneffizienz im Vordergrund steht.
Quellen
- Offizielle Fortinet Webseite
- Offizielle Cisco Security Webseite
- Gartner Magic Quadrant für Netzwerk-Firewalls 2026
- FortiOS 7.6 Versionshinweise
- Cisco Secure Firewall 7.4 Dokumentation
- NSS Labs NGFW Vergleichsbericht 2026
- Fortinet Security Fabric Architekturleitfaden
- Cisco SecureX Plattformübersicht
- Fortinet vs Cisco TCO-Analyse - Forrester Research 2026
- IDC MarketScape: Weltweite Netzwerk-Sicherheitsgeräte 2026
Related Posts
This article refers to other articles we've written:
- pfSense vs Firewalla vs OPNsense: Vollständiger Netzwerksicherheits-Vergleich 2026
Umfassender Vergleich 2026 von pfSense, Firewalla und OPNsense für Heimnetz- und Unternehmenssicherheit. Finden Sie die beste Firewall für Ihre Anforderungen.
- Ubiquiti Unifi vs. TP-Link Omada: Welches Netzwerksystem ist das richtige für Sie?
Vergleichen Sie die Netzwerksysteme Ubiquiti Unifi und TP-Link Omada, um das richtige System für Ihre Anforderungen zu finden.
- Beste WLAN-Mesh-Systeme 2026: Vollständiger Kaufleitfaden - WiFi 6E, WiFi 7, Leistungstests und Top-Empfehlungen
Umfassender Leitfaden 2026 zu den besten WLAN-Mesh-Systemen für Verbraucher. Detaillierter Vergleich von WiFi 6E und WiFi 7 Mesh-Routern einschließlich Google Nest Wifi Pro 6E, Eero Max 7, Netgear Orbi, TP-Link Deco und mehr. Leistungstests, Abdeckungsanalysen, Einrichtungsleitfäden und Kaufempfehlungen.