Cybersecurityvorfälle meistern

Table of Contents
Einen Reaktionsplan für Cybersecurityvorfälle entwickeln: wichtige Schritte für eine wirksame Reaktion
Im digitalen Zeitalter ist Cybersicherheit für Organisationen jeder Größe zu einem zentralen Anliegen geworden. Angesichts der wachsenden Zahl von Cyberbedrohungen und Angriffen brauchen Unternehmen einen klar definierten Reaktionsplan für Sicherheitsvorfälle. Er gibt vor, wie sich die Folgen von Cybersecurityvorfällen wirksam behandeln und begrenzen lassen. Dieser Artikel erläutert die wichtigsten Schritte zur Entwicklung eines solchen Plans und die Bedeutung jedes Schritts.
_
Warum ein Reaktionsplan für Cybersecurityvorfälle wichtig ist
Die Rolle der Cybersicherheit im digitalen Zeitalter
In der vernetzten Welt sind Organisationen im Alltag stark auf digitale Systeme und Netzwerke angewiesen. Dadurch sind sie jedoch für viele Cyberbedrohungen anfällig, darunter Datenschutzverletzungen, Malware-Angriffe und Ransomware-Infektionen. Ein einzelner Cybersecurityvorfall kann erhebliche finanzielle Verluste, Reputationsschäden und rechtliche Folgen verursachen. Ein gut ausgearbeiteter Reaktionsplan ist daher wichtig, um die Auswirkungen zu begrenzen.
Mögliche Folgen von Cybersecurityvorfällen
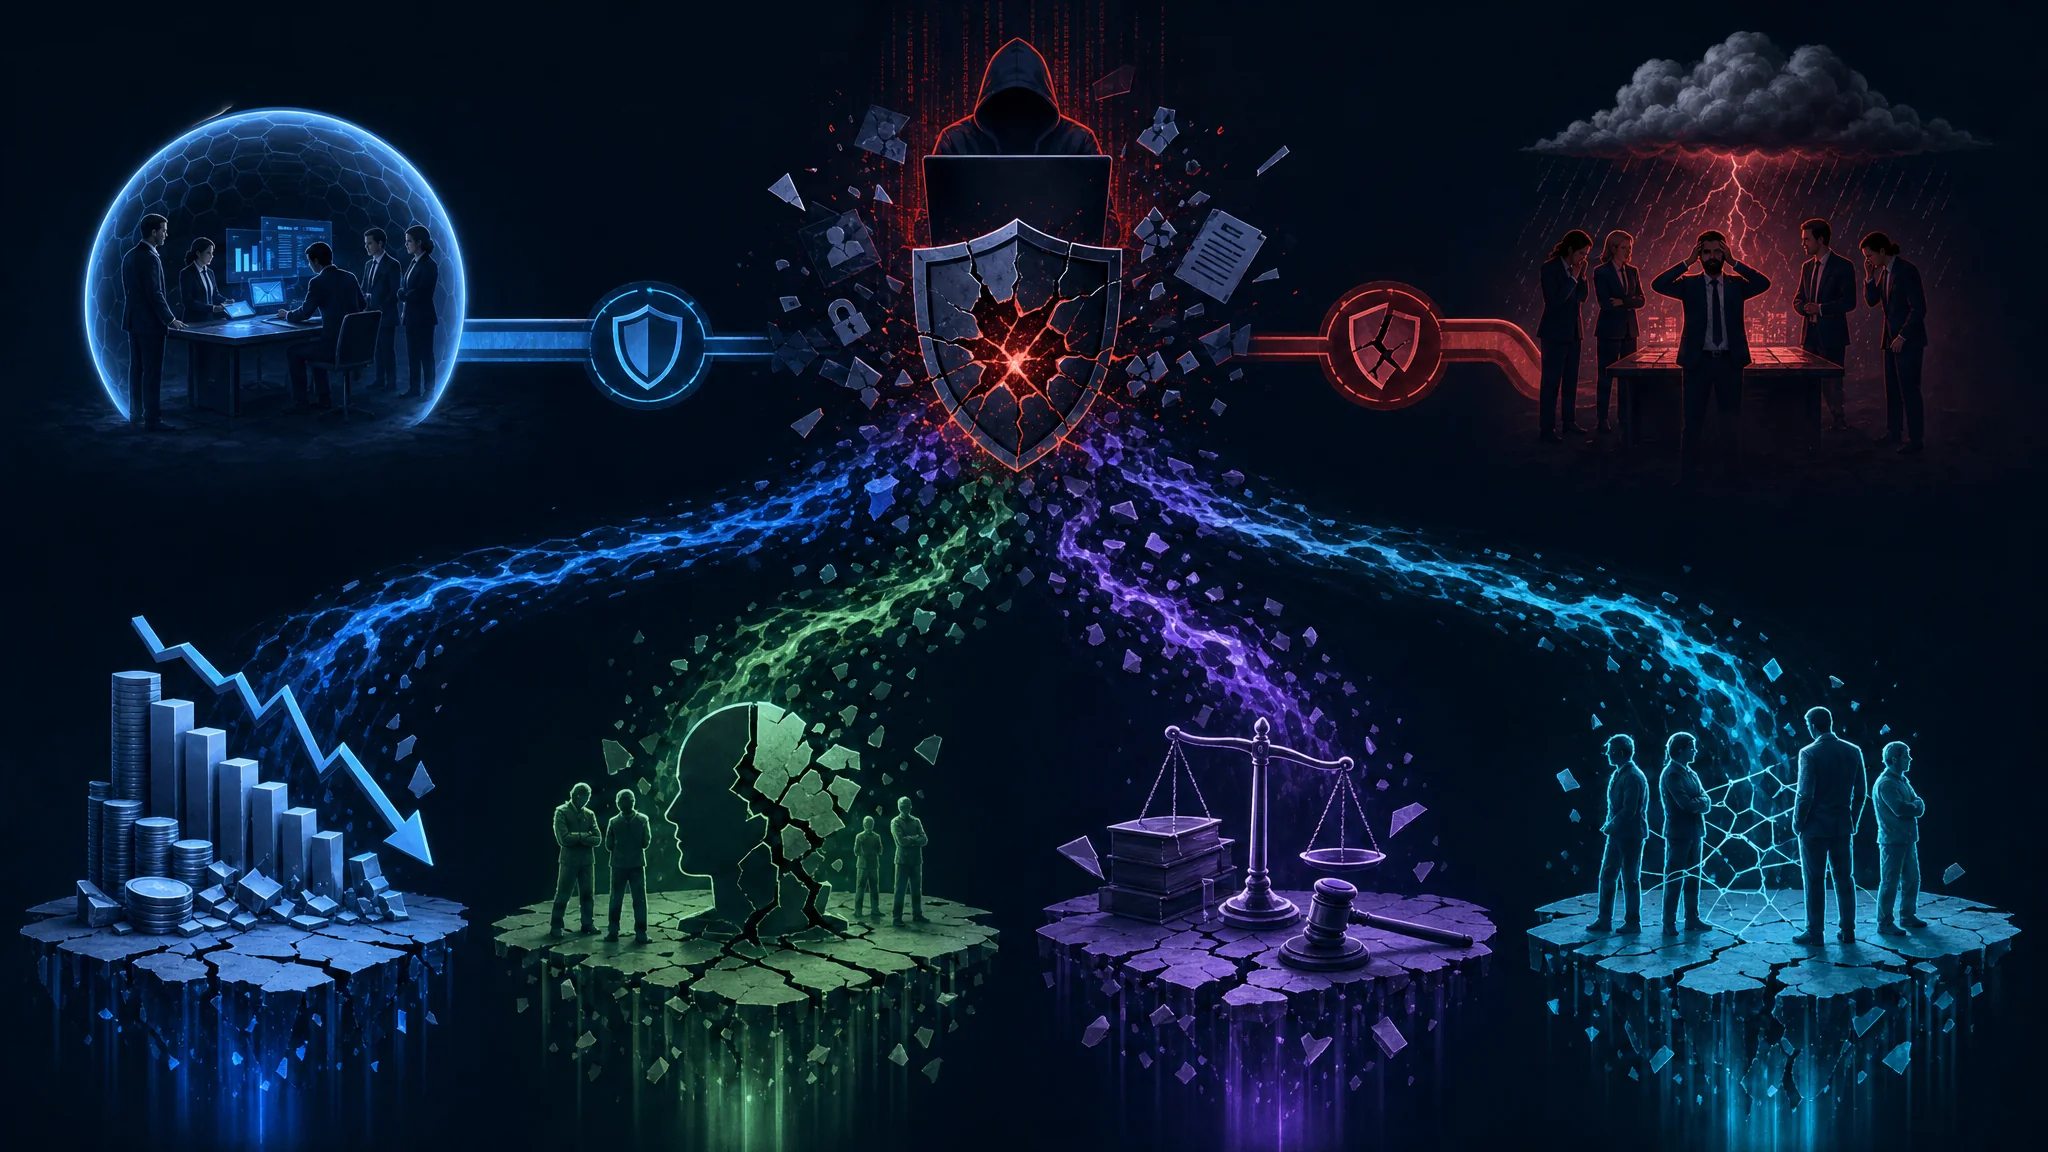
Ein Cybervorfall kann den Betrieb einer Organisation schwer beeinträchtigen und zu Ausfallzeiten, Verlust vertraulicher Informationen und Schäden an kritischen Systemen führen. Die Folgen können auch Kunden, Partner und Lieferanten betreffen. Zudem werden die rechtlichen und regulatorischen Anforderungen an Cybersicherheit strenger. Bei Verstößen drohen hohe Geldbußen und Strafen. Organisationen müssen daher auf eine schnelle und wirksame Reaktion vorbereitet sein.
Ein wichtiger Grund für einen umfassenden Reaktionsplan sind die möglichen finanziellen Verluste durch einen Cybervorfall. Laut einer Studie von IBM beliefen sich die durchschnittlichen Kosten einer Datenschutzverletzung im Jahr 2020 auf 3,86 Millionen US-Dollar. Dazu gehören Aufwendungen für die Untersuchung, Anwaltskosten, Kundenbenachrichtigungen und Schadensbegrenzung. Ohne einen angemessenen Plan ist eine Organisation womöglich nicht auf die finanziellen Folgen vorbereitet. Diese können ihre finanzielle Stabilität und den Geschäftsbetrieb langfristig beeinträchtigen.
Auch die Reputationsschäden eines Vorfalls können für eine Organisation schwerwiegend sein. Informationen verbreiten sich heute schnell über soziale Medien und Onlineplattformen. Meldungen über eine Datenschutzverletzung oder einen Cyberangriff können das Ansehen rasch beschädigen und das Vertrauen der Kunden schwächen. Das kann Geschäftsmöglichkeiten kosten, die Kundentreue mindern und die Gewinnung neuer Kunden erschweren. Mit einem Reaktionsplan können Organisationen ihren Ruf vorausschauend schützen, indem sie schnell und transparent reagieren und so mögliche Markenschäden begrenzen.
Neben finanziellen und reputationsbezogenen Folgen haben Cybersecurityvorfälle auch rechtliche und regulatorische Auswirkungen. Wegen der zahlreichen Datenschutzgesetze müssen Organisationen die Anforderungen erfüllen, um hohe Strafen zu vermeiden. Die Datenschutz-Grundverordnung der Europäischen Union (GDPR) sieht zum Beispiel Geldbußen von bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes vor, je nachdem, welcher Betrag höher ist. Ein Reaktionsplan mit Maßnahmen zu rechtlichen und regulatorischen Pflichten verringert das Risiko von Verstößen und den damit verbundenen finanziellen und rechtlichen Folgen.
Die Vernetzung der heutigen Geschäftswelt führt außerdem dazu, dass ein Vorfall über die Organisation hinauswirken kann. Werden die Systeme eines Lieferanten kompromittiert, kann dies die Lieferkette stören und die Verfügbarkeit von Waren oder Dienstleistungen beeinträchtigen. Ein Verlust von Kundendaten kann Identitätsdiebstahl oder Betrug ermöglichen und die Kundenbeziehung beschädigen. Ein Plan, der externe Beteiligte berücksichtigt, erleichtert den Umgang mit den Folgen und hilft, das Vertrauen von Partnern, Lieferanten und Kunden zu erhalten.
Ein Reaktionsplan für Cybersecurityvorfälle ist ein wichtiger Teil der gesamten Cybersicherheitsstrategie einer Organisation. Er begrenzt die Folgen für finanzielle Stabilität, Reputation, rechtliche Konformität und externe Beziehungen. Ein gut ausgearbeiteter Plan hilft, Risiken zu mindern und die Geschäftskontinuität im digitalen Zeitalter zu sichern.
Wichtige Bestandteile eines Reaktionsplans für Cybersecurityvorfälle
Cybersecurityvorfälle erkennen und klassifizieren
Der erste Schritt besteht darin, unterschiedliche Arten von Cybersecurityvorfällen genau zu erkennen und einzuordnen. Dazu werden frühere Vorfälle analysiert, ihre Merkmale verstanden und anhand von Schweregrad und möglichen Folgen kategorisiert. So können Organisationen Ressourcen wirksam zuweisen und Maßnahmen priorisieren.
Vorfälle lassen sich zum Beispiel als Datenschutzverletzungen, Malware-Infektionen, Netzwerkeinbrüche oder Phishing-Angriffe klassifizieren. Jeder Typ erfordert eine andere Reaktionsstrategie und Dringlichkeit. Ein klares Verständnis der Vorfallarten hilft, den Plan auf die jeweiligen Herausforderungen abzustimmen.
Ein Reaktionsteam aufstellen
Eine wirksame Vorfallreaktion braucht ein eigenes Team von Cybersicherheitsexperten, das schnell und angemessen reagieren kann. Dazu gehören Fachleute aus Cybersicherheit, IT-Infrastruktur, Recht und Kommunikation. Ein gut organisiertes Team vereinfacht den Ablauf und ermöglicht ein koordiniertes und effizientes Vorgehen.
Das Team braucht außerdem festgelegte Rollen und Verantwortlichkeiten, damit alle ihre Aufgaben während eines Vorfalls kennen. Dazu gehören etwa Vorfallkoordinator, technischer Analyst, Rechtsberater und Presseverantwortlicher. Klare Zuständigkeiten erleichtern die Zusammenarbeit und vermeiden Verwirrung oder doppelte Arbeit.
Reaktionsverfahren entwickeln
Reaktionsverfahren beschreiben die Schritte, die bei einem Cybersecurityvorfall zu befolgen sind. Sie sollten viele Szenarien abdecken und klar erklären, wie sich ein Vorfall eindämmen, seine Ursache untersuchen, seine Auswirkungen beheben und der normale Betrieb wiederherstellen lässt.
Bei einer Datenschutzverletzung können die Verfahren zum Beispiel vorsehen, betroffene Systeme zu isolieren, das Ausmaß mit einer forensischen Analyse zu bestimmen, betroffene Personen oder Aufsichtsbehörden zu benachrichtigen und künftige Datenschutzverletzungen zu verhindern.
Die Verfahren sollten regelmäßig geprüft und aktualisiert werden, damit sie mit der sich wandelnden Bedrohungslage Schritt halten. Neue Bedrohungen und Technologien erfordern Anpassungen. Regelmäßige Tabletop-Übungen und Simulationen helfen, die Verfahren zu testen und Verbesserungsmöglichkeiten zu finden.
Gut definierte Verfahren begrenzen die Auswirkungen von Cybersecurityvorfällen und ermöglichen eine schnelle, effiziente Reaktion. Dadurch sinkt der mögliche Schaden für Ruf, Finanzen und Kundenvertrauen.
Schritte zur Entwicklung eines wirksamen Reaktionsplans
Eine Risikobewertung durchführen
Vor der Entwicklung eines Reaktionsplans sollten Organisationen eine umfassende Risikobewertung durchführen, um mögliche Schwachstellen und Bedrohungen zu erkennen. Dazu bewerten sie Systeme, Netzwerke und Datenbestände sowie die Wahrscheinlichkeit und möglichen Folgen verschiedener Cybervorfälle. Die Ergebnisse helfen, Maßnahmen zu priorisieren und Ressourcen gezielt einzusetzen.
Für eine Risikobewertung können externe Cybersicherheitsexperten mit Penetrationstests und Schwachstellenbewertungen beauftragt werden. Sie simulieren realistische Angriffe, um Schwachstellen in der Infrastruktur zu erkennen. Interne Audits können außerdem die Einhaltung von Branchenstandards und Vorschriften prüfen.
Nach der Bewertung versteht die Organisation ihre Cybersicherheitslage besser. Sie kann kritische Anlagen bestimmen, die zusätzlichen Schutz benötigen, und die möglichen Folgen eines erfolgreichen Angriffs einschätzen. Dieses Wissen dient als Grundlage für einen wirksamen Reaktionsplan.
Richtlinien zur Vorfallreaktion entwickeln und umsetzen
Richtlinien zur Vorfallreaktion legen fest, wie eine Organisation mit Cybersecurityvorfällen umgeht. Sie sollten sich an bewährten Branchenpraktiken und regulatorischen Anforderungen orientieren. Sie müssen Rollen und Verantwortlichkeiten, Eskalationsverfahren, Kommunikationsprotokolle und rechtliche Pflichten klar beschreiben. So ist eine konsistente und koordinierte Reaktion möglich.
Bei der Entwicklung solcher Richtlinien sollten Organisationen die besonderen Merkmale ihrer Branche und die jeweiligen Bedrohungen beachten. Organisationen im Gesundheitswesen müssen beispielsweise möglicherweise HIPAA-Vorschriften einhalten, während Finanzinstitute die Anforderungen von PCI DSS erfüllen müssen. Auf diese Bedürfnisse zugeschnittene Richtlinien helfen, erwartbare Herausforderungen zu bewältigen.
Die Umsetzung erfordert die Zusammenarbeit verschiedener Abteilungen innerhalb der Organisation. So kennt jeder seine Rolle und Verantwortung während eines Cybervorfalls. Regelmäßige Schulungen und Kommunikation sind notwendig, damit alle Beschäftigten die Richtlinien kennen und wirksam umsetzen.
Mitarbeitende schulen und informieren
Eine wirksame Reaktion braucht qualifizierte und sachkundige Mitarbeitende. Organisationen sollten in regelmäßige Schulungs- und Bildungsprogramme investieren, damit Beschäftigte Cybersecurityvorfälle erkennen, melden und darauf reagieren können. Dazu gehören Informationen zu gängigen Bedrohungen und Angriffswegen, gute Cyberhygiene und Tabletop-Übungen mit realistischen Szenarien.
Schulungen sollten Erkennung und Analyse von Vorfällen, Beweissicherung, Eindämmung und Wiederherstellung behandeln. Beschäftigte sollten lernen, mögliche Kompromittierungsindikatoren (IOCs) zu erkennen und Vorfälle umgehend zu melden. Mit den nötigen Kenntnissen können sie aktiv zur Minderung von Cyberbedrohungen beitragen.
Zusätzlich zu Schulungen sollten Organisationen eine Kultur des Cybersicherheitsbewusstseins schaffen. Dazu informieren sie Beschäftigte regelmäßig über aktuelle Bedrohungen und geben Hinweise zum Schutz vertraulicher Informationen. Verantwortungsbewusstsein und Wachsamkeit schaffen eine starke Verteidigung gegen Cyberangriffe.
Den Reaktionsplan testen und verbessern
Den Reaktionsplan regelmäßig testen
Tests gehören zu jedem Reaktionsplan. Organisationen sollten regelmäßig Übungen und Simulationen durchführen, um die Wirksamkeit der Verfahren zu prüfen, Lücken oder Schwächen zu erkennen und die Fähigkeiten des Reaktionsteams zu bewerten. Das reicht von Tabletop-Übungen, bei denen Teilnehmende hypothetische Szenarien besprechen, bis zu anspruchsvolleren Red-Team-Übungen, bei denen externe Fachleute reale Angriffe simulieren.
Bei Tabletop-Übungen können Organisationen verschiedene hypothetische Szenarien durchspielen und prüfen, wie gut der Plan unter unterschiedlichen Bedingungen funktioniert. Wichtige Beteiligte aus verschiedenen Abteilungen können gemeinsam die Wirksamkeit des Plans bewerten. Die Simulationen helfen, Verbesserungsbedarf zu erkennen und nötige Anpassungen vorzunehmen.
Red-Team-Übungen gehen einen Schritt weiter und simulieren Angriffe aus der Praxis. Externe Fachleute, oft ethische Hacker genannt, versuchen, in Systeme einzudringen und Schwachstellen auszunutzen. So erhalten Organisationen wertvolle Einblicke in die Wirksamkeit ihres Plans und ihre allgemeine Sicherheitslage. Wenn sie durch Red-Team-Übungen Schwächen und Schwachstellen erkennen, können sie diese proaktiv beheben und ihre Abwehr stärken.
Aus früheren Vorfällen lernen
Jeder Cybersecurityvorfall liefert Erkenntnisse, mit denen sich künftige Reaktionen verbessern lassen. Organisationen sollten gründliche Nachbesprechungen nach Vorfällen durchführen, Fehler analysieren, Verbesserungsmöglichkeiten erkennen und Korrekturmaßnahmen umsetzen. Eine Kultur des kontinuierlichen Lernens und Verbesserns hilft, mit Cyberbedrohungen Schritt zu halten.
An Nachbesprechungen sollten alle relevanten Beteiligten teilnehmen, darunter das Reaktionsteam, IT-Mitarbeitende und die Leitung. Verschiedene Sichtweisen vermitteln ein umfassendes Bild des Vorfalls und seiner Auswirkungen. Die Prüfung sollte sich auf die Ursachen, die Wirksamkeit des Reaktionsplans und nötige Anpassungen konzentrieren.
Organisationen sollten außerdem externe Prüfungen oder Fachleute von Drittanbietern einbeziehen, um eine unabhängige Bewertung ihrer Reaktionsfähigkeit zu erhalten. Solche Prüfungen liefern neue Erkenntnisse und Verbesserungsvorschläge auf Grundlage bewährter Branchenpraktiken und aktueller Entwicklungen.
Kontinuierliche Verbesserung und Anpassung
Cyberbedrohungen entwickeln sich ständig weiter. Organisationen müssen ihre Reaktionspläne daher kontinuierlich verbessern und anpassen, um neue Herausforderungen zu bewältigen. Dazu gehört, sich über aktuelle Trends, Technologien und bewährte Praktiken zu informieren und den Plan regelmäßig an Änderungen der Systeme, Abläufe oder Risikolage anzupassen.
Organisationen sollten die Cybersicherheitslandschaft aktiv beobachten, um neue Bedrohungen und Schwachstellen zu verfolgen. Als Quellen eignen sich Branchenpublikationen, Threat-Intelligence-Feeds sowie die Teilnahme an Cybersicherheitsgemeinschaften und Foren. Mit aktuellen Informationen können Organisationen ihre Pläne proaktiv um geeignete Gegenmaßnahmen und Strategien zur Risikominderung ergänzen.
Der Reaktionsplan sollte regelmäßig geprüft werden, um seine Aktualität und Wirksamkeit sicherzustellen. Wenn sich Systeme, Abläufe oder die Risikolage ändern, muss der Plan entsprechend angepasst werden. Dazu gehören die Überprüfung der Ziele, der Rollen und Verantwortlichkeiten im Team sowie die Übernahme von Erkenntnissen aus früheren Vorfällen und Übungen.
Regelmäßige Übungen oder Simulationen helfen auch, die Bereitschaft des Reaktionsteams zu bewerten und die Wirksamkeit des Plans zu bestätigen. Sie können Lücken und Verbesserungsbereiche aufzeigen, sodass die Organisation Anpassungen vornimmt und ihre Reaktionsfähigkeit erhöht.
Fazit
In einer Zeit, in der Cyberbedrohungen erhebliche Risiken für Organisationen jeder Größe darstellen, ist die Entwicklung und Umsetzung eines belastbaren Reaktionsplans für Cybersecurityvorfälle entscheidend. Ein solcher Plan hilft, die Auswirkungen von Vorfällen zu begrenzen, finanzielle Stabilität und Ruf zu schützen, die rechtliche Konformität sicherzustellen und starke Beziehungen zu Partnern und Kunden zu erhalten. Wer die Bedeutung eines gut strukturierten Plans versteht und die beschriebenen Schritte konsequent befolgt, kann Cyberbedrohungen vorausschauend begegnen und mögliche Schäden wirksam mindern.
Quellen
- IBM Security. (2020). Cost of a Data Breach Report 2020. Link
- European Union Agency for Cybersecurity (ENISA). (2021). Threat Landscape for ENISA and the EU Member States 2021. Link
- Payment Card Industry (PCI) Security Standards Council. (n.d.). PCI DSS. Link
- National Institute of Standards and Technology (NIST). (2020). NIST Cybersecurity Framework. Link

Related Posts