Eine menschliche Firewall aufbauen: Mitarbeitende in Sicherheit schulen

Table of Contents
Eine menschliche Firewall aufbauen: Mitarbeitende in Cybersicherheit schulen
Im heutigen digitalen Zeitalter ist Cybersicherheit für Unternehmen jeder Größe ein zentrales Thema. Cyberangriffe treten häufiger auf und werden immer ausgefeilter. Unternehmen müssen daher eine starke Abwehr gegen mögliche Bedrohungen aufbauen. Mitarbeitende zu einer menschlichen Firewall auszubilden, gehört zu einer robusten Cybersicherheitsstrategie. Mit dem Wissen und den Fähigkeiten, Cyberbedrohungen zu erkennen und darauf zu reagieren, können Mitarbeitende das Risiko eines Sicherheitsvorfalls deutlich senken. Dieser Artikel erläutert die Bedeutung von Cybersicherheitsschulungen, die Gestaltung eines wirksamen Programms, Strategien zur Einbindung der Mitarbeitenden, Herausforderungen bei der Umsetzung und Methoden zur Wirkungsmessung.
Wichtigste Punkte
- Cybersicherheitsschulungen schützen Unternehmen im digitalen Zeitalter vor Cyberangriffen.
- Ein wirksames Schulungsprogramm ermittelt den Bedarf, erstellt ansprechende Materialien, führt simulierte Angriffe durch und misst die Ergebnisse.
- Binden Sie Mitarbeitende ein, indem Sie Bewusstsein schaffen, Verantwortung fördern, die Teilnahme anregen, laufende Unterstützung bieten und Meldungen erleichtern.
- Zu den Herausforderungen gehören Widerstand gegen Veränderungen, mangelndes Bewusstsein, Zeit- und Ressourcenmangel, die Anpassung an unterschiedliche Rollen und neue Bedrohungen und Technologien.
- Die Wirkung lässt sich durch die Bewertung von Wissen und Fähigkeiten, das Nachverfolgen von Verhaltensänderungen, die Analyse von Vorfällen, die Berechnung des ROI und Leistungsvergleiche messen.
Die Bedeutung von Cybersicherheitsschulungen verstehen
Die wachsende Bedrohung durch Cyberangriffe
Cyberangriffe sind zu einer immer häufigeren und ausgefeilteren Bedrohung geworden. Unternehmen aller Branchen sind ständig Angriffen ausgesetzt, von Phishing und Malware bis zu Ransomware und Datenschutzverletzungen. Solche Angriffe können schwerwiegende Folgen haben, darunter finanzielle Verluste, Reputationsschäden und rechtliche Haftung.
Diese Statistiken veranschaulichen das Ausmaß der Bedrohung:
| Angriffsart | Häufigkeit |
|---|---|
| Phishing | 1,5 Millionen Versuche pro Monat |
| Malware | 350.000 neue Varianten pro Tag |
| Ransomware | 20 Milliarden US-Dollar Schaden im Jahr 2020 |
Die Zahlen zeigen die Reichweite und die Auswirkungen von Cyberangriffen. Unternehmen müssen Cybersicherheitsschulungen für Mitarbeitende deshalb dringend priorisieren. Wenn Mitarbeitende mögliche Bedrohungen erkennen und darauf reagieren, sinkt das Risiko erfolgreicher Angriffe erheblich.
- Cyberangriffe sind eine häufige und ausgefeilte Bedrohung.
- Unternehmen sind ständig Phishing, Malware, Ransomware und Datenschutzverletzungen ausgesetzt.
- Die Folgen können schwerwiegend sein, darunter finanzielle Verluste, Reputationsschäden und rechtliche Haftung.
- Monatlich gibt es 1,5 Millionen Phishing-Versuche.
- Malware entwickelt sich weiter. Jeden Tag werden 350.000 neue Varianten entdeckt.
- Ransomware verursachte allein im Jahr 2020 Schäden in Höhe von 20 Milliarden US-Dollar.
- Die Priorisierung von Schulungen hilft, das Risiko erfolgreicher Cyberangriffe zu senken.
Die Rolle der Mitarbeitenden in der Cybersicherheit
Mitarbeitende spielen eine wichtige Rolle beim Schutz der digitalen Ressourcen eines Unternehmens. Sie bilden die erste Verteidigungslinie gegen Cyberbedrohungen. Ihr tägliches Handeln kann die allgemeine Sicherheitslage erheblich beeinflussen . Mitarbeitende sollten die Risiken und Schwachstellen der digitalen Umgebung sowie die bewährten Verfahren und Abläufe zu ihrer Minderung verstehen. Wenn sie Sicherheitsrichtlinien und -verfahren befolgen, helfen sie, Vorfälle zu verhindern und vertrauliche Informationen zu schützen.
Ein wirksames Cybersicherheitsschulungsprogramm gestalten
Schulungsbedarf und Ziele ermitteln
Ermitteln Sie zunächst den konkreten Schulungsbedarf und die Ziele, um ein wirksames Programm zu gestalten. Bewerten Sie die aktuellen Kenntnisse und Fähigkeiten der Mitarbeitenden und berücksichtigen Sie die besonderen Cybersicherheitsrisiken und Herausforderungen des Unternehmens. Eine gründliche Bewertung und Analyse der bestehenden Sicherheitsinfrastruktur und -praktiken hilft, Lücken und Verbesserungsbedarf zu erkennen.
Legen Sie nach der Bedarfsermittlung klare Ziele fest. Sie sollten mit den allgemeinen Cybersicherheitszielen des Unternehmens übereinstimmen und die festgestellten Verbesserungsbereiche abdecken. Ziele sollten spezifisch, messbar, erreichbar, relevant und terminiert sein (SMART). So bleibt das Programm fokussiert und liefert greifbare Ergebnisse.
Die Bedarfsermittlung und Zielsetzung umfassen:
- Die aktuellen Kenntnisse und Fähigkeiten der Mitarbeitenden bewerten
- Die bestehende Cybersicherheitsinfrastruktur und -praktiken analysieren
- Lücken und Verbesserungsbereiche ermitteln
- Klare und konkrete Ziele im Einklang mit den allgemeinen Cybersicherheitszielen festlegen
Tipp: Bewerten Sie Bedarf und Ziele regelmäßig neu. So passen Sie das Programm an die sich verändernde Cybersicherheitslage und neue Bedrohungen an.
Ansprechende und interaktive Schulungsmaterialien erstellen
Ansprechende und interaktive Materialien sind für wirksame Cybersicherheitsschulungen wichtig. Visuelle Hilfsmittel wie Infografiken und Videos erleichtern das Verständnis komplexer Inhalte und fördern die Erinnerung. Praxisbeispiele und Fallstudien helfen Mitarbeitenden, den Bezug zu ihrem Arbeitsalltag und die Bedeutung von Cybersicherheit zu erkennen.
Interaktive Elemente wie Quizfragen und Szenarien fördern die Beteiligung zusätzlich. Mitarbeitende können aktiv lernen und ihr Wissen auf praktische Situationen anwenden. Auch Gamification, etwa Ranglisten und Belohnungen, kann Wettbewerb und Motivation schaffen.
Berücksichtigen Sie die Lernpräferenzen der Mitarbeitenden. Manche lernen lieber visuell, andere auditiv oder kinästhetisch. Mit verschiedenen Formaten wie Texten, Videos und praktischen Übungen lässt sich das Programm an unterschiedliche Lernstile anpassen.
Auch die Bereitstellungsmethode ist wichtig. Onlineplattformen und Lernmanagementsysteme bieten einen bequemen Zugang zu den Materialien. Ergänzen Sie regelmäßige Aktualisierungen und Auffrischungen, damit die Inhalte in einem sich schnell verändernden Bereich aktuell bleiben.
Simulierte Cyberangriffsszenarien durchführen
Simulierte Cyberangriffsszenarien sind ein wichtiger Bestandteil eines wirksamen Schulungsprogramms. Wenn Mitarbeitende in einer kontrollierten Umgebung realistischen Bedrohungen ausgesetzt werden, können Unternehmen ihre Bereitschaft bewerten und Verbesserungsbereiche erkennen. Die Szenarien bilden unterschiedliche Angriffe nach, etwa Phishing-E-Mails, Malware-Infektionen und Social-Engineering-Techniken. So lässt sich prüfen, ob Mitarbeitende Bedrohungen erkennen und darauf reagieren können.
Die Durchführung solcher Szenarien umfasst mehrere Schritte:
- Planung und Vorbereitung: Legen Sie Ziele, Umfang und gewünschte Ergebnisse fest. Bestimmen Sie die nachzubildenden Angriffstechniken und den Schwierigkeitsgrad.
- Szenarioentwicklung: Erstellen Sie realistische Szenarien, die echte Cyberangriffe nachahmen. Dazu gehören Phishing-E-Mails, schädliche Websites oder simulierte Malware.
- Durchführung und Bewertung: Setzen Sie Mitarbeitende den simulierten Angriffen aus, beobachten Sie ihre Reaktionen und bewerten Sie diese. So erkennen Sie, ob sie Bedrohungen wirksam identifizieren und behandeln können.
- Nachbesprechung und Lernen: Geben Sie den Mitarbeitenden anschließend Feedback und Hinweise. Besprechen Sie die Ergebnisse, benennen Sie Verbesserungsbereiche und stellen Sie zusätzliche Schulungsressourcen bereit.
Simulierte Cyberangriffsszenarien helfen, Schwachstellen zu erkennen und das Bewusstsein für mögliche Risiken zu erhöhen. Durch diese Erfahrung lernen Mitarbeitende die Taktiken von Cyberkriminellen kennen und entwickeln Fähigkeiten zum Schutz ihrer selbst und des Unternehmens.
Tipp: Aktualisieren Sie die Szenarien regelmäßig, damit sie aktuelle Bedrohungen und Angriffstechniken abbilden.
Wirksamkeit der Schulungen messen
Messen Sie die Wirksamkeit der Cybersicherheitsschulungen, um ihre Wirkung zu bewerten und fundierte Verbesserungsentscheidungen zu treffen. Durch die Bewertung verschiedener Programmaspekte können Unternehmen die Wirksamkeit bestimmen und Verbesserungsbereiche erkennen. Wichtige Kennzahlen sind:
- Wissen und Fähigkeiten erwerben: Bewerten Sie, in welchem Umfang Mitarbeitende Wissen erworben und Fähigkeiten zur Erkennung und Abwehr von Cyberbedrohungen entwickelt haben.
- Verhaltensänderungen und Einhaltung: Verfolgen Sie Änderungen, etwa die Einhaltung von Sicherheitsrichtlinien und -verfahren sowie bewährten Praktiken.
- Analyse von Vorfällen und Datenschutzverletzungen: Prüfen Sie, ob die Zahl der Sicherheitsvorfälle und Datenschutzverletzungen infolge der Schulungen gesunken ist.
- Kapitalrendite (ROI): Vergleichen Sie die Kosten des Programms mit den erzielten Vorteilen, um die finanziellen Auswirkungen zu quantifizieren.
- Leistungen vergleichen: Vergleichen Sie geschulte und ungeschulte Mitarbeitende oder nutzen Sie Branchenwerte als Referenz.
Legen Sie klare Ziele und relevante Kennzahlen fest und verwenden Sie geeignete Bewertungsmethoden. Regelmäßige Bewertungen zeigen Fortschritte und Verbesserungsbedarf. Durch laufende Überwachung können Unternehmen sicherstellen, dass Mitarbeitende gut auf Cyberbedrohungen vorbereitet sind.
Kontinuierliche Verbesserung und Anpassung
Kontinuierliche Verbesserung und Anpassung sind für Cybersicherheitsschulungen entscheidend. Die neuesten Bedrohungen und Angriffstechniken entwickeln sich weiter . Bleiben Sie informiert und passen Sie die Programme entsprechend an. Folgende Strategien helfen dabei:
Mitarbeitende in Cybersicherheitsschulungen einbinden
Bewusstsein und Sicherheitsdenken fördern
Bewusstsein und ein Sicherheitsdenken unter Mitarbeitenden sind wichtig, um eine starke menschliche Firewall gegen Cyberbedrohungen aufzubauen. Indem Unternehmen Verantwortungsbewusstsein und Wachsamkeit fördern, helfen sie Mitarbeitenden, vertrauliche Informationen aktiv zu schützen und Sicherheitsvorfälle zu verhindern.
Eine Kultur der Verantwortung fördern
Eine Kultur der Verantwortung stärkt die Cybersicherheit eines Unternehmens. Wenn Mitarbeitende Eigenverantwortung und Verantwortlichkeit übernehmen, können sie gemeinsam Sicherheitsmaßnahmen aufrechterhalten und vertrauliche Informationen schützen. Dazu dienen folgende Strategien:
Beteiligung der Mitarbeitenden fördern
Die Beteiligung der Mitarbeitenden ist entscheidend für den Erfolg eines Cybersicherheitsschulungsprogramms. Eine Kultur des Engagements und der Motivation hilft, eine resiliente menschliche Firewall aufzubauen, die sensible Daten und Systeme aktiv schützt.
Laufende Unterstützung und Ressourcen bereitstellen
Als Cybersicherheitsexperte sollten Sie Mitarbeitenden laufend Unterstützung und Ressourcen bieten, damit ihre Kenntnisse und Fähigkeiten aktuell bleiben. So können sie wachsam bleiben und potenzielle Cyberbedrohungen proaktiv erkennen und mindern. Wichtige Strategien sind:
- Regelmäßige Schulungsaktualisierungen: Führen Sie regelmäßig Schulungen zu aktuellen Bedrohungen, Trends und bewährten Verfahren durch. So bleiben Mitarbeitende informiert und passen ihre Sicherheitspraktiken an.
- Zugang zu einer Wissensdatenbank: Richten Sie eine zentrale Wissensdatenbank oder Ressourcenbibliothek mit relevanten Informationen, Richtlinien und Ressourcen ein. Mitarbeitende können dort Antworten finden und sich über neue Bedrohungen informieren.
- Kampagnen zum Sicherheitsbewusstsein: Starten Sie Kampagnen, die die Bedeutung von Cybersicherheit bekräftigen und eine Sicherheitskultur fördern. Nutzen Sie Poster, E-Mail-Erinnerungen und interaktive Aktivitäten.
Tipp: Ermutigen Sie Mitarbeitende, Erfahrungen und Erkenntnisse zur Cybersicherheit zu teilen. So entsteht eine gemeinschaftliche Lernumgebung.
- Regelmäßige Kommunikation: Kommunizieren Sie offen über Aktualisierungen, Richtlinienänderungen und Verfahren zur Meldung von Vorfällen. So erfahren Mitarbeitende von Änderungen und können verdächtige Aktivitäten schnell melden.
- Unterstützender IT-Helpdesk: Stellen Sie einen eigenen Helpdesk oder ein Supportteam für Fragen, Fehlerbehebung und Vorfallreaktion bereit. Mitarbeitende erhalten so eine verlässliche Anlaufstelle bei Sicherheitsproblemen.
- Belohnung und Anerkennung: Würdigen und belohnen Sie Mitarbeitende, die sich aktiv beteiligen und gute Sicherheitspraktiken zeigen. Anreize, Zertifikate oder öffentliche Anerkennung motivieren sie, Cybersicherheit ernst zu nehmen.
- Kontinuierliche Verbesserung: Bewerten Sie regelmäßig die Wirksamkeit des Programms und sammeln Sie Feedback. Nutzen Sie es, um das Programm zu verbessern und an neue Bedrohungen sowie veränderte Bedürfnisse anzupassen.
Mit diesen Strategien erhalten Mitarbeitende die fortlaufende Unterstützung und die Ressourcen, die sie für ihren wirksamen Beitrag zur Cybersicherheit des Unternehmens benötigen.
Meldungen und Vorfallreaktion fördern
Ermutigen Sie Mitarbeitende, Sicherheitsvorfälle zu melden und wirksam darauf zu reagieren. Eine Kultur der Transparenz und Verantwortlichkeit hilft ihnen, vertrauliche Informationen aktiv zu schützen und mögliche Bedrohungen einzudämmen.
Unternehmen können Meldungen und Vorfallreaktion fördern, indem sie:
- Klare Richtlinien und Verfahren zur Meldung von Sicherheitsvorfällen bereitstellen, damit Mitarbeitende wissen, was bei einer möglichen Bedrohung zu tun ist.
- Anonyme Meldewege anbieten, um Bedenken vor Vergeltung oder Verurteilung abzubauen und Meldungen ohne Angst zu ermöglichen.
- Mitarbeitende anerkennen und belohnen, die Vorfälle proaktiv melden und wirksam darauf reagieren.
- Regelmäßig über die Wirkung von Meldungen und Vorfallreaktion auf die Cybersicherheit des Unternehmens kommunizieren und die positiven Ergebnisse sowie den Wert der Beteiligung hervorheben.
So entsteht eine Umgebung, in der Mitarbeitende Vorfälle zeitnah melden und geeignete Maßnahmen zur Risikominderung ergreifen. Dieser proaktive Ansatz verbessert die Erkennung und Reaktion auf Vorfälle und mindert die möglichen Auswirkungen von Cyberbedrohungen.
Herausforderungen bei Cybersicherheitsschulungen bewältigen
Widerstand gegen Veränderungen und mangelndes Bewusstsein
Widerstand gegen Veränderungen und mangelndes Bewusstsein sind häufige Herausforderungen bei der Einführung von Cybersicherheitsschulungen. Mitarbeitende wehren sich möglicherweise aus Angst vor dem Unbekannten oder weil sie Cybersicherheit als alleinige Aufgabe der IT-Abteilung ansehen. Außerdem verstehen viele möglicherweise die Folgen eines Sicherheitsvorfalls oder ihre Rolle bei der Verhinderung solcher Vorfälle nicht vollständig.
Unternehmen können mehrere Maßnahmen ergreifen:
- Aufklärung und Kommunikation: Geben Sie klare und knappe Informationen über die Bedeutung von Cybersicherheit und mögliche Risiken. Regelmäßige Kommunikation und Aktualisierungen schaffen Bewusstsein und halten das Thema präsent.
- Engagement und Beteiligung: Beziehen Sie Mitarbeitende in Gestaltung und Entwicklung des Programms ein. Das stärkt ihre Zustimmung und Motivation. Interaktive und praktische Aktivitäten machen die Schulung wirksamer und interessanter.
- Unterstützung durch die Führung: Wenn Führungskräfte Schulungen aktiv fördern und daran teilnehmen, zeigen sie deren Bedeutung und helfen, Widerstand abzubauen.
- Anreize und Belohnungen: Bieten Sie Anreize für den Abschluss von Modulen oder gute Sicherheitspraktiken. Das motiviert zur aktiven Teilnahme.
- Laufende Wiederholung: Cybersicherheitsschulungen sollten kein einmaliges Ereignis sein. Regelmäßige Auffrischungen und Aktualisierungen halten Mitarbeitende über neue Bedrohungen und bewährte Verfahren auf dem Laufenden.
Wenn Unternehmen Widerstand und mangelndes Bewusstsein angehen, können sie eine starke menschliche Firewall aufbauen und Mitarbeitende zur ersten Verteidigungslinie gegen Cyberbedrohungen machen.
Zeit- und Ressourcenbeschränkungen angehen
In der schnelllebigen Cybersicherheitsbranche sind Zeit und Ressourcen oft begrenzt. Dennoch müssen Schulungen Vorrang haben, um das Unternehmen zu schützen. Effiziente Zuweisung von Zeit und Ressourcen hilft, diese Einschränkungen zu bewältigen und die Wirkung der Schulungen zu maximieren. Folgende Strategien sind hilfreich:
Schulungen an unterschiedliche Rollen und Erfahrungsstufen anpassen
Passen Sie Cybersicherheitsschulungen an die Rollen und Erfahrungsstufen im Unternehmen an. Jede Rolle hat möglicherweise andere Aufgaben und Zugriffsrechte und erfordert deshalb andere Kenntnisse und Fähigkeiten zur Abwehr von Cyberbedrohungen. Auf die Unterschiede zugeschnittene Inhalte und Vermittlungsmethoden helfen Mitarbeitenden, die Bedeutung von Cybersicherheit für ihre Aufgaben zu verstehen.
Unternehmen können folgende Ansätze verwenden:
- Rollenbezogene Schulungen: Ermitteln Sie die nötigen Kenntnisse und Fähigkeiten für jede Rolle und erstellen Sie passende Materialien. Behandeln Sie rollenspezifische Bedrohungen, den sicheren Umgang mit Daten und Verfahren zur Vorfallreaktion.
- Schulungen nach Erfahrungsstufe: Berücksichtigen Sie, dass Mitarbeitende unterschiedliche Kenntnisse und Erfahrungen haben. Bieten Sie passende Schulungen an und bauen Sie auf vorhandenem Wissen auf.
- Rollenspezifische Szenarien: Verwenden Sie Beispiele aus den täglichen Aufgaben der Mitarbeitenden. So verstehen sie, wie Sicherheitspraktiken ihre Arbeit beeinflussen und welche Folgen die Missachtung von Protokollen hat.
- Kontinuierliches Lernen: Bedrohungen und Technologien verändern sich laufend. Bieten Sie Auffrischungskurse und relevante Materialien an und fördern Sie die Teilnahme an Konferenzen und Webinaren.
So erhalten Mitarbeitende das Wissen und die Fähigkeiten, die sie zum Schutz des Unternehmens brauchen. Durch die Anpassung an ihre Aufgaben verstehen sie die Bedeutung von Cybersicherheit und ihre eigene Rolle besser.
Personalwechsel und Einarbeitung bewältigen
Personalwechsel und Einarbeitung stellen besondere Herausforderungen für Cybersicherheitsschulungen dar. Neue Mitarbeitende benötigen Schulungen, die ihre Rolle beim Schutz des Unternehmens erklären. Beachten Sie dabei:
- Entwickeln Sie ein umfassendes Einarbeitungsprogramm mit Cybersicherheitsschulungen als Kernbestandteil. Behandeln Sie Grundlagen wie Passwortverwaltung, Datenschutz und das Erkennen von Phishing-Versuchen.
- Weisen Sie neuen Mitarbeitenden eine Mentorin, einen Mentor oder eine Ansprechperson für Cybersicherheit zu. Diese Person kann Fragen beantworten und bei Richtlinien und Verfahren unterstützen.
- Führen Sie regelmäßige Auffrischungsschulungen für alle Mitarbeitenden durch, einschließlich neuer Kolleginnen und Kollegen. So bleiben alle über aktuelle Bedrohungen, bewährte Verfahren und Unternehmensrichtlinien informiert.
- Führen Sie einen Wissenstransfer für ausscheidende Mitarbeitende ein. Erfassen und teilen Sie deren Cybersicherheitswissen mit dem verbleibenden Team, um die Folgen von Personalwechseln zu mindern.
- Bewerten und verbessern Sie Einarbeitung und Schulungsprogramm laufend anhand des Feedbacks neuer Mitarbeitender und des Cybersicherheitsteams. So erkennen Sie Verbesserungsbedarf und halten das Programm wirksam.
- Fördern Sie unternehmensweit eine Kultur des Cybersicherheitsbewusstseins und der Verantwortung. Ermutigen Sie alle Mitarbeitenden, durch Kommunikation, Kampagnen und Anerkennung guter Sicherheitspraktiken mitzuwirken.
Tipp: Integrieren Sie Cybersicherheitsschulungen in die Einarbeitung, damit neue Mitarbeitende die nötigen Kenntnisse und Fähigkeiten zum Schutz des Unternehmens erhalten.
Mit neuen Bedrohungen und Technologien Schritt halten
Als Cybersicherheitsexperte müssen Sie mit den raschen Veränderungen bei Bedrohungen und Technologien Schritt halten. Technologischer Fortschritt und immer ausgefeiltere Cyberangriffe erfordern ständige Wachsamkeit und proaktive Maßnahmen. Folgende Strategien helfen:
- Kontinuierliches Lernen und Schulungen: Investieren Sie regelmäßig in Programme und Workshops, damit Mitarbeitende aktuelles Wissen und Fähigkeiten erwerben. Berücksichtigen Sie neue Bedrohungen, Angriffsvektoren und Technologien.
- Branchen-Communitys nutzen: Nehmen Sie an Konferenzen, Foren und Online-Communitys teil. Vernetzen Sie sich, teilen Sie Erkenntnisse und lernen Sie von Fachleuten. Besprechen Sie neue Trends, bewährte Verfahren und innovative Lösungen.
- Bedrohungsinformationen teilen: Arbeiten Sie mit anderen Unternehmen, Branchenverbänden und Behörden zusammen. Der Austausch über neue Bedrohungen und Angriffstechniken stärkt die gemeinsame Abwehr.
- Risikobasiert vorgehen: Priorisieren Sie Maßnahmen anhand von Risikobewertungen und Bedrohungsinformationen. Ermitteln Sie kritische Ressourcen, bewerten Sie Schwachstellen und setzen Sie geeignete Schutzmaßnahmen um.
Tipp: Überprüfen und aktualisieren Sie Cybersicherheitsrichtlinien und -verfahren regelmäßig, damit sie aktuellen Branchenstandards und bewährten Verfahren entsprechen.
- In fortgeschrittene Technologien investieren: Nutzen Sie KI, maschinelles Lernen und Verhaltensanalysen, um neue Bedrohungen in Echtzeit zu erkennen und darauf zu reagieren.
- Regulatorische Änderungen verfolgen: Bleiben Sie über Änderungen bei Vorschriften und Compliance-Anforderungen informiert. Berücksichtigen Sie neue Gesetze zu Datenschutz und Privatsphäre und richten Sie die Unternehmenspraktiken danach aus.
- Red Teaming und Penetrationstests durchführen: Führen Sie regelmäßig Red-Team-Übungen und Penetrationstests durch, um Schwachstellen in Systemen und Abläufen zu erkennen, bevor Angreifer sie ausnutzen.
Mit diesen Strategien können Unternehmen ihre Cybersicherheit verbessern und die Risiken neuer Bedrohungen und Technologien wirksam mindern.
Die Wirkung von Cybersicherheitsschulungen messen
Erwerb von Wissen und Fähigkeiten bewerten
Bewerten Sie die Kenntnisse und Fähigkeiten, die Mitarbeitende durch Cybersicherheitsschulungen erwerben. So können Unternehmen die Wirksamkeit des Programms prüfen, Verbesserungsbereiche erkennen und zukünftige Schulungen anpassen.
Zur Bewertung eignen sich verschiedene Methoden:
- Schriftliche Tests: Prüfen Sie das Verständnis von Konzepten, bewährten Verfahren und Protokollen. Möglich sind Multiple-Choice-Fragen, kurze Antworten oder szenariobasierte Übungen.
- Praktische Übungen: Lassen Sie Mitarbeitende ihr Wissen in simulierten Situationen anwenden, etwa beim Erkennen von Bedrohungen, Analysieren verdächtiger E-Mails oder Aufspüren von Schwachstellen.
- Simulierte Angriffe: Testen Sie, ob Mitarbeitende reale Bedrohungen wie Phishing, Malware-Infektionen oder Social Engineering erkennen und darauf reagieren.
- Beobachtung und Feedback: Beobachten Sie das Verhalten und holen Sie Rückmeldungen von Vorgesetzten und Kolleginnen und Kollegen ein. So sehen Sie, wie Mitarbeitende ihr Wissen im Alltag anwenden.
- Leistungskennzahlen: Verfolgen Sie die Zahl gemeldeter Vorfälle, erfolgreiche Phishing-Simulationen oder den Abschluss von Schulungsmodulen.
Überprüfen und aktualisieren Sie die Bewertungsmethoden regelmäßig, damit sie den aktuellen Bedrohungen und Technologien entsprechen. So stellen Unternehmen sicher, dass Mitarbeitende über die nötigen Fähigkeiten zur Abwehr von Cyberangriffen verfügen.
Verhaltensänderungen und Einhaltung nachverfolgen
Die Nachverfolgung von Verhaltensänderungen und Compliance ist ein wichtiger Teil der Wirkungsmessung. Durch die Beobachtung des Mitarbeiterverhaltens und der Einhaltung von Sicherheitsprotokollen können Unternehmen die Wirkung ihrer Schulungen bewerten und Verbesserungsbereiche erkennen.
Regelmäßige Bewertungen und Tests zu bewährten Cybersicherheitspraktiken sind ein wirksamer Ansatz. Quizfragen, Simulationen und praktische Übungen prüfen, ob Mitarbeitende potenzielle Bedrohungen erkennen und darauf reagieren.
Eine weitere Methode ist die Überwachung der Einhaltung von Sicherheitsrichtlinien und -verfahren mithilfe von Vorfallsmeldungen, Zugriffsprotokollen und Systemprüfungen. Die Analyse dieser Daten kann Muster der Nichteinhaltung und zusätzlichen Schulungsbedarf aufdecken.
Auch Technologie kann Verhaltensänderungen und Compliance erfassen. Plattformen für Sicherheitsbewusstsein bieten Echtzeit-Feedback und Analysen zum Engagement und Fortschritt. Sie können Abschlussquoten, Quizergebnisse und die Teilnahme an simulierten Angriffen verfolgen.
Diese Daten liefern wertvolle Erkenntnisse zur Wirksamkeit der Schulungen und helfen bei Entscheidungen zu Inhalten, Vermittlungsmethoden und laufender Unterstützung. Sie ermöglichen auch den Nachweis des ROI und zeigen, ob Mitarbeitende Bedrohungen mit den nötigen Kenntnissen und Fähigkeiten abwehren können.
Vorfall- und Datenschutzverletzungsdaten analysieren
Die Analyse von Vorfall- und Datenschutzverletzungsdaten ist wichtig, um die Wirksamkeit von Cybersicherheitsschulungen zu bewerten. Unternehmen erkennen so, welche Vorfälle auftreten, welche Schwachstellen ausgenutzt werden und welche Auswirkungen dies auf das Geschäft hat. Die Analyse zeigt Verbesserungsbereiche auf und dient als Grundlage für künftige Schulungen.
Nutzen Sie Datenvisualisierung, um Informationen klar und übersichtlich darzustellen. Diagramme und Heatmaps machen Muster, Trends und Ausreißer sichtbar. Cybersicherheitsexperten können damit fundierte Entscheidungen treffen und Abhilfemaßnahmen priorisieren.
Berücksichtigen Sie außerdem Kennzahlen zur Vorfallreaktion, etwa die durchschnittliche Zeit bis zur Erkennung und Reaktion, die Zahl erfolgreich eingedämmter Vorfälle und den Anteil menschlich verursachter Vorfälle. Die zeitliche Nachverfolgung zeigt, wie sich Schulungen auf die Reaktionsfähigkeit auswirken.
Algorithmen des maschinellen Lernens können Muster und Anomalien in großen Datensätzen erkennen und so die Erkennung von Bedrohungen verbessern. Sie können die Analyse auch automatisieren und dadurch Zeit und Ressourcen sparen.
Die Analyse von Vorfall- und Datenschutzverletzungsdaten ist entscheidend für die Bewertung von Schulungen. Datenvisualisierung, Reaktionskennzahlen und maschinelles Lernen liefern wertvolle Erkenntnisse und verbessern die allgemeine Cybersicherheit.
Kapitalrendite (ROI) quantifizieren
Quantifizieren Sie die Kapitalrendite (ROI) von Cybersicherheitsschulungen , um ihre Wirksamkeit zu bewerten. Der ROI misst den Nutzen der Schulungsinvestition und hilft bei der Ressourcenplanung und fundierten Entscheidungen. Er zeigt den Einfluss auf die Zahl von Sicherheitsvorfällen, finanzielle Verluste durch Datenschutzverletzungen und die allgemeine Sicherheitslage.
Zur Berechnung des ROI können Unternehmen folgende Ansätze berücksichtigen:
Leistungen vergleichen und messen
Vergleichen Sie Leistungen, um die Wirksamkeit von Cybersicherheitsschulungen zu bewerten. Durch die Messung und Analyse der Ergebnisse erkennen Unternehmen Verbesserungsbereiche und können über künftige Schulungen entscheiden. Bewerten Sie Kennzahlen zum Einfluss auf Wissen, Fähigkeiten und Verhalten der Mitarbeitenden. Vergleichen Sie die Ergebnisse außerdem mit Branchenstandards und bewährten Verfahren.
Die Wirkung von Cyber sicherheit -Schulungen messen
Fazit
Zusammenfassend lässt sich sagen: Cybersicherheitsschulungen für Mitarbeitende sind äußerst wichtig. Die wachsende Bedrohung durch Cyberangriffe macht deutlich, dass Unternehmen in Programme investieren müssen, die Mitarbeitenden die nötigen Kenntnisse und Fähigkeiten zum Schutz vertraulicher Informationen vermitteln. Mitarbeitende bilden häufig die erste Verteidigungslinie. Ein Sicherheitsvorfall kann finanzielle Verluste, Reputationsschäden und rechtliche Folgen haben.
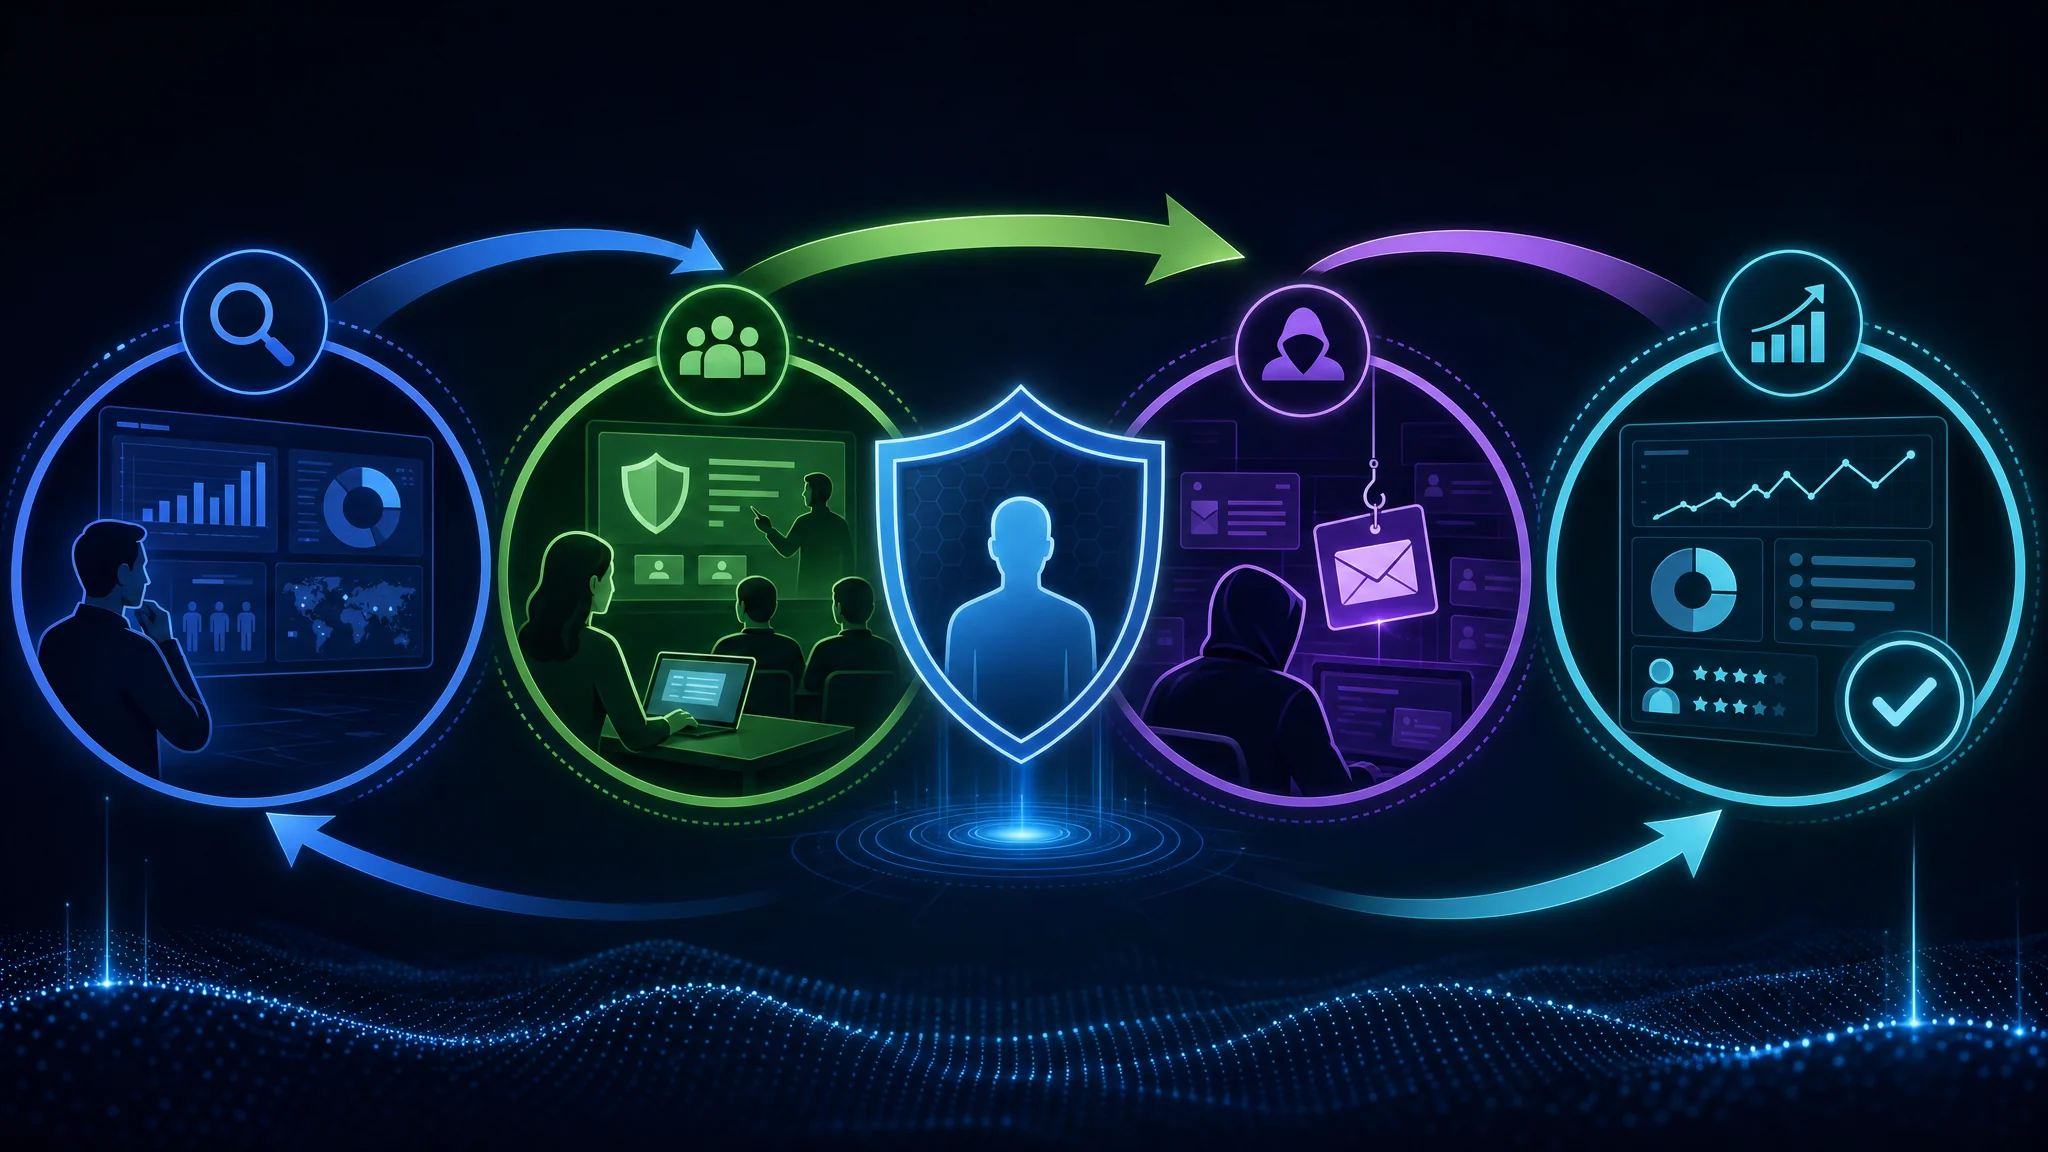
Ein wirksames Programm ermittelt Schulungsbedarf und Ziele, erstellt ansprechende interaktive Materialien, führt simulierte Cyberangriffe durch und misst die Wirksamkeit kontinuierlich. Binden Sie Mitarbeitende ein, indem Sie Bewusstsein und Sicherheitsdenken schaffen, Verantwortung fördern, die Teilnahme anregen, laufende Unterstützung und Ressourcen bereitstellen sowie Meldungen und Vorfallreaktion fördern.
Unternehmen können bei der Einführung von Schulungen auf Herausforderungen stoßen. Widerstand gegen Veränderungen und mangelndes Bewusstsein erschweren den Erfolg. Gehen Sie Zeit- und Ressourcenbeschränkungen an und passen Sie Schulungen an unterschiedliche Rollen und Erfahrungsstufen an. Berücksichtigen Sie Personalwechsel und Einarbeitung. Halten Sie bestehende Mitarbeitende außerdem über neue Bedrohungen und Technologien auf dem Laufenden.
Messen Sie die Wirkung durch Bewertung erworbener Kenntnisse und Fähigkeiten, Nachverfolgung von Verhaltensänderungen und Compliance, Analyse von Vorfall- und Datenschutzverletzungsdaten, Berechnung des ROI und Leistungsvergleiche. So erkennen Unternehmen Verbesserungsbereiche und können ihre Sicherheitslage stärken.
Eine menschliche Firewall durch Cybersicherheitsschulungen aufzubauen, ist ein wichtiger Schritt zum Schutz von Unternehmen. Umfassende Programme und die aktive Einbindung der Mitarbeitenden schaffen eine Sicherheitskultur und Widerstandsfähigkeit. Da sich Cyberbedrohungen schnell verändern, helfen kontinuierliche Verbesserung und Anpassung, Risiken zuvorzukommen. Unternehmen können Sicherheitsvorfälle mindern und wertvolle Ressourcen schützen, wenn sie Cybersicherheitsschulungen priorisieren.
Häufig gestellte Fragen
Warum sind Cybersicherheitsschulungen wichtig?
Sie helfen Mitarbeitenden, Bedrohungen und Risiken von Cyberangriffen zu verstehen, und vermitteln ihnen Wissen und Fähigkeiten zum Schutz ihrer selbst und des Unternehmens.
Wie können Mitarbeitende zur Cybersicherheit beitragen?
Sie können bewährte Verfahren befolgen, starke Passwörter verwenden, bei Phishing-E-Mails vorsichtig sein und verdächtige Aktivitäten melden. So helfen sie, Vorfälle zu verhindern und vertrauliche Informationen zu schützen.
Welche Folgen hat ein Sicherheitsvorfall?
Mögliche Folgen sind finanzielle Verluste, Reputationsschäden, rechtliche Haftung und der Verlust des Kundenvertrauens. Auch Datendiebstahl, unbefugter Systemzugriff und Betriebsunterbrechungen sind möglich.
Wie werden Schulungsmaterialien ansprechend und interaktiv?
Nutzen Sie Multimedia wie Videos und interaktive Quizfragen. Gamification mit Belohnungen und Herausforderungen kann Mitarbeitende motivieren und das Lernerlebnis verbessern.
Warum ist die Messung der Schulungswirksamkeit wichtig?
Sie hilft Unternehmen, die Wirkung ihrer Programme zu bewerten und Verbesserungsbereiche zu erkennen. So lässt sich feststellen, ob Mitarbeitende die nötigen Kenntnisse und Fähigkeiten zur Minderung von Cyberrisiken erworben haben.
Wie lassen sich Schulungen an unterschiedliche Rollen und Erfahrungsstufen anpassen?
Passen Sie die Inhalte an Aufgaben und Kompetenzanforderungen an. Bieten Sie Programme für verschiedene Kenntnisstufen an, von grundlegenden Sensibilisierungsschulungen bis zur Entwicklung fortgeschrittener technischer Fähigkeiten.

Related Posts